
Steckbrief des Profils
| Originaltitel | „IT-Grundschutz-Profil für kleine und mittlere Flughäfen“, Kurzform „GSP-KMF“ (Tab. 2) |
|---|---|
| Herausgeber | „Arbeitskreis GSP-KMF“ (Tab. 2). Laut Vorwort hat das BSI den Arbeitskreis 2023 mit Fachleuten kleiner und mittlerer Flughäfen eingerichtet. Die Autorinnen und Autoren kommen aus dem BSI sowie von den Flughäfen Nürnberg, Münster/Osnabrück, Memmingen und Hahn (Kap. 4). Das Dokument enthält den Vermerk „© Bundesamt für Sicherheit in der Informationstechnik 2024“. |
| Version und Datum | Version 1.0 vom 12.11.2024 (Erstveröffentlichung) laut Änderungshistorie; davor Version 0.1 vom 28.10.2024 als „Community Draft“. Die BSI-Seite zum Profil nennt das Datum 19.02.2025. |
| Revisionszyklus | „2 Jahre“ laut Tab. 2; rechnerisch steht die erste Überarbeitung damit ab November 2026 an. Eine Fassung nach 1.0 haben wir am 02.11.2026 auf der BSI-Seite nicht gefunden. |
| Kompendium-Edition | IT-Grundschutz-Kompendium 2023 |
| Methodik | BSI-Standard 200-2, Standard-Absicherung, einzelne Anforderungen für erhöhten Schutzbedarf empfohlen (Kap. 6.3, 6.4); Schutzbedarf in den Stufen normal, hoch und sehr hoch (Kap. 9.1) |
| Umfang | 50 Seiten (PDF, etwa 800 KB), 11 Kapitel, 16 Tabellen, eine Abbildung (vereinfachter Netzplan) |
| Zugänglichkeit | frei abrufbar über die BSI-Seite zum Profil, ohne Registrierung; Vertraulichkeit laut Tab. 2 „öffentlich“ |
| Lizenz und Rechte | Das Dokument enthält keine Lizenzangabe, nur den Urheberrechtsvermerk des BSI. Aus dem Profil zitieren wir deshalb nur einzelne Wendungen mit Kapitelangabe, alles Übrige steht in eigener Formulierung; die 16 Tabellen und den Netzplan übernehmen wir nicht. |
| Art | vom BSI veröffentlichtes IT-Grundschutz-Profil eines Arbeitskreises (kein KRITIS-Profil, keine Abschlussarbeit) |
| Fundstelle | BSI-Seite „IT-Grundschutz-Profil für kleine und mittlere Flughäfen“, abgerufen am 02.11.2026 |
Alle Profile im Überblick, mit Herausgeber, Stand und Kompendium-Edition, finden Sie auf der Seite IT-Grundschutz-Profile finden und weiterverwenden.
Geltungsbereich und Referenzarchitektur
Das Profil versteht sich als „Schablone“ und definiert ein „empfohlenes Mindestschutzniveau“ für die Informationssicherheit bei Flughäfen (Kap. 5.2). Anwenderinnen und Anwender sollen die Besonderheiten ihres Flughafens berücksichtigen; das Profil nennt Eigentumsverhältnisse, Schnittstellen zu Auftraggebern, Partnerunternehmen, Aufsichts- und Polizeibehörden sowie die Art des Flugbetriebs, etwa Abflugmasse der Luftfahrzeuge oder Passagier- und Frachtaufkommen (ebd.). Was einen Flughafen „klein“ oder „mittel“ macht, legt es nicht fest.
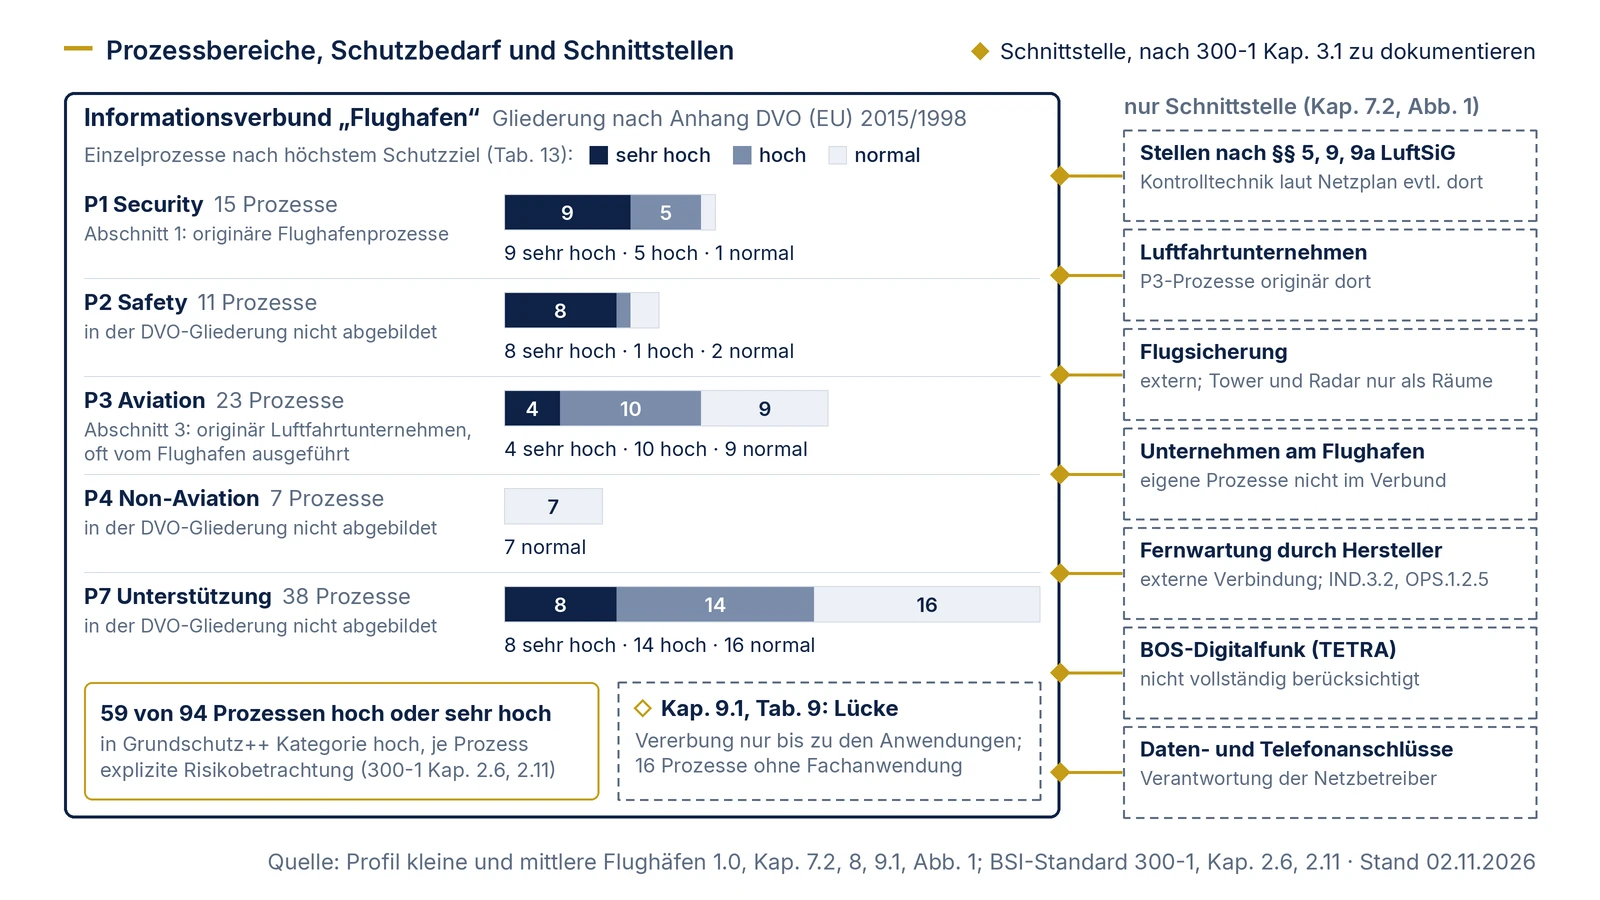
Die Prozesse gliedert das Profil in fünf Bereiche (Kap. 8.1, Tab. 4 bis 8). Security (P1, 15 Einzelprozesse) umfasst Ausweis- und Schlüsselverwaltung, Zutrittskontrolle, Überwachung sensibler Bereiche, Bordkarten-, Passagier- und Gepäckkontrolle einschließlich der mehrstufigen Reisegepäckkontrollanlage sowie die Frachtannahme. Safety (P2, 11) reicht von der Befeuerung der Flugbetriebsflächen über Vorfeldkontrolle und Gebäudemanagement bis zum Safety Management System und zur Leitstelle für Feuerwehr und Rettungsdienst. Aviation (P3, 23) enthält Passagier-, Gepäck- und Frachtabfertigung, zehn Bodenverkehrsdienste von der Betankung bis zum Push-Back und die Verkehrsleitstelle. Dazu kommen Non-Aviation (P4, 7) mit Parken, Immobilien und Einzelhandel und die Unterstützungsprozesse (P7, 38) von Asset- und Identitätsmanagement bis Verkehrsabrechnung. Die Gliederung lehnt sich an den Anhang der Durchführungsverordnung (EU) 2015/1998 an: P1 entspricht dessen Abschnitt 1 und enthält originäre Flughafenprozesse, P3 dessen Abschnitt 3 und betrifft Prozesse in der originären Verantwortung eines Luftfahrtunternehmens; P2, P4 und P7 sind dort nicht abgebildet (Kap. 8.1). Die Nummern P5 und P6 kommen im Profil nicht vor.
Warum Prozesse der Luftfahrtunternehmen im Profil stehen, erklärt Kapitel 8: An kleinen und mittleren Flughäfen ist der Betreiber häufig selbst mit der Abfertigung beauftragt und führt diese Prozesse als Auftragnehmer aus. Wer das nicht tut, kürzt die Liste; das Profil verlangt ausdrücklich, die Prozesse auf ihre Verwendbarkeit im eigenen Informationsverbund zu prüfen.
Zu den Prozessen kommen 32 Anwendungen, von der Airport Operational Database (A1) als zentraler Flugdatenverwaltung über Ausweis-, Zutrittskontroll- und Videoüberwachungssystem, Gebäudeleittechnik mit Brandmeldeanlage, Common Use Terminal Equipment, Baggage Handling System und Baggage Reconciliation System bis zu Befeuerung, Einsatzleitsystem und Fluglärmüberwachung (Tab. 9). Die IT-Systeme und Netze (Tab. 10) enthalten neben Servern, Netzkomponenten und Clients flughafentypische Einträge wie einen SITATEX-Server für den automatischen Nachrichtenaustausch zwischen Flughäfen und Airlines und einen Bordkartenkontroll-Server. Die 27 Bereiche und Räume (Tab. 11) reichen von Verkehrszentrale und Sicherheitszentrale über Tower, Airport Surveillance Radar und Notstromversorgung der Flugsicherung bis zu Vorfeld, Start- und Landebahn, Hangar, Werkstätten und den Flughafenfahrzeugen mit ihren mobilen Geräten.
Der vereinfachte Netzplan (Kap. 8.4, Abb. 1) zeigt einen fiktiven Flughafen mit internem Netz, DMZ und Internet; alle dargestellten Objekte „sollten mindestens im Netzplan des Anwendenden dieses Profils vorhanden sein“. Über das Internet angebunden sind dort Fernwartung, Flugsicherung, Luftfahrtunternehmen, Luftsicherheitsbehörde, Bodenabfertigung, Beteiligte an der sicheren Lieferkette, entfernte Arbeitsplätze und das Leitungsorgan des Flughafens.
Nicht berücksichtigt sind (Kap. 7.2): Prozesse von Unternehmen, die am Flughafen Dienstleistungen anbieten, die der Flughafen gewöhnlich nicht selbst wahrnimmt; die Aufgaben der Stellen und Betreiber nach §§ 5, 9 und 9a Luftsicherheitsgesetz, die das Profil nur als Schnittstellen betrachtet, sofern der Flughafen sie nicht als Dienstleister übernimmt; der BOS-Digitalfunk nach TETRA-Standard, der nicht vollständig berücksichtigt wird; und die Daten- und Telefonanschlüsse, solange der Flughafen nicht selbst Netzbetreiber ist. Weicht Ihr Flughafen von der Referenzarchitektur ab, sind zusätzliche oder fehlende Objekte zu dokumentieren und passenden Bausteinen zuzuordnen (Kap. 8.6).
Passt das Profil zu Ihrem Flughafen?
Das Profil passt, wenn …
- Sie einen Flughafen betreiben, der neben Security, Safety und Infrastruktur auch die Abfertigung für Luftfahrtunternehmen selbst übernimmt: Genau diesen Fall bildet die Prozessliste ab (Kap. 8);
- Sie ein Sicherheitskonzept nach BSI-Standard 200-2 mit dem Kompendium 2023 aufbauen und eine vollständige Liste von Prozessen, Anwendungen und Räumen eines Flughafens als Startpunkt suchen;
- Sie Gebäudeleittechnik, Befeuerung oder Gepäckförderanlage selbst betreiben und eine erste Zuordnung zu den Bausteinen der Industriellen IT brauchen (Tab. 16);
- Sie als Hersteller von Flughafentechnik oder als Fachplanung Sicherheitsanforderungen zusammenstellen; das Profil nennt diese Rolle ausdrücklich als Zielgruppe (Kap. 6.1);
- Sie Dienstleister vertraglich auf eine Mindestabsicherung verpflichten wollen und dafür eine gemeinsame Referenz suchen (Kap. 5.3);
- Sie einen Flugplatz betreiben, der ausschließlich alternative Sicherheitsmaßnahmen nach Verordnung (EU) 1254/2009 durchführt: Solche Flugplätze sind nach Kap. 6.6 des Profils (Stand November 2024) nicht zu den Informationssicherheitsmaßnahmen nach Kapitel 1.7 des Anhangs der DVO (EU) 2015/1998 verpflichtet, das Profil soll aber auch ihnen helfen. Diese Aussage des Profils legen wir nicht aus; ob und welche Pflichten für Ihren Flugplatz gelten, klären Sie mit der zuständigen Stelle.
Das Profil passt nicht oder nur eingeschränkt, wenn …
- Abfertigung, Fracht oder Betankung an Ihrem Flughafen überwiegend eigenständige Unternehmen erbringen: Dann kürzen Sie die Prozessbereiche P3 und Teile von P1 deutlich und dokumentieren stattdessen Schnittstellen (Kap. 7.2, 8);
- Sie einen fertigen Schutzbedarf für IT-Systeme, Netze und Räume übernehmen wollen: Das Profil vererbt nur bis zu den Anwendungen (Kap. 9.1);
- Sie eine Auswahl auf Anforderungsebene oder konkrete Umsetzungshinweise erwarten: Das Profil markiert 108 von 111 Bausteinen als relevant und wählt keine einzelnen Anforderungen aus;
- Sie Flugsicherungstechnik, BOS-Digitalfunk oder die Daten- und Telefonanschlüsse absichern müssen: Die Flugsicherung erscheint im Netzplan als externe Verbindung; Tower und Radar stehen nur als Räume ohne eigenen Baustein in der Referenzarchitektur, die Notstromversorgung der Flugsicherung (R19) nur mit INF.5; Digitalfunk und Anschlüsse sind ausgeschlossen (Kap. 7.2, Tab. 11, Tab. 16, Abb. 1);
- bei Ihnen Kontroll- und Durchleuchtungstechnik in der Verantwortung einer anderen Stelle liegt: Das Profil lässt offen, ob es diese Systeme dem Flughafen zurechnet (Netzplan: „evtl. in Zuständigkeit der §5 LuftSiG Behörde“); die Zuständigkeit klären Sie selbst;
- Sie direkt mit Grundschutz++ beginnen: Dann übernehmen Sie die 94 Prozesse, 32 Anwendungen und 27 Bereiche und Räume als Fachquelle, bilden die drei Schutzbedarfsstufen auf normal und hoch ab und ersetzen die Liste der 108 Bausteine durch die Zuordnung zu Zielobjektkategorien (siehe unten).
Was das Profil besonders macht
Hoher Schutzbedarf in der Breite: Das Profil begründet, die Schutzziele müssten an Flughäfen „über das übliche Maß hinaus erreicht werden“ (Kap. 6.3). Entsprechend fällt die Schutzbedarfsfeststellung der Prozesse aus (Tab. 13). Nach dem jeweils höchsten Schutzziel gezählt sind von 94 Einzelprozessen 29 sehr hoch, 30 hoch und 35 normal. In der Security sind es 9 von 15 Prozessen mit sehr hohem Schutzbedarf, fast immer wegen der Integrität, etwa weil gefährliche Gegenstände unerkannt in den Sicherheitsbereich gelangen könnten. In der Safety sind es 8 von 11, darunter die Befeuerung bei Integrität und Verfügbarkeit. Betrieb und Wartung der Anwendungs-, Kommunikations-, Informations- und Sicherheitssysteme, Betrieb und Wartung der technischen Anlagen sowie Identity and Access Management stuft das Profil in allen drei Schutzzielen als sehr hoch ein. Die Non-Aviation-Prozesse bleiben durchgehend normal.
Vererbung nur bis zur Anwendung: Das Profil stellt die Vererbung „ausschließlich aus den Prozessen in die Anwendungen“ dar; die Betrachtung für IT-Systeme und andere Objekte überlässt es den Anwendenden, weil sich die IT-Infrastruktur der Flughäfen stark unterscheide (Kap. 9.1). Von 32 Anwendungen sind 17 sehr hoch, 9 hoch und 6 normal (Tab. 14). Die Bürokommunikation (A31) unterstützt laut Tabelle 9 „alle Prozesse“ und ist deshalb in allen drei Schutzzielen sehr hoch. Da Clients, Netzkomponenten, DNS, Firewall und VPN in Tabelle 10 die Bürokommunikation unterstützen, landet bei konsequenter Vererbung der Großteil der Infrastruktur ebenfalls bei sehr hoch; diese Folgerung zieht das Profil nicht selbst.
Bausteinauswahl nach Maximalprinzip: „Es werden alle Bausteine modelliert, die grundsätzlich für kleine und mittlere Flughäfen bedeutend sein könnten“ (Kap. 9.2). Wir haben Tabelle 15 und 16 gegen das Kompendium 2023 abgeglichen: Alle 111 Bausteine sind aufgeführt, 108 als relevant markiert; ausgeschlossen sind nur der Geheimschutz VS-NfD (CON.11.1), die Revision nach dem Leitfaden IS-Revision (DER.3.2) und IBM Z (SYS.1.7). Viele Einträge haben Zusätze wie „wenn vorhanden“. Die eigentliche Auswahl treffen damit Sie, indem Sie streichen, was es bei Ihnen nicht gibt.
Flughafentechnik als Industrielle IT: Anders als manche Profile modelliert dieses die IND-Bausteine. Gebäudeleittechnik, Brandmeldeanlage, Baggage Handling System, Befeuerung, Baggage Reconciliation System, Parkmanagement und Fluglärmüberwachung ordnet es Prozessleit- und Automatisierungstechnik, allgemeinen ICS-Komponenten, Sensoren und Aktoren und der Fernwartung im industriellen Umfeld zu; für das Baggage Handling System kommen speicherprogrammierbare Steuerung, Maschine und Safety Instrumented Systems hinzu (Tab. 16). Die Vorfeldfahrzeuge laufen über den Baustein Allgemeines Fahrzeug (INF.11). Kapitel 9.5 nennt gerade das Baggage Handling System als Beispiel für ein Objekt, das mit den vorhandenen Bausteinen nicht hinreichend abgebildet werden kann, und das Vorwort kündigt flughafenspezifische Bausteine als Ergänzung an. In den von uns ausgewerteten Quellen haben wir solche Bausteine nicht gefunden.
Kein Eingriff auf Anforderungsebene: Kapitel 9 erklärt, ein Profil könne Anforderungen auswählen, konkretisieren und neue hinzufügen. Dieses Profil bleibt auf Bausteinebene; es wählt keine einzelnen Anforderungen aus und nennt keine bestimmten Anforderungen für erhöhten Schutzbedarf, obwohl es deren Umsetzung allgemein empfiehlt (Kap. 6.3). Die Hinweise stehen als kurze Anmerkungen an den Bausteinen, etwa dass das WLAN von den kritischen Systemen zu trennen ist (NET.2.1), dass Dienstleister und Hersteller von Flughafensystemen Fernwartung nutzen (OPS.2.3), dass Flughäfen selbst ausgelagerte Dienstleistungen für andere Unternehmen erbringen (OPS.3.2) oder dass Microsoft Entra mangels eigenem Baustein über Active Directory und Cloud-Nutzung abzubilden sei (APP.2.2). Als Erstes umzusetzen sind nach Kapitel 11 das Sicherheitsmanagement, ORP.1 bis ORP.4, das Datensicherungskonzept (CON.3), Löschen und Vernichten (CON.6) und alle Bausteine aus OPS.1.1.
Für die Leitungsebene empfiehlt das Profil, externe Dienstleister bei einem Outsourcing von IT oder Prozessen zu verpflichten, eine Mindestabsicherung nachzuweisen, zum Beispiel auf Grundlage dieses Profils (Kap. 5.3). Das ist eine der wenigen Stellen, an denen das Profil eine konkrete organisatorische Maßnahme vorschlägt.
Wo das Profil sich selbst widerspricht: Sechzehn Prozesse, darunter die Sicherheitskontrollen, die mehrstufige Reisegepäckkontrollanlage, die Fracht und die Betankung von Luftfahrzeugen, haben in Tabelle 9 keine Fachanwendung; die Prüfliste weiter unten behandelt sie. Der Netzplan zeigt Systeme, die in Tabelle 9 fehlen: ein Identity- und Access-Management-System, Metalldetektor-Schleusen sowie Durchleuchtungs- und Spürsysteme mit dem Vermerk „evtl. in Zuständigkeit der §5 LuftSiG Behörde“, ein Flughafen-Dispositionssystem, das die Förder- und Sortieranlage steuert, und ein Ortungs- und Leitsystem für mobile Objekte. Tabelle 9 verweist beim BCMS (A20) auf „A23 / ISMS“ und beim ISMS (A21) auf „A22 / BCMS“, obwohl A23 das Personalmanagement und A22 das ERP-System ist; gemeint sind nach unserer Lesart A21 und A20. Tabelle 14 begründet die hohe Vertraulichkeit des Zutrittskontrollsystems unter anderem mit P1.1.8, der laut Tabelle 13 normale Vertraulichkeit hat. Kapitel 11 spricht von einem Schutzbedarf „der Kategorie ‚Standard‘“, die es in Tabelle 12 nicht gibt. Und 14 der 27 Bereiche und Räume, darunter Tower, Radar, Sicherheitszentrale, Feuerwehrzentrale, Vorfeld sowie Start- und Landebahn, sind in Tabelle 16 keinem eigenen Baustein zugeordnet; für sie bleibt nur Allgemeines Gebäude (INF.1).
Betreibt Ihr Flughafen eine eigene Leitstelle für Feuerwehr und Rettungsdienst (Prozessbereich P2.5, Anwendung A28 Einsatzleitsystem), behandelt das IT-Grundschutz-Profil für Leitstellen diesen Teil mit eigener Referenzarchitektur deutlich genauer.
Arbeitsmittel: Prüfliste für 16 Prozesse ohne Fachanwendung
Tabelle 9 ordnet jeder Anwendung die Prozesse zu, die sie unterstützt. Sechzehn der 94 Prozesse kommen dort nur über die Bürokommunikation (A31, „alle Prozesse“) vor, keiner Fachanwendung. Für sie gibt es im Profil keine Kette vom Prozess zur Anwendung und damit auch keine Vererbung des Schutzbedarfs. Dreizehn von ihnen haben bei mindestens einem Schutzziel hohen oder sehr hohen Schutzbedarf.
Gehen Sie die Liste durch und tragen Sie für jeden Prozess ein, welches System ihn bei Ihnen unterstützt und wer es betreibt. Betreiben Sie das System selbst, erfassen Sie es als Asset des Prozesses (in Grundschutz++ nach BSI-Standard 300-1 Anhang 1, meist als Anwendung und IT-System). Liegt es bei einem Luftfahrtunternehmen, einer Behörde oder einem anderen Unternehmen, dokumentieren Sie die Schnittstelle, wie es Kapitel 3.1 von 300-1 für die technische Zuordnung und die Outsourcing-Abgrenzung verlangt. Gibt es den Prozess bei Ihnen nicht, streichen Sie ihn mit Begründung. Für jeden Prozess mit hohem Schutzbedarf ist in Grundschutz++ eine explizite Risikobetrachtung erforderlich (300-1 Kap. 2.11).
| Nr. | Prozess (Profil Tab. 4 bis 8) | Schutzbedarf V / I / V (Tab. 13) | Prüffrage für Ihren Flughafen |
|---|---|---|---|
| 1 | P1.1.3 Kontrolle von Lieferungen | normal / sehr hoch / normal | Mit welchem System werden Lieferungen erfasst und kontrolliert, und wer führt es? |
| 2 | P1.1.4 Sicherheitskontrolle (Personal) | normal / sehr hoch / normal | Welche Kontrolltechnik ist im Einsatz, wer betreibt sie, und ist sie mit Ausweis- oder Zutrittskontrollsystem (A2, A3) verbunden? |
| 3 | P1.2.1 Passagierkontrolle | normal / hoch / normal | Welches System prüft Reisedokumente und Zuordnung zum Flug, und gehört es zum Flughafen oder zum Luftfahrtunternehmen? |
| 4 | P1.2.2 Sicherheitskontrolle § 5 LuftSiG | normal / sehr hoch / normal | Wer betreibt Metalldetektor-Schleusen, Durchleuchtungs- und Spürsysteme? Der Netzplan vermerkt „evtl. in Zuständigkeit der §5 LuftSiG Behörde“. Je nach Antwort Asset oder Schnittstelle. |
| 5 | P1.3.3 Mehrstufige Reisegepäckkontrollanlage (MRKA) | hoch / sehr hoch / normal | Wie ist die Anlage mit Baggage Handling System (A8) und Dispositionssystem verbunden? Der Netzplan zeigt eine Förder- und Sortieranlage mit Security Scan, die vom Dispositionssystem gesteuert wird. Wo liegen die Auswertedaten, für die Tab. 13 einen Speicherzeitraum erwähnt? |
| 6 | P1.3.4 Sperrgepäck | normal / sehr hoch / normal | Läuft die Kontrolle über die MRKA oder über eigene Geräte? |
| 7 | P1.4.1 Frachtannahme | hoch / sehr hoch / normal | Welches Frachtsystem wird genutzt, wer betreibt es, und welche Daten tauschen Sie mit Beteiligten der Lieferkette aus (im Netzplan externe Verbindung)? |
| 8 | P2.5.2 Notfall- und Alarmmanagement | hoch / hoch / sehr hoch | Das Einsatzleitsystem (A28) ist nur P2.5.1 zugeordnet, das Notfallmanagementsystem (A11) nur P2.4.1 und P7.1.14. Über welches System alarmieren Sie tatsächlich? |
| 9 | P3.3.1 Frachtausgabe | hoch / sehr hoch / normal | wie Nr. 7, für die Übergabe an Empfänger |
| 10 | P3.3.2 Frachtsortierung, -transport und -verladung | hoch / hoch / normal | Gibt es eine Frachtförderanlage oder Lagerverwaltung? Sie wäre ein weiterer Kandidat für die IND-Bausteine. |
| 11 | P3.4.2 Betankung Luftfahrzeuge | normal / sehr hoch / hoch | Das Tank-System (A15) deckt laut Tab. 9 nur Bodenfahrzeuge ab. Welches System erfasst Kraftstoffsorte, Menge und Qualität für Luftfahrzeuge, und wer betreibt es? |
| 12 | P7.1.1 Anforderungsmanagement | hoch / hoch / normal | Werden Anforderungen in einem Werkzeug geführt, etwa im Projektmanagement (A24) oder im CAFM (A27)? |
| 13 | P7.1.9 Identity & Access Management | sehr hoch / sehr hoch / sehr hoch | Tab. 10 nennt Authentifizierungs- und MFA-Server, der Netzplan ein IAM-System, Tab. 9 keine Anwendung. Erfassen Sie das IAM als eigene Anwendung; ORP.4 hat im Mapping-Entwurf keinen Eintrag (siehe unten). |
| 14 | P4.3.1 Liefermanagement, P7.1.7 Entsorgung und Reinigung, P7.1.16 Störungs- und Problemmanagement | jeweils normal | Nutzen diese Prozesse ein eigenes System oder nur Bürokommunikation und Ticketsystem (A19)? |
V / I / V steht für Vertraulichkeit, Integrität und Verfügbarkeit. Ob ein System als Anwendung, IT-System oder Schnittstelle zählt, ist unser Vorschlag; für die Einordnung gelten die Definitionen in Anhang 1 von 300-1. Wie Sie die Grenzen Ihres Flughafen-Informationsverbunds ziehen, steht auf der Seite Informationsverbund abgrenzen; wie die Risikobetrachtung für die Prozesse mit hohem Schutzbedarf abläuft, auf der Seite Risikoanalyse durchführen.
Weg nach Grundschutz++: Schutzbedarf, Flughafentechnik, Bausteine
Für einen Flughafen ändert der Wechsel nach Grundschutz++ drei Dinge: 59 der 94 Prozesse landen in der Kategorie hoch und brauchen je eine explizite Risikobetrachtung, für Gepäckförderanlage, Befeuerung und Gebäudeleittechnik gibt es in Anhang 1 von 300-1 keine eigene Zielobjektkategorie, und von den 1.759 gültigen Anforderungen der 108 markierten Bausteine haben 496 einen Eintrag im Mapping-Entwurf. Eine Fassung des Flughafenprofils für Grundschutz++ haben wir am 02.11.2026 nicht gefunden.
Erstens der Schutzbedarf. Die drei Stufen des Profils bilden Sie auf die zwei Kategorien von Grundschutz++ ab (300-1 Kap. 2.6): Aus 29 Prozessen mit sehr hohem und 30 mit hohem Schutzbedarf werden 59 Prozesse der Kategorie hoch. Für jeden Geschäftsprozess, der bei mindestens einem Schutzziel hohen Schutzbedarf hat, verlangt 300-1 eine explizite Risikobetrachtung (Kap. 2.11). Das ist der größte Aufwandstreiber beim Übertrag. Prüfen Sie deshalb zuerst, welche Prozesse es bei Ihnen gibt, und folgen Sie der Empfehlung aus 300-1, mit dem wichtigsten Prozess der höchsten Kategorie zu beginnen (Kap. 2.6). Die Begründungen aus Tabelle 13 können Sie für Ihre eigene Einstufung weiterverwenden; die Vererbung auf Anwendungen ersetzen Sie durch die Zuordnung der Assets zu Prozessen (Kap. 3.1, 3.4.2).
Zweitens die Flughafentechnik. Anhang 1 von 300-1 kennt keine eigene Zielobjektkategorie für Steuerungstechnik oder Fahrzeuge. Gepäckförderanlage, Befeuerung und Gebäudeleittechnik fassen Sie als Anwendungen, die nach der Definition auch der „Steuerung, Konfiguration, Überwachung oder Administration von Hardware, technischen Anlagen“ dienen, und als IT-Systeme. Wo das nicht ausreicht, sieht 300-1 eine explizite Risikobetrachtung vor, wenn ein relevantes Asset durch die bestehenden Zielobjektkategorien nicht hinreichend abgedeckt wird (Kap. 2.11), und ergänzende Anforderungen (Kap. 3.4.3). Das ist dieselbe Lücke, die das Profil in Kapitel 9.5 für das Baggage Handling System beschreibt.
Drittens die Bausteine. Weil das Profil 108 von 111 Bausteinen als relevant markiert, zählt eine Gesamtzählung fast das ganze Kompendium; aussagekräftiger sind die Teilmengen, die das Profil selbst hervorhebt: die zuerst umzusetzenden Bausteine aus Kapitel 11 und die sieben IND-Bausteine für die Flughafentechnik. Grundlage ist der Mapping-Entwurf (Status „draft“, Stand 21.07.2026), aufgelöst im Anwenderkatalog Build 2026-10-29. Das Ergebnis ist ein Entwurf und keine amtliche Zuordnung.
Wie Sie die Einstufung Ihrer Prozesse begründen und dabei die Begründungen aus Tabelle 13 nutzen, zeigt die Seite Schutzbedarf begründet bewerten.
| Messgröße (108 Bausteine des Profils) | Wert |
|---|---|
| Anforderungskennungen im Kompendium 2023 | 2.043, davon 284 als entfallen gekennzeichnet, also 1.759 gültige |
| Anforderungen mit mindestens einem Eintrag im Mapping-Entwurf | 496 (rund 28 % der gültigen); keine entfallene Anforderung hat einen Eintrag |
| verschiedene Grundschutz++-Anforderungen als Ziel | 337 aus 18 Praktiken; die meisten in DET (77), ARCH (63), KONF (53) und TEST (34) |
| Bausteine ohne einen einzigen Eintrag | 17: ORP.4 Identitäts- und Berechtigungsmanagement, CON.2 Datenschutz, CON.3 Datensicherungskonzept, CON.6 Löschen und Vernichten, OPS.1.2.4 Telearbeit, APP.2.3 OpenLDAP, SYS.1.2.2 Windows Server 2012, SYS.1.3 Server unter Linux und Unix, SYS.2.4 Clients unter macOS, SYS.3.2.3 iOS (for Enterprise), IND.2.2 Speicherprogrammierbare Steuerung, IND.2.3 Sensoren und Aktoren, NET.4.3 Faxgeräte und Faxserver, INF.5 Raum sowie Schrank für technische Infrastruktur, INF.6 Datenträgerarchiv, INF.7 Büroarbeitsplatz, INF.9 Mobiler Arbeitsplatz |
| davon Bausteine, die das Profil zuerst umsetzen lässt (Kap. 11) | ORP.4, CON.3 und CON.6 mit zusammen 43 gültigen Anforderungen; über alle Kap.-11-Bausteine haben 79 von 208 gültigen Anforderungen einen Eintrag |
| Bausteine der Industriellen IT (7) | 69 gültige Anforderungen, davon 26 mit Eintrag |
| Zielverweise, die sich im Katalog nicht auflösen lassen | 12, alle auf VRB.1.2 |
Dass eine Anforderung einen Eintrag hat, sagt noch nichts darüber, wie viel von ihr im Ziel ankommt; der Entwurf unterscheidet gleichwertige Zuordnungen, Teil- und Obermengen und bloße Überschneidungen. Für Fernwartung der Flughafentechnik, WLAN-Trennung und Datensicherung haben wir die Kette einzeln nachvollzogen:
| Profilstelle | Anforderung Kompendium 2023 | Ziel in Grundschutz++ (Katalog Build 2026-10-29) | Lücke |
|---|---|---|---|
| Tab. 16 zu IND.3.2 für Gebäudeleittechnik, Brandmeldeanlage, Gepäckförderanlage, Befeuerung und weitere Anlagen, „insofern für die Anwendungen Fernwartungszugänge vorhanden sind“ | IND.3.2.A7 „Technische Entkopplung von Zugriffen“ (Standard, SOLLTE): jeder Fernzugriff auf die OT über ein entkoppelndes System, etwa einen Sprungserver in einer DMZ | Mapping: Teilanforderungen 1, 2 und 4 als Teilmenge (subset-of) von ARCH.2.2.5 „OT-Systeme“ (normal-SdT, SOLLTE: Verbindungen zwischen OT-Systemen und anderen IT-Systemen einschränken); Teilanforderung 4 zusätzlich als Obermenge (superset-of) von ARCH.2.2.12 „Sprungserver“ (erhöht, KANN) | Der Entwurf sieht die Entkopplung als Teil von ARCH.2.2.5 (SOLLTE); dessen Anforderungstext verlangt aber nur, Verbindungen zwischen OT- und anderen IT-Systemen einzuschränken, das entkoppelnde System steht nur in der Erläuterung. Als eigene Anforderung gibt es den Sprungserver nur als KANN (ARCH.2.2.12). Ohne Zuordnung bleiben die Teilanforderungen 3 und 5, darunter die Zuständigkeit der OT für das entkoppelnde System, und die Basis-Anforderung IND.3.2.A6 (MUSS: jeder Fernwartungszugriff auf die OT durch eine Sicherheitskomponente in Zuständigkeit der OT). Unser Vorschlag: Entkopplung und OT-Zuständigkeit als Ergebnis der Risikobetrachtung für die OT-Assets festhalten |
| Tab. 16 zu NET.2.1: „Trennung zu den kritischen Systemen erforderlich“ | NET.2.1.A9 „Sichere Anbindung von WLANs an ein LAN“ (Standard, SOLLTE: Übergang absichern, etwa durch einen Paketfilter) | Mapping: kein Eintrag, ebenso wenig für NET.2.1.A7 zum Distribution System. Eigene Suche im Katalog: ARCH.2.1 „Netzsegmente“ (normal-SdT, SOLLTE; die Erläuterung nennt WLANs, Hausleittechnik und Industrielle Steuerungssysteme als zu berücksichtigende Bereiche) und ARCH.2.2 „Einschränkung von Verbindungen zwischen Segmenten“ (normal-SdT, SOLLTE, Kriterien als Parameter) | Die Zuordnung ist unsere, nicht die des Entwurfs. Welche Systeme „kritisch“ sind, sagt das Profil nicht; unser Vorschlag: die Anwendungen mit sehr hohem Schutzbedarf aus Tab. 14 als Kriterien im Parameter von ARCH.2.2 benennen |
| Tab. 15 zu CON.3: Daten „gem. gesetzlicher Fristen“ aufbewahren, „auch nach Datenverlust“; Kap. 11: CON.3 zuerst umsetzen | CON.3.A5 „Regelmäßige Datensicherung“ (Basis, MUSS) | Mapping: kein Eintrag; für CON.3 enthält der Entwurf überhaupt keine Zuordnung. Eigene Suche im Katalog: NOT.4.2 „Sicherung des Systems“ und NOT.4.3 „Sicherung der Anwendung“ (normal-SdT, SOLLTE, Häufigkeit „regelmäßig“ als Parameter), NOT.4.4 „Automatische Datensicherung“ (normal-SdT, SOLLTE) | Modalverb sinkt von MUSS auf SOLLTE. Aufbewahrungsfristen stehen in keinem dieser Ziele; welche Fristen für Ihre Daten gelten, legt weder das Profil noch diese Seite fest. Halten Sie sie als ergänzende Anforderung fest |
Profileigene Vorgaben im engeren Sinn enthält das Flughafenprofil kaum; es ergänzt keine Anforderungen. Was Sie aus ihm mitnehmen, sind Prozessliste, Schutzbedarfsbegründungen, Zuordnungen und die Anmerkungen an den Bausteinen. Diese Anmerkungen stehen in keinem Mapping. Wenn Sie an ihnen festhalten wollen, etwa an der Trennung des WLAN von kritischen Systemen oder am Nachweis einer Mindestabsicherung durch Dienstleister, schreiben Sie sie als ergänzende Anforderungen in Ihr Anforderungspaket (300-1 Kap. 3.4.3). Einzelne Zuordnungen aus dem Entwurf prüfen Sie nach dem Verfahren auf der Seite Mapping IT-Grundschutz 2023 prüfen.
Rechtehinweis: Zitate und Angaben aus dem IT-Grundschutz-Profil für kleine und mittlere Flughäfen, herausgegeben vom Arbeitskreis GSP-KMF, laut Dokument © Bundesamt für Sicherheit in der Informationstechnik 2024; das Dokument enthält keine offene Lizenz. Quelle: BSI-Seite zum Profil, abgerufen am 02.11.2026. Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Seite zu Grundschutz++. Die Zitate sind unverändert, Zusammenfassungen und Auszählungen sind unsere eigenen. Baustein- und Anforderungstitel aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Diese Titel stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten.
Was diese Seite nicht entscheidet
Das Profil nennt eine Reihe von Rechtsquellen: die Durchführungsverordnung (EU) 2015/1998 mit Kapitel 1.7 ihres Anhangs, die Verordnung (EG) 300/2008, die Verordnung (EU) 1254/2009, die Verordnung (EU) 139/2014, die Durchführungsverordnung (EU) 2022/1645 (nach Angabe des Profils gültig ab dem 16. Oktober 2025), das Luftsicherheitsgesetz, § 45 LuftVZO, Anlage I des Nationalen Luftsicherheitsprogramms sowie NIS- und NIS2-Richtlinie (Kap. 6.3, 6.6). Diese Vorgaben legen wir nicht aus. Ob und wie sie für Ihren Flughafen gelten, welche Mindestabsicherung sie verlangen und wer nach §§ 5, 9 und 9a Luftsicherheitsgesetz wofür zuständig ist, ergibt sich aus dem jeweiligen Recht und Ihrer Zulassung; das klären Sie mit den zuständigen Stellen.
Die Verweise des Profils auf § 8a und § 8f BSI-Gesetz sowie auf KRITIS- und UBI-Verordnung beziehen sich auf die Rechtslage bei Erscheinen im November 2024 und sind insoweit historisch. Das BSI-Gesetz ist seitdem neu gefasst worden. Ob und mit welchen Pflichten das heutige BSI-Gesetz für Ihren Flughafen gilt, entscheidet diese Seite nicht.
Wer das Flughafenprofil umsetzt, hat damit weder einen Nachweis gegenüber einer Aufsicht noch eine Zertifizierung. Das Profil selbst beschreibt sich als „Empfehlung und Handreichung“ (Vorwort); die tatsächliche Anwendung der empfohlenen Anforderungen hat jeder Flughafen selbst zu überprüfen (Kap. 5.2). Dass das BSI das Profil veröffentlicht und an ihm mitgearbeitet hat, macht es nicht zu einer Vorgabe für Ihren Flughafen.
Den allgemeinen Zusammenhang zwischen Grundschutz und den Pflichten nach NIS2 behandelt die Seite NIS2 und Grundschutz.
Unterstützung beim Übertrag
Wenn Sie ein Sicherheitskonzept nach dem Flughafenprofil auf Grundschutz++ umstellen oder das Profil auf die Prozesse und Systeme Ihres Flughafens zuschneiden wollen, unterstützt das Team von Blackfort Technology bei Prozessabgrenzung, Schutzbedarf, Risikobetrachtung und Anforderungspaket. Wie die Beratung abläuft und was sie umfasst, steht unter Beratung zu IT-Grundschutz und Grundschutz++. Profile anderer Branchen und den allgemeinen Weg vom Profil zum Anforderungspaket zeigt die Übersicht der IT-Grundschutz-Profile.