
Verteilte Leistung: wer verantwortet was?
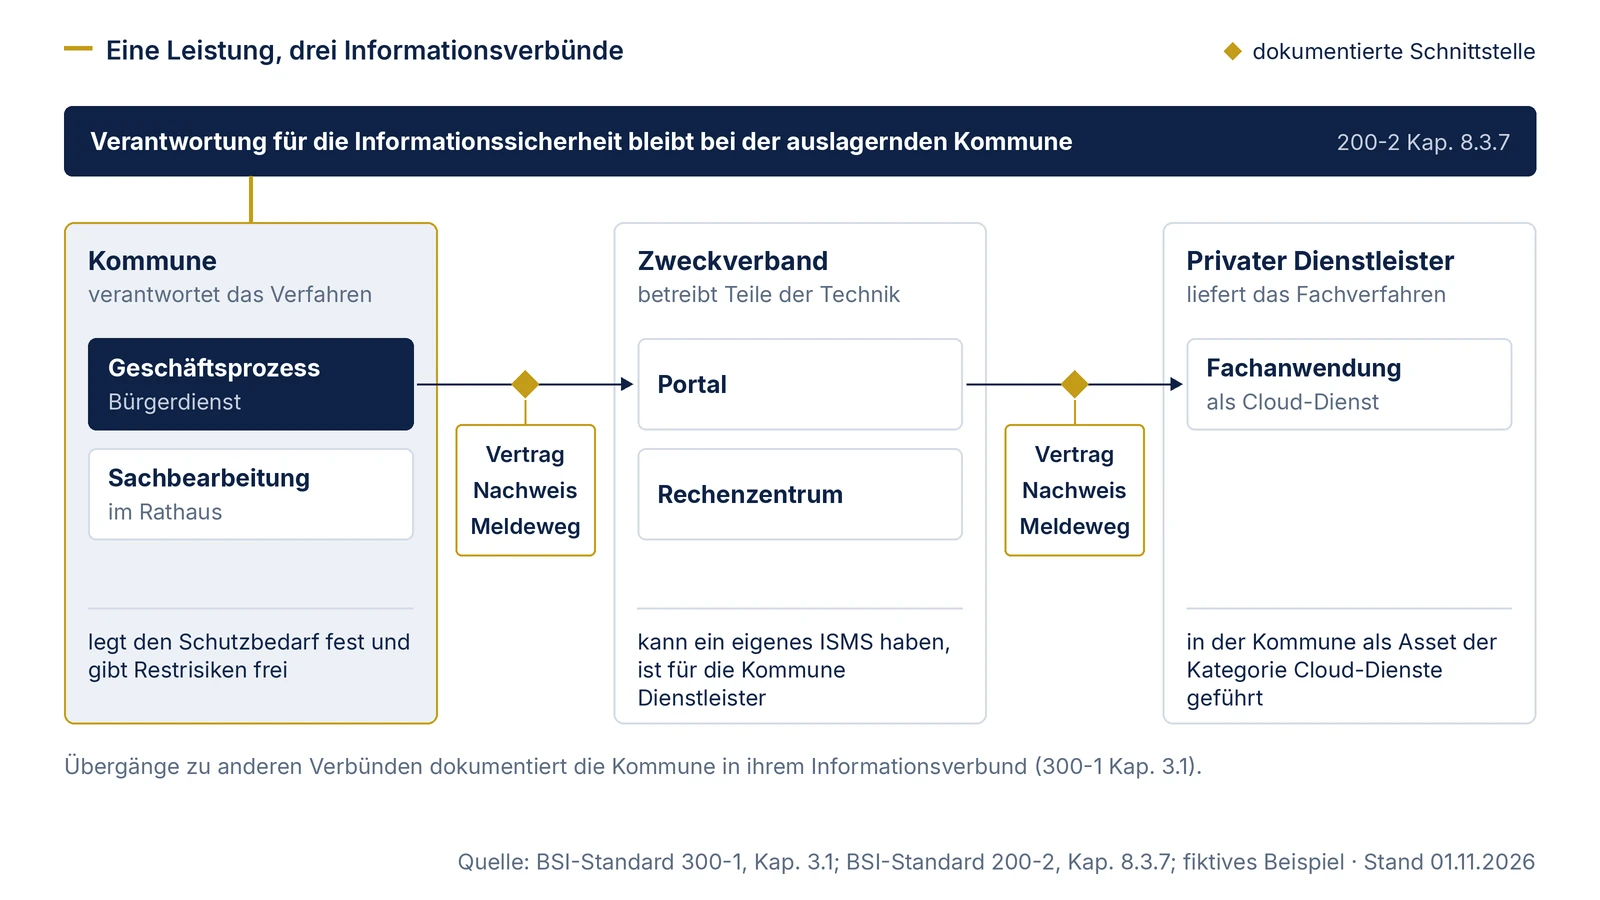
Wenn ein Bürgerdienst über ein Portal eines Zweckverbands läuft, die Fachanwendung bei einem privaten Anbieter gehostet wird und die Sachbearbeitung im Rathaus sitzt, gibt es drei Organisationen mit eigenen Leitungen, Verträgen und Systemen. Für das ISMS der Kommune kommt es darauf an, wer welche Aufgabe übernimmt und wo die Verantwortung liegt. BSI-Standard 200-2 hält dazu in Kapitel 8.3.7 fest: „Aufgaben können an externe Dienstleister ausgelagert werden, die Verantwortung für die Informationssicherheit verbleibt jedoch immer bei der auslagernden Institution.“
BSI-Standard 300-1 setzt an derselben Stelle an. Bei der Abgrenzung des Informationsverbunds fragt Kapitel 3.1 ausdrücklich, welche Teile lokal betrieben und welche an externe Parteien ausgelagert werden und welche Cloud-Dienste genutzt werden. Übergänge zu externen Prozessen, Systemen und anderen Informationsverbünden sind zu dokumentieren. Anhang 1 führt Outsourcing und Cloud-Dienste als eigene Zielobjektkategorien; aus ihnen ergeben sich vor allem Anforderungen der Praktiken Beschaffungsmanagement (BES) und Dienstleistersteuerung (DLS) an die auslagernde Kommune, einzelne auch aus Notfallplanung (NOT) und Detektion (DET). Im Anwenderkatalog (Build 2026-10-29) sind nach unserer Zählung 29 Anforderungen der Zielobjektkategorie Outsourcing und 9 der Kategorie Cloud-Dienste direkt zugeordnet.
Ein Zweckverband, der für mehrere Kommunen Technik betreibt, kann im ISMS der Kommune als Dienstleister auftreten. Zugleich kann er ein eigenes ISMS mit eigenem Informationsverbund haben. Bleibt der Geschäftsprozess bei der Kommune, legt sie dafür den Schutzbedarf fest und bildet die Leistung des Verbands in ihrem eigenen Informationsverbund ab. Ob eine Aufgabe dem Zweckverband nach Landesrecht übertragen ist und wer dann welche Pflichten hat, ist nicht Gegenstand dieser Seite; das prüft Ihre Rechtsabteilung.
Rollenmatrix: Kommune, Zweckverband, privater Dienstleister
Die Matrix ist ein Ausgangsvorschlag für die Abstimmung zwischen den Beteiligten. V steht für verantwortlich, D für durchführend, M für mitwirkend, I für informiert. Die Zuordnung ist unsere Einschätzung auf Grundlage der genannten Fundstellen; in Ihrem Fall regeln sie Verträge, Satzungen und Vereinbarungen, die wir nicht auslegen.
| Aufgabe | Kommune | Zweckverband / kommunaler IT-Dienstleister | Privater Dienstleister | Fundstelle |
|---|---|---|---|---|
| Anwendungsbereich des ISMS festlegen | V (Leitung) | M (Angaben zu eigenen Systemen) | I | 300-1 Kap. 2.3, 2.10 |
| Geschäftsprozesse und deren Schutzbedarf festlegen | V | M (technische Abhängigkeiten) | - | 300-1 Kap. 2.5, 2.6, 2.10 |
| Gesamtverantwortung für Informationssicherheit | V (Bürgermeisterin, Bürgermeister, Landrätin oder Landrat) | V nur für das eigene ISMS; gegenüber der Kommune D | V nur für das eigene ISMS; gegenüber der Kommune D | 300-1 Kap. 2.10; BSI-FAQ WiBA; 200-2 Kap. 8.3.7 |
| Schnittstellen zwischen den Verbünden dokumentieren | V | M | M | 300-1 Kap. 3.1 |
| Outsourcing-Strategie und Freigabe | V (Leitung) | I | - | Katalog BES.1.4, BES.1.4.1 |
| Geteilte Verantwortung je Cloud-Dienst vereinbaren und dokumentieren | V | D, wenn der Verband den Dienst vermittelt | M | Katalog BES.1.6, BES.1.7 |
| Anforderungen am Betrieb umsetzen | D für eigene Systeme | D für betriebene Systeme | D für die eigene Leistung | 300-1 Kap. 4 |
| Einhaltung beim Dienstleister überprüfen (Audit, Zertifikat oder vergleichbarer Nachweis) | V | D, wenn vereinbart | M (liefert Nachweis) | Katalog DLS.3.1, DLS.3.1.1 |
| Vorfälle melden, die den Auftraggeber betreffen | I | D gegenüber den Kommunen | D gegenüber dem Auftraggeber | Katalog BES.5.10.2 |
| Datensicherung von Daten beim Dienstleister | V | D, wenn vereinbart | D, wenn vereinbart | Katalog NOT.4.13 |
| Restrisiken freigeben | V (Leitung) | I | I | 300-1 Kap. 4.1.2 |
| Operative Koordination | D (ISB oder benannte Stelle aus IT, Organisation oder Personal) | M | - | 300-1 Kap. 2.8; BSI-FAQ WiBA |
Zur Gesamtverantwortung schreibt das BSI in den FAQ zu WiBA, sie liege in der Kommunalverwaltung „in der Regel bei der Landrätin / dem Landrat oder der Bürgermeisterin / dem Bürgermeister“; für die operative Umsetzung solle eine federführende Stelle auf Arbeitsebene benannt werden, im Idealfall Informationssicherheitsbeauftragte. Wie der Ablauf an einem fiktiven IT-Zweckverband aussieht, zeigt die Fallakte ab Fallbeispiel 1: Erhebung und Planung.
WiBA: was der Weg in die Basis-Absicherung ist und was nicht
WiBA ist ein Projekt des BSI, um den Einstieg in den IT-Grundschutz zu vereinfachen, mit Kommunen im Fokus. Laut BSI besteht WiBA „insbesondere aus 19 themenspezifischen Checklisten und insgesamt rund 250 Prüffragen“. Grundlage ist das IT-Grundschutz-Profil „Basis-Absicherung Kommunalverwaltung“ der Arbeitsgruppe Kommunale Basis-Absicherung (AG KoBA); die WiBA-Dokumente liegen in Version 2.0 vor. Das BSI beschreibt IT-Grundschutz-Profile als „Muster für Sicherheitskonzepte, die anhand eines Anwendungsbeispiels die IT-Grundschutz Vorgehensweise darstellen“.
Für die Planung sind vier Aussagen aus den FAQ des BSI wichtig. WiBA ist keine Methodik zum Aufbau eines ISMS, sie soll eine Grundlage dafür schaffen. Laut FAQ „verzichtet [WiBA] bewusst auf eine umfangreiche Planung, Konzeption und Dokumentation“. Eine Zertifizierung nach WiBA ist derzeit nicht möglich und nicht beabsichtigt; das BSI arbeitet an einer Bestätigung per Selbsterklärung. Und: „das BSI kann die Umsetzung von WiBA nicht vorschreiben“, es könne aber landesspezifische Regelungen geben, nach denen eine Umsetzung verpflichtend ist. Ob das in Ihrem Land der Fall ist, sagt diese Seite nicht.
Als nächsten Schritt nach WiBA nennt das BSI das IT-Grundschutz-Profil „Basis-Absicherung Kommunalverwaltung“, darauf aufbauend die vollständige Basis-Absicherung und danach die Standard-Absicherung nach IT-Grundschutz. Diese Stufen gehören zur klassischen Methodik nach BSI-Standard 200-2. BSI-Standard 300-1 kennt Basis-, Kern- und Standard-Absicherung nicht. Eine Zuordnung von WiBA zu Grundschutz++ hat das BSI in den ausgewerteten Quellen (Stand 1. November 2026) nicht veröffentlicht.
WiBA-Ergebnisse in Grundschutz++ weiterverwenden: die Kette und ihre Lücken
Ein direkter Weg von WiBA nach Grundschutz++ fehlt, ein Umweg existiert. Das BSI stellt eine Mappingtabelle bereit, die WiBA-Prüffragen auf die Anforderungen des IT-Grundschutz-Profils „Basis-Absicherung Kommunalverwaltung“ (Version 4.0) abbildet und damit auf Anforderungen des Kompendiums; die Datei heißt WiBA_Mapping_2023.xlsx. Für das Kompendium 2023 gibt es in der Stand-der-Technik-Bibliothek eine Zuordnung zu Grundschutz++, die dort auf Status „draft“ steht. Aus beiden lässt sich eine Kette bilden: WiBA-Prüffrage, Kompendium-Anforderung, Grundschutz++-Anforderung. Jedes Glied ist zu prüfen, das zweite ist ausdrücklich ein Entwurf.
Die Mappingtabelle führt die Kompendium-Anforderungen satzweise. Nach unserer Auszählung der Datei WiBA_Mapping_2023.xlsx (abgerufen am 1. November 2026) enthält das Blatt „Mapping WiBA“ 2.059 Zeilen; 864 sind mit „ja“ als von WiBA abgedeckt markiert, 1.195 mit „nein“. Ein abgeschlossenes WiBA deckt also nur einen Teil der Sätze der zugeordneten Bausteine ab. Die Tabelle zeigt an drei Checklisten, wie weit die Kette heute reicht.
| WiBA-Checkliste | Kompendium-Anforderungen laut BSI-Mappingtabelle (Auswahl) | Zuordnung im Mapping 2023 → GS++ (Entwurf, 21.07.2026) | Befund im Build 2026-10-29 | Was Sie mit dem WiBA-Ergebnis tun |
|---|---|---|---|---|
| IT-Administration (Prüffragen 10 bis 15) | OPS.1.1.3.A1, A3, A15 (Patch- und Änderungsmanagement) | A1: elf Zuordnungen, u. a. DET.5.10 „Zeitnahes Patchmanagement“, TEST.4.1 „Autorisierung von Änderungen“, TEST.4.3 „Rückfallösung“, TEST.5.1 „Information betroffener Kreise“; A15: DET.5.10, DET.5.10.3, DET.5.10.5; A3: keine Zuordnung | Die genannten DET- und TEST-Kennungen sind vorhanden; das Zuordnungsziel VRB.1.2 aus A1 fehlt im Build | Antworten als Eingabe für den Umsetzungsstatus der zugeordneten GS++-Anforderungen nutzen, jede Anforderung aber neu bewerten |
| Backup | CON.3.A1, A2, A4, A12, A14, A15 (Datensicherungskonzept) | Für CON.3 enthält das Mapping keine Zuordnung | Kandidaten nach eigener Suche im Katalog: NOT.4.6 „Geschützte Aufbewahrung“, NOT.4.10 „Getrennte Aufbewahrung“, NOT.4.15 „Vorgehen zur Wiederherstellung“, NOT.4.16 „Test der Datensicherung“ | Zuordnung selbst herstellen, begründen und als eigene Zuordnung kennzeichnen |
| Outsourcing und Cloud | OPS.2.2.A2, A3, A4, A9, A13 (Cloud-Nutzung); OPS.2.3.A1 bis A7, A11, A14 (Nutzung von Outsourcing) | OPS.2.2: eine Zuordnung, und zwar für A6, das WiBA nicht abdeckt. OPS.2.3: für A2 zwei Zuordnungen auf Satzebene (Unteranforderung 4 gleichwertig zu DLS.3.2 „Checkup“, Unteranforderung 1 überschneidend mit UMS.3.2), für die übrigen von WiBA berührten Anforderungen keine | DET.3.1.13 und UMS.3.2 fehlen im Build. WiBA deckt aus OPS.2.3.A2 nur den Satz zum Auslagerungsregister ab; DLS.3.2 entspricht inhaltlich der wiederkehrenden Überprüfung, also einem anderen Satz. Für den von WiBA abgedeckten Satz haben wir im Mapping keine Zuordnung gefunden. Kandidaten nach eigener Suche: BES.1.7 „Vereinbarung der geteilten Verantwortung“, BES.7.4.10 „Serviceprofil“, DLS.3.1.1 „Audit oder Zertifikat“ | Zuordnung selbst herstellen; Vertragslage mit Zweckverband und Anbietern einbeziehen |
„Kandidaten nach eigener Suche“ sind unsere Vorschläge, keine Zuordnung des BSI. Die Zahlen und Kennungen beziehen sich auf die genannten Stände; mit jedem neuen Katalog-Build oder Mapping-Stand kann sich die Kette ändern. Wie Sie Zuordnungen aus dem Mapping fachlich prüfen, beschreibt die Seite Mapping IT-Grundschutz 2023 prüfen.
Zwei Regeln helfen beim Weiterverwenden. Erstens ist ein WiBA-Ergebnis eine Sachstandserhebung. Den Umsetzungsstatus im Sinne von 300-1 ersetzt sie nicht: Dort hat jede Anforderung genau einen Status: „erfüllt“, „nicht erfüllt“ oder „nicht anwendbar“, letzteres nur, wenn die Anforderung funktional nicht erfüllt werden kann oder die Komponente im Informationsverbund nicht existiert (Kap. 4.1.1). Zweitens decken WiBA-Fragen teilweise nur einzelne Sätze einer Kompendium-Anforderung ab; die Mappingtabelle zeigt das an den Zeilen mit „nein“. Verwenden Sie WiBA deshalb als Vorarbeit für die Strukturanalyse und für den ersten Durchgang durch das Anforderungspaket. Den Nachweis für eine Anforderung führen Sie in Grundschutz++ eigens.
Vorgehen für eine Kommune mit WiBA-Stand
Wenn eine Kommune WiBA umgesetzt hat und nach Grundschutz++ weitergehen will, bietet sich eine Reihenfolge an, die die vorhandenen Ergebnisse nutzt und die verteilte Leistung früh sichtbar macht. Die Schritte folgen den Prozessschritten aus 300-1; die Zuordnung zu den WiBA-Ergebnissen ist unser Vorschlag.
- Leitungsentscheidung vorbereiten: Anwendungsbereich, Reihenfolge der Geschäftsprozesse und Ressourcen als Entscheidungsvorlage (300-1 Kap. 2.10). Die WiBA-Management-Summary des BSI kann dafür als Einstieg dienen.
- Ersten Geschäftsprozess wählen: 300-1 empfiehlt den wichtigsten Prozess aus der höchsten Schutzbedarfskategorie (Kap. 2.6). Sind an diesem Prozess Zweckverband oder Anbieter beteiligt, gehören deren Leistungen von Anfang an in die Abgrenzung.
- Beteiligte und Verträge erfassen: Zweckverband, Fachverfahrensanbieter, Cloud-Dienste als Assets der Kategorien Outsourcing und Cloud-Dienste aufnehmen, Schnittstellen dokumentieren (Kap. 3.1, Anhang 1). Die Rollenmatrix oben als Arbeitsstand führen.
- WiBA-Antworten übertragen: Über die Kette WiBA → Kompendium → Grundschutz++ die Antworten den Anforderungen zuordnen, Lücken der Kette kennzeichnen, jede Anforderung mit eigenem Status bewerten (Kap. 4.1.1).
- Nachweise vom Zweckverband anfordern: Für ausgelagerte Leistungen die Nachweisform festlegen, etwa Audit, Zertifikat oder vergleichbaren Sicherheitsnachweis (Katalog DLS.3.1.1). Bei einem Zertifikat prüfen, ob dessen Geltungsbereich die bezogene Leistung umfasst (200-2 Kap. 8.3.7).
- Abweichungen behandeln: MUSS-Lücken in den Umsetzungsplan, SOLLTE-Lücken als temporär oder dauerhaft einordnen; bei dauerhaften folgt eine Risikobetrachtung (Kap. 4.1.2). Details auf der Seite Anforderungen bewerten.
Wer statt Grundschutz++ zunächst den klassischen Weg über das Profil und die Basis-Absicherung gehen will, findet die Unterschiede der Vorgehensweisen auf der Seite Basis-, Kern- und Standard-Absicherung; die Abwägung zwischen beiden Wegen auf der Seite Umstieg entscheiden. Blackfort Technology unterstützt Kommunen und Zweckverbände bei der Abgrenzung des Informationsverbunds, der Rollenklärung und dem Aufbau des Anforderungspakets; die Pakete stehen auf der Seite Beratung.
Rechtehinweis: Zitate von den BSI-Seiten zu WiBA © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite WiBA und FAQ WiBA und BSI-Seite IT-Grundschutz-Profile, abgerufen am 01.11.2026. Zitat aus BSI-Standard 200-2 © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Standard 200-2. Kennungen und Beziehungen aus der WiBA-Mappingtabelle sind Angaben des BSI; die Auszählung ist unsere eigene. Sie stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.