
Steckbrief: was öffentlich feststeht
| Titel laut Hinweisblatt | „IT-Grundschutz-Profil - Internetbasierte Kraftfahrzeugzulassung (i-Kfz) -“; auf der BSI-Seite „IT-Grundschutz-Profil „i-Kfz““ |
|---|---|
| Verfasser | Arbeitskreis i-Kfz aus Vertreterinnen und Vertretern der Zulassungsbehörden, der technischen Dienstleister und des KBA (Hinweisblatt); das Deckblatt des Hinweisblatts zeigt das Logo des KBA, bereitgestellt wird es auf einer Seite des BSI |
| Version und Datum | Das Hinweisblatt nennt den Stand August 2023, die BSI-Seite das Datum 05.12.2023. Version und Versionsdatum des Profils selbst sind öffentlich nicht angegeben. |
| Kompendium-Edition | nicht prüfbar |
| Umfang | Hinweisblatt 2 Seiten (PDF, 160 KB); Umfang des Profils nicht bekannt |
| Zugänglichkeit | Profil nur im geschützten Bereich des KBA, nach Registrierung; das Hinweisblatt ist frei abrufbar |
| Lizenz und Rechte | Das Hinweisblatt enthält keine Lizenzangabe. Wir zitieren es nur kurz mit Fundstelle. |
| Art | Profil eines Arbeitskreises aus Behörden und Dienstleistern, vom BSI in seiner Profilliste mit dem Hinweisblatt geführt (kein KRITIS-Profil, keine Abschlussarbeit) |
| Fundstelle | BSI-Seite „IT-Grundschutz-Profil „i-Kfz““, abgerufen am 02.11.2026 |
Alle anderen Profile mit Herausgeber, Stand und Kompendium-Edition finden Sie in der Übersicht der IT-Grundschutz-Profile.
Was das Hinweisblatt über das Profil sagt
Das Hinweisblatt beschreibt die Ausgangslage in drei Sätzen: Im Verfahren i-Kfz greifen die Zulassungsbehörden über i-Kfz-Portale und damit über das Internet als „unsicheres Netz“ auf die Infrastruktur des KBA zu; dabei werden schutzbedürftige Daten verarbeitet, besonders bei der Kommunikation mit den zentralen Registern des KBA; deshalb gibt es Mindestsicherheitsanforderungen, deren Erfüllung „für i-Kfz zwingend erforderlich ist“. Das Profil soll den Zulassungsbehörden helfen „bei der Etablierung einer Sicherheitskonzeption, die im Anforderungskatalog gefordert wird“ (Hinweisblatt, S. 2).
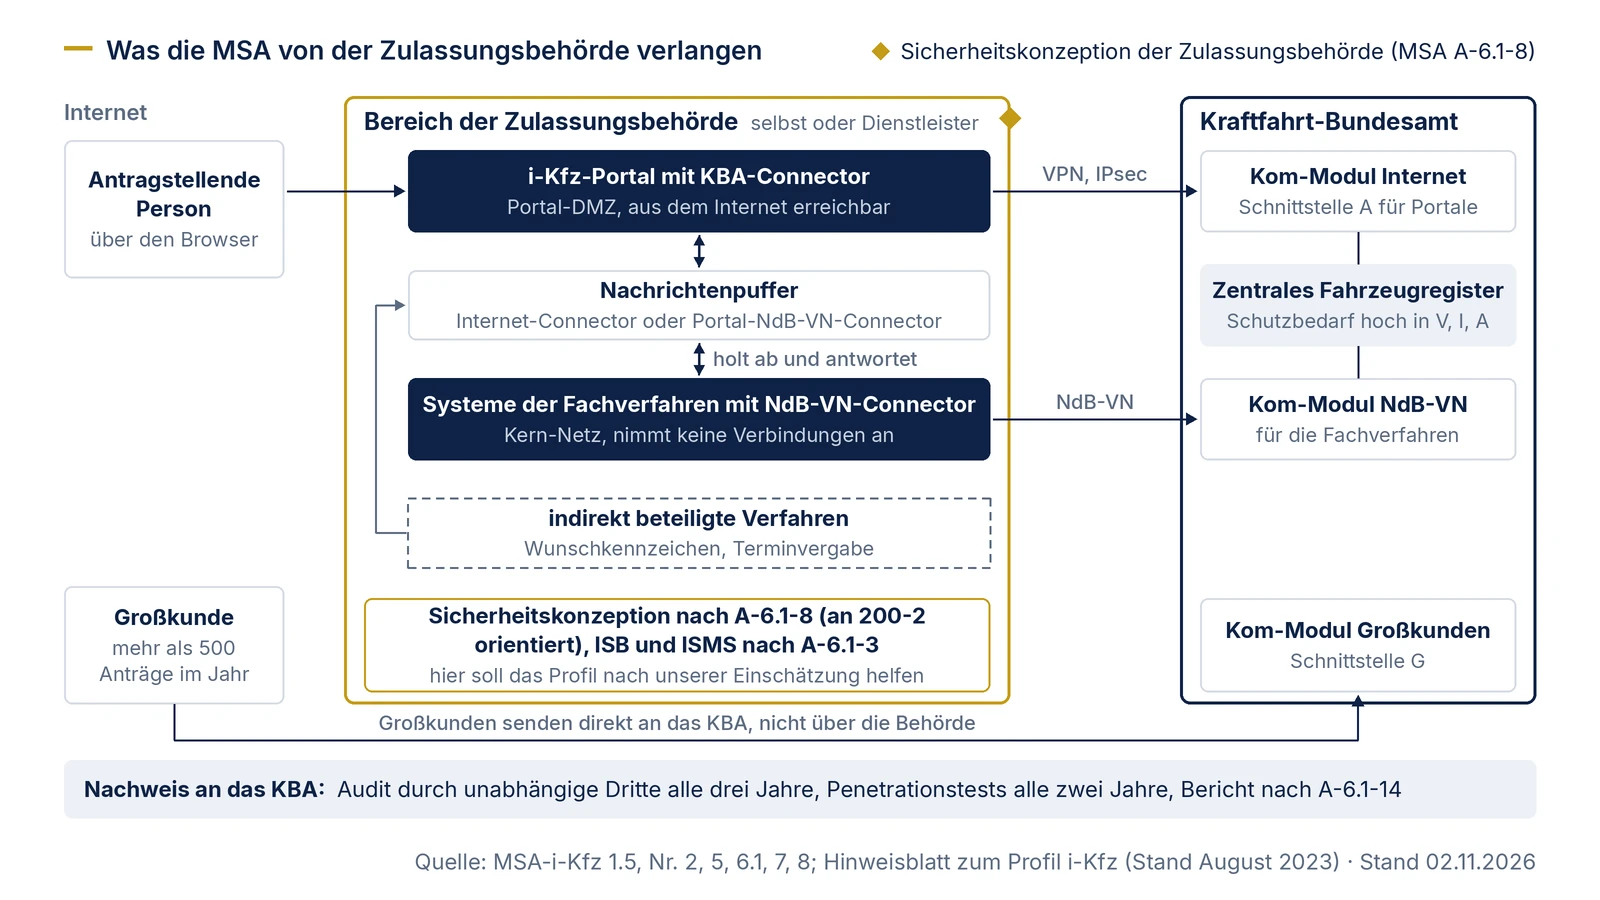
Welcher Katalog gemeint ist, sagt das Hinweisblatt nicht. Öffentlich bekannt gemacht hat das KBA die „Mindestsicherheitsanforderungen an die internetbasierte Fahrzeugzulassung“ (MSA-i-Kfz), Version 1.5, gültig ab 1. September 2023 (BAnz AT 31.08.2023 B3). Sie verlangen in Anforderung A-6.1-8, dass die Komponenten und Schnittstellen der i-Kfz-Architektur einer Informationssicherheitskonzeption unterzogen werden, „die sich am BSI-ITG-200-2 IT-Grundschutz orientiert“, wahlweise in der Kern- oder der Standard-Absicherung. Nach unserer Einschätzung ist das die Sicherheitskonzeption, bei der das Profil helfen soll; Zeitpunkt und Wortlaut passen zusammen, ausdrücklich belegt ist der Bezug nicht.
Warum jede Behörde selbst konzipieren muss, steht ebenfalls in den MSA: „Ein Sicherheitskonzept mit gegebenenfalls integrierter Risikoanalyse existiert für das Gesamtverfahren i-Kfz nicht.“ (Nr. 2). Das KBA hat den Schutzbedarf des Zentralen Fahrzeugregisters für Vertraulichkeit, Integrität und Verfügbarkeit jeweils als hoch festgestellt und daraus Mindestanforderungen an Portale und Zulassungsbehörden abgeleitet (ebd.). Das KBA hat die MSA auf Grund von § 18 Absatz 3 der Fahrzeug-Zulassungsverordnung bekannt gemacht. Nach dieser Vorschrift sind, soweit für internetbasierte Zulassungsverfahren auf Systeme zurückgegriffen wird, die Zugang zu Daten beim KBA oder zu dessen Großkundenschnittstelle ermöglichen, die vom KBA festgelegten Standards einzuhalten, darunter die für Mindestsicherheitsanforderungen.
So beziehen Sie das Profil
Laut Hinweisblatt steht das Profil im geschützten Bereich des KBA. Dort liegen nach den MSA auch die mitgeltenden Dokumente, etwa die Standards für die Datenübermittlung und die Informationen zur netztechnischen Anbindung (MSA Nr. 1.1). Wer die Zulassung zur Kommunikation mit der KBA-Infrastruktur beantragt, bestellt die Antragsunterlagen bei der Anwenderbetreuung des KBA und erhält sie per E-Mail oder über Zugangsdaten zum geschützten Bereich (MSA Nr. 7.5). Haben Sie diesen Zugang schon, fragen Sie dort zuerst, ob er auch das Profil umfasst.
Für Fragen zur Registrierung nennt das Hinweisblatt eine Kontaktadresse beim KBA. Wir geben sie hier nicht wieder, weil wir sie auf keiner öffentlichen Seite des KBA bestätigen konnten; Sie finden sie auf der BSI-Seite zum Profil unter https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Grundschutz/Hilfsmittel/Profile/Profil_i-Kfz.html. Die Ansprechstellen für Technik, Anwenderbetreuung und Verfahrensbetreuung führt Nummer 9 der MSA auf.
Prüfen Sie nach dem Download zuerst drei Angaben im Dokument selbst: Version und Datum, die Edition des IT-Grundschutz-Kompendiums, auf der das Profil beruht, und die Fassung der MSA, auf die es sich bezieht. Davon hängt ab, wie viel Abgleich Sie vor der Übernahme brauchen.
Arbeitsmittel: Prüfliste zur Einordnung in Ihr Grundschutz- oder Grundschutz++-Vorhaben
Die Prüfliste stützt sich auf die öffentlichen MSA-i-Kfz und auf BSI-Standard 300-1. Sie funktioniert ohne das Profil und hilft Ihnen, das Profil nach dem Bezug an die richtige Stelle Ihres Vorhabens zu setzen. Die rechte Spalte zeigt, wo das Ergebnis in Grundschutz++ landet; die Kennungen stammen aus dem Anwenderkatalog, Build 2026-10-29. Wo Sie noch nach BSI-Standard 200-2 arbeiten, gilt dieselbe Frage für Ihre Strukturanalyse und Modellierung.
| Nr. | Prüffrage | Vorgabe aus MSA-i-Kfz 1.5 | So führen Sie es in Grundschutz++ |
|---|---|---|---|
| 1 | Welches der sechs Fallszenarien gilt für Sie: Wer betreibt i-Kfz-Portal, Fachverfahren und indirekt beteiligte Verfahren, und ist das Portal über Internet oder NdB-VN angebunden? | Nr. 8 legt je Szenario fest, wer welche Anforderungen erfüllt; mehrere Dienstleister für verschiedene Teile sind dort nicht abgebildet | Outsourcing-Abgrenzung nach 300-1 Kap. 3.1 beantworten; ausgelagerte Teile als Assets der Kategorie Outsourcing oder Cloud-Dienste (Anhang 1). Bei mehreren Dienstleistern die Abstimmung mit dem KBA vor dem Audit einplanen (Nr. 8, Hinweis) |
| 2 | Liegen alle Komponenten aus A-6.1-8 in Ihrem Informationsverbund: Portal, KBA-Connector, Internet-Connector, Fachverfahren, NdB-VN-Connector, Portal-NdB-VN-Connector, indirekt beteiligte Verfahren? | A-6.1-8 nennt diese Komponenten ausdrücklich; A-6.1-3 verlangt ISB und ISMS mindestens für sie | Informationsverbund so abgrenzen, dass er sie enthält (STM.1.1); eigener Verbund „i-Kfz“ oder Teil eines größeren, beides ist nach 300-1 Kap. 3.1 möglich |
| 3 | Sind die Übergänge zum KBA und zwischen Portal und Fachverfahren dokumentiert? | Portal zum KBA nur über VPN mit IPsec (A-6.1-1, A-6.2.1-1); Fachverfahren zum KBA über das NdB-VN; Portal und Fachverfahren nur indirekt über einen Nachrichtenpuffer (Nr. 5.3, A-6.1-9) | jeden Übergang als Schnittstelle dokumentieren, organisatorisch, technisch und infrastrukturell (300-1 Kap. 3.1, STM.1.2); Anschlüsse als Assets der Kategorie Externe Netzanschlüsse |
| 4 | Betreiben Sie Wunschkennzeichen-Reservierung, Terminvergabe oder andere Verfahren, die mit dem Zulassungsportal verbunden sind? | Sie gelten als indirekt beteiligte Verfahren und fallen unter die allgemeinen Anforderungen (Nr. 6.1); Tests entfallen nur, wenn ein unabhängiger Dritter die vollständige Trennung schriftlich bestätigt; das steht dann im Test-Bericht (Nr. 8, Hinweis); § 19 Abs. 2 FZV | in den Verbund aufnehmen oder die Trennung belegen und als Schnittstelle mit Begründung dokumentieren |
| 5 | Nutzen mehrere Zulassungsbehörden ein gemeinsames Portal oder Fachverfahren, etwa im Landesrechenzentrum? | Mandantentrennung mit festgelegten Zuständigkeiten der Administration je Mandant; wird sie per Virtualisierung umgesetzt, dann als Virtualisierung ganzer Server nach Baustein SYS.1.5 (A-6.1-11, Nr. 5.1.4) | Virtualisierungsumgebung als Asset (Virtualisierungslösungen); Mandantentrennung vertraglich vereinbaren (BES.4.5.2, erhöht) und in der Anwendung konfigurieren (KONF.6.6.1, SOLLTE). Unser Vorschlag: die MSA-Vorgabe als ergänzende Anforderung führen, weil BES.4.5.2 nur KANN ist |
| 6 | Laufen Teile in einer externen Cloud, etwa virtuelle Server oder E-Payment? | Vorgaben des BSI zur Nutzung externer Cloud-Dienste einhalten (A-6.1-12) | Asset der Kategorie Cloud-Dienste; die Vorgabe als externe Verpflichtung erfassen (Nr. 8 dieser Liste) |
| 7 | Wie weisen Ihre Dienstleister nach, dass sie die Anforderungen erfüllen? | Die Zulassungsbehörde stellt sicher, dass Dienstleister und deren Unterauftragnehmer die Anforderungen erfüllen (Nr. 8); vorhandene Prüfberichte dürfen mit Titel, Version und Datum referenziert werden; der Bericht ist dem KBA vorzulegen, die Übertragbarkeit bestätigt die auditierende Person (Nr. 7.2) | DLS.3.1.1 „Audit oder Zertifikat“ (SOLLTE): den Parameter für Art und Turnus des Nachweises auf die MSA-Vorgaben setzen |
| 8 | Sind die MSA als Verpflichtung in Ihrem Compliance-Register erfasst? | § 18 Abs. 3 FZV verpflichtet zur Einhaltung der KBA-Standards; Nr. 7.3 nennt die Anforderungen, die „über den Rahmen der IT-Grundschutz-Stufe hinausreichen“, etwa DMZ in Paketfilter-ALG-Paketfilter-Struktur, Härtung mit Penetrationstests und Verbot der direkten Weiterleitung | als gesetzliche Verpflichtung erfassen (300-1 Kap. 2.2, GC.3.1.1) und die MSA-Anforderungen als ergänzende Anforderungen ins Anforderungspaket übernehmen (Kap. 3.4.3, STM.2.1.7) |
| 9 | Passen Ihre Prüfintervalle zu den Fristen des KBA? | Audit durch unabhängige Dritte alle drei Jahre, Penetrationstests der gehärteten Komponenten alle zwei Jahre, in allen Fallszenarien (Nr. 7.2, 8) | DET.5.4 „Regelmäßige Penetrationstests“ steht im Katalog auf erhöht (KANN); für i-Kfz ist der Test Pflicht. Unser Vorschlag: als ergänzende Anforderung mit Turnus zwei Jahre führen und den Parameter „regelmäßig“ entsprechend setzen |
| 10 | Woran richten Sie den Schutzbedarf des Prozesses „internetbasierte Zulassung“ aus? | Schutzbedarf des Zentralen Fahrzeugregisters hoch in allen drei Grundwerten (Nr. 2) | Das KBA als interessierte Partei mit seiner Einstufung aufnehmen (300-1 Kap. 2.4); den Schutzbedarf des eigenen Geschäftsprozesses legen Sie selbst fest (Kap. 2.6). Bei hohem Schutzbedarf ist eine Risikobetrachtung erforderlich (Kap. 2.11) |
| 11 | Wie sieht Ihr Nachweis gegenüber dem KBA aus, wenn Sie nach Grundschutz++ arbeiten? | Konzeption orientiert an BSI-Standard 200-2 (A-6.1-8); Auditteamleitung mit Zulassung für ISO 27001 auf Basis von IT-Grundschutz; ein solches Zertifikat für den gesamten i-Kfz-Verbund beschränkt das Audit auf die Zusatzanforderungen (Nr. 7.2, 7.3) | Fassung 1.5 der MSA erwähnt Grundschutz++ nicht. Klären Sie mit dem KBA vor der Beauftragung des Audits, wie es ein ISMS nach 300-1 bewertet (Nr. 8, Hinweis zur Abstimmung) |
Die Zuordnung zu Zielobjektkategorien und Katalogkennungen ist unser Vorschlag; für die Zuordnung gelten Anhang 1 von 300-1 und die MSA in der Fassung, die das KBA im geschützten Bereich bereitstellt. Wie Sie Grenzen und Schnittstellen festlegen, beschreibt die Seite Informationsverbund abgrenzen; wie Sie Dienstleister in Grundschutz++ steuern, die Seite Praxis: Beschaffung und Dienstleister.
Profil und Grundschutz++: was sich sagen lässt
Version und Datum des Profils sind öffentlich nicht angegeben; das Hinweisblatt hat den Stand August 2023, also vor Grundschutz++. Dass das Profil auf BSI-Standard 200-2 beruht, liegt nahe, weil A-6.1-8 der MSA darauf verweist; prüfen können wir das so wenig wie die Kompendium-Edition. Für die anderen Profile zählen wir auf ihren Seiten die Bausteine gegen den Mapping-Entwurf IT-Grundschutz 2023 nach Grundschutz++ aus. Für das Profil i-Kfz geht das nicht, weil die Bausteinliste nicht öffentlich ist.
Unabhängig vom Profil ändert sich beim Wechsel nach Grundschutz++ die Stelle, an der die KBA-Vorgaben stehen. Im klassischen IT-Grundschutz steht das Profil neben den MSA: Es soll bei der Sicherheitskonzeption helfen, die MSA erfüllen Sie zusätzlich. In Grundschutz++ gehören die MSA als externe Verpflichtung ins Compliance-Management und als ergänzende Anforderungen ins Anforderungspaket (300-1 Kap. 2.2 und 3.4.3); 300-1 nennt dort ausdrücklich „Anforderungskataloge“ als Gegenstand der Analyse. Die Anforderungen der MSA verschwinden dabei nicht in Katalogkennungen: Sie haben eigene Kennungen (A-6.1-1 bis A-6.2.11-3) mit eigenem Verpflichtungsgrad, und der Auditbericht für das KBA muss jede geprüfte Anforderung mit ihrer Kennung und dem Ergebnis aufführen (Nr. 6, 7.2). Unser Vorschlag: Führen Sie die MSA-Kennung in jeder ergänzenden Anforderung mit, dann lässt sich der Auditbericht direkt aus dem Anforderungspaket ableiten.
Wer das Profil bezogen hat, kann dessen Bausteine selbst gegen den Mapping-Entwurf zählen; wie das geht und wo die Grenzen des Entwurfs liegen, beschreibt die Seite Mapping IT-Grundschutz 2023 prüfen.
Was diese Seite nicht kann und nicht entscheidet
Diese Seite enthält keine Aussage über den Inhalt des Profils: keine Bausteinliste, keinen Schutzbedarf, keine Referenzarchitektur und kein Mapping nach Grundschutz++. Wir haben nur das öffentliche Hinweisblatt gelesen. Die Prüfliste beruht auf den MSA-i-Kfz und BSI-Standard 300-1 und ersetzt das Profil nicht.
Für die Teilnahme an i-Kfz gelten die Standards, die das KBA nach § 18 Absatz 3 FZV festlegt, in der jeweils gültigen Fassung. Wir haben Version 1.5 gelesen; eine neuere haben wir am 2. November 2026 nicht gefunden, die Webseite des KBA konnten wir an diesem Tag nicht abrufen. Das KBA veröffentlicht die Standards auf seiner Internetseite; § 18 Abs. 3 Satz 2 FZV sieht einen Hinweis im Bundesanzeiger und im Verkehrsblatt für Änderungen der Hauptversionen vor. Prüfen Sie deshalb die aktuelle Fassung im geschützten Bereich des KBA, bevor Sie sich auf eine Nummer dieser Seite stützen.
Ob Ihre Behörde die Anforderungen erfüllt, ob ein Konzept nach Grundschutz++ die Anforderung A-6.1-8 erfüllt und welche Auflagen gelten, entscheidet allein das KBA im Zulassungsverfahren (MSA Nr. 7). Die Anwendung des Profils ist kein Nachweis gegenüber dem KBA; nachgewiesen wird über Audit- und Penetrationstestberichte (A-6.1-14). Datenschutzrechtliche Pflichten nach § 18 Absatz 2 FZV und der DSGVO legen wir nicht aus.
Rechtehinweis: Zitate aus dem Hinweisblatt zum IT-Grundschutz-Profil „i-Kfz“ (Stand August 2023, Deckblatt mit dem Logo des Kraftfahrt-Bundesamts; derselbe Text steht auf der BSI-Seite zum Profil). Das Hinweisblatt nennt keinen Herausgeber und enthält keine Rechte- oder Lizenzangabe; wir zitieren es deshalb nur kurz und wörtlich. Zitate und Kennungen aus den Mindestsicherheitsanforderungen stammen aus der amtlichen Bekanntmachung des Kraftfahrt-Bundesamts im Bundesanzeiger (BAnz AT 31.08.2023 B3). Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zu Grundschutz++. Der Lizenzhinweis CC BY-SA 4.0 am Seitenende gilt nur für die Auszüge aus dem Anwenderkatalog.
Unterstützung
Wenn Sie das i-Kfz-Sicherheitskonzept Ihrer Behörde in ein ISMS nach Grundschutz++ überführen oder die MSA-Anforderungen als ergänzende Anforderungen aufbereiten wollen, unterstützt das Team von Blackfort Technology bei Abgrenzung, Dienstleistersteuerung und Anforderungspaket. Wie eine solche Überführung für eine Zulassungsbehörde und ihre Dienstleister abläuft, steht auf der Seite Beratung zu IT-Grundschutz und Grundschutz++. Wie Grundschutz in Kommunen insgesamt aufgebaut wird, beschreibt die Seite Grundschutz in Kommunen; weitere Profile anderer Branchen finden Sie in der Übersicht der IT-Grundschutz-Profile.