
Steckbrief des Profils
| Originaltitel | „KRITIS-IT-Grundschutz-Profil ÖSPV“, Untertitel „Öffentlicher Straßenpersonenverkehr“ |
|---|---|
| Herausgeber | Bundesamt für Sicherheit in der Informationstechnik; Autor laut Kap. 1 „(ohne Namensnennung)“, die Änderungshistorie nennt das Referat W 13. Für die zusätzlichen Gefährdungen wurden laut Anhang 10.1.2.3 Fachleute aus dem ÖPNV hinzugezogen, laut Anhang 10.1.3.1 mehrere Anbieter befragt. |
| Version und Datum | Version 1.0 vom 14.02.2025 laut Änderungshistorie („Initiale Veröffentlichung“); die BSI-Seite zum Profil nennt dasselbe Datum |
| Revisionszyklus | „2-jährig“ laut Kap. 1; eine neuere Fassung haben wir am 02.11.2026 auf der BSI-Seite nicht gefunden |
| Kompendium-Edition | IT-Grundschutz-Kompendium vom Februar 2022 (Kap. 2, Literatur Nr. 4), obwohl bei Erscheinen die Edition 2023 vorlag |
| Methodik | Standard-Absicherung nach BSI-Standard 200-2, Anforderungen für erhöhten Schutzbedarf nach Schutzbedarfsfeststellung und Risikoanalyse (Kap. 3.4); Risikoanalyse nach BSI-Standard 200-3; aufgebaut nach der Schablone zur Erstellung von KRITIS-IT-Grundschutz-Profilen |
| Umfang | 67 Seiten (PDF, etwa 1 MB laut BSI-Seite), 10 Kapitel, 16 Tabellen, ein Netzplan |
| Zugänglichkeit | frei abrufbar über die BSI-Seite zum Profil, ohne Registrierung; Vertraulichkeit laut Kap. 1 „öffentlich“ |
| Lizenz und Rechte | © Bundesamt für Sicherheit in der Informationstechnik 2025, keine offene Lizenz. Wir zitieren deshalb nur kurz und mit Fundstelle; Tabellen und den Netzplan des Profils bilden wir nicht nach. |
| Art | KRITIS-IT-Grundschutz-Profil des BSI (kein Profil eines Verbands, keine Abschlussarbeit) |
| Fundstelle | BSI-Seite „KRITIS-IT-Grundschutz-Profil ÖSPV“, abgerufen am 02.11.2026 |
Wie sich die vier KRITIS-IT-Grundschutz-Profile und ihre Schablone zu B3S, Audit und gesetzlichem Nachweis verhalten, beschreibt der Abschnitt KRITIS-IT-Grundschutz-Profile auf der Seite NIS2 und Grundschutz. Die übrigen drei KRITIS-Profile und alle weiteren Profile listet die Seite IT-Grundschutz-Profile finden und weiterverwenden.
Geltungsbereich und Referenzarchitektur
Das Profil richtet sich an Betreiber von U-Bahnen, Straßenbahnen und Omnibussen. Oberleitungsbusse und Schwebebahnen gehören zwar zum ÖSPV, werden aber „aufgrund ihrer geringeren Bedeutung nicht betrachtet“ (Kap. 2, Fn. 1). Den ÖPNV zieht das Profil nur zur Abgrenzung heran: Er umfasst den ÖSPV und den Schienenpersonennahverkehr; der Nahverkehr der Eisenbahn nach dem Allgemeinen Eisenbahngesetz, etwa S-Bahnen, gehört nicht zum Geltungsbereich (Kap. 3.2, 4). Mit U-Bahn meint das Profil eine kreuzungsfreie, von anderen Verkehrsmitteln unabhängige Bahn, nicht zwingend eine unterirdische (Fn. 2). Die kritische Dienstleistung fasst es enger als die Verordnung, nämlich als „die sichere und planmäßige Beförderung von Fahrgästen“ (Kap. 3.2).
Nach der BSI-Kritisverordnung in der Fassung, die das Profil zugrunde legt, nennt Kap. 3.2 zwei Anlagenkategorien: das schienengebundene Netz mit Stellwerken, Beeinflussungsanlagen und Fahrstromversorgung sowie die Leitzentrale zur Überwachung und Steuerung des Verkehrs. Zur Leitzentrale zählen danach auch die Flottentelematik und die Fahrzeugbereitstellung im Betriebshof, außerdem Systeme für Fahrgastsicherheit, Fahrgastinformation sowie Personal- und Fahrzeugdisposition, diese aber nur, soweit ihre Störung die Beförderung erheblich beeinträchtigen kann oder sie zur Evakuierung gebraucht werden, insbesondere unterirdisch.
Die Geschäftsprozesse gliedert das Profil in Angebotsplanung (G1), Betriebsplanung (G2), Ressourceneinsatz mit Fahrzeug- und Personaldisposition und Werkstatt (G3) sowie Verkehrssteuerung (G4) mit den Teilprozessen Betriebslenkung (G4.1: Leitstelle, zentrale Leittechnik, Kommunikation mit Fahrpersonal, Beeinflussung von Lichtsignalanlagen, Fahrstraßen) und Infrastruktur (G4.2: Fahrweg, Fahrstrom und Ladestrom, Störungsmanagement). Controlling, Vertrieb, Recht, Unternehmenskommunikation, Personalwesen, Fahrgeldmanagement und Fahrgastinformation betrachtet es nicht, soweit sie nicht unmittelbar zur kritischen Dienstleistung beitragen (Kap. 4). Ausdrücklich außerhalb liegen auch die Anwendungen dynamische Fahrgastinformation, Fahrgastzählung, Prognosesystem und Lichtsignalanlagenbeeinflussung; ob sie bei Ihnen Teil der kritischen Infrastruktur sind, sollen Sie selbst prüfen (Kap. 5.1.2).
Die Referenzarchitektur beschreibt einen größeren Betrieb mit Bussen, Straßenbahnen und U-Bahnen und abstrahiert auf je ein Gebäude der Typen Leitzentrale, Station, Betriebshof und Stellwerk (Kap. 5.2). Im Zentrum steht das Verkehrsleitsystem, heute meist ITCS (Intermodal Transport Control System), früher RBL (rechnergestütztes Betriebsleitsystem) genannt: Es vergleicht Fahrzeugstandorte mit dem Fahrplan und verbindet Fahrpersonal und Leitstelle (Kap. 5.1.3). Dazu kommen 14 Anwendungen, davon Zugsicherung und Störungsmanagement Zugsicherung nur bei Schienenbetrieb, elf IT-Systeme von den Servern für ITCS, Büro, Betriebshofmanagement und Stationen bis zum Mobiltelefon, acht Objekte der industriellen IT nach dem Purdue-Modell (Server des elektronischen Stellwerks, Steuerungsanlage der zentralen Leittechnik, speicherprogrammierbare Steuerungen, Bordeinheit, Bordrechner, Aktoren, Sensoren), sechs Netzkomponenten, sieben Netze, drei Raumtypen und zwei Fahrzeugtypen (Kap. 5.1.2 bis 5.1.7).
Fünf Annahmen sollten Sie kennen, bevor Sie übernehmen (Kap. 5.2): Redundanzen von Gebäuden und Systemen sind nicht dargestellt, für keine Funktion wird ein externer Dienstleister angenommen, Server laufen unter Windows Server 2012 und Clients unter Windows 10, ITCS und Steuerungsanlage der zentralen Leittechnik stehen der Einfachheit halber im selben Raum, und jeder Gebäudetyp kommt nur einmal vor. Die Referenzarchitektur sieht eigene Netzsegmente für Leitzentrale, Stellwerke, zentrale Leittechnik, Betriebshöfe und Büro vor und nennt ihre Trennung mitentscheidend für die Sicherheit. Stellwerk- und Leittechniknetz reichen über mehrere Standorte und sind dort per VPN oder gleichwertig abzusichern. Die Verbindung von den Bedienplätzen der Leitzentrale zu den Stellwerken „erfolgt nur lesend“, als Beispiel nennt das Profil Netzwerkdioden; eine Internetverbindung darf nur vom Büronetz über eine DMZ bestehen (Kap. 5.2).
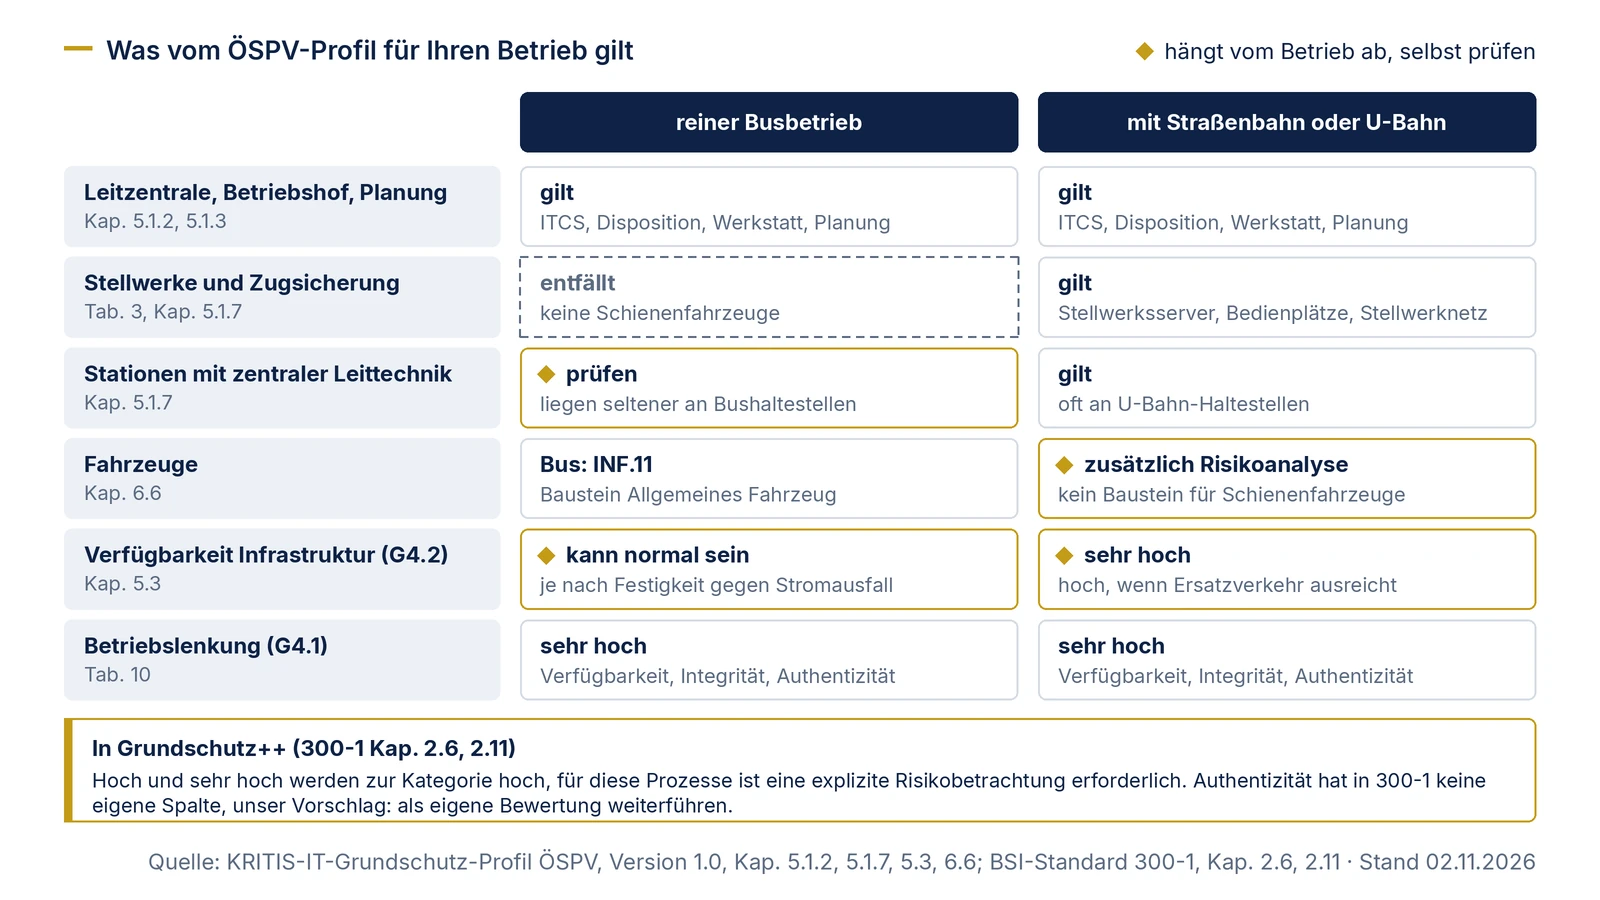
Die Grafik zeigt, welche Teile davon für einen reinen Busbetrieb und welche zusätzlich bei Straßenbahn oder U-Bahn gelten. Das Profil selbst verlangt, Architektur, Anwendungen, Systeme und Restrisiken gegen den eigenen Betrieb zu prüfen; „sicherheitsrelevante Abweichungen sollten dokumentiert und in ihrer Auswirkung betrachtet werden“ (Kap. 8).
Passt das Profil zu Ihrem Verkehrsbetrieb?
Das Profil passt, wenn …
- Sie ein Verkehrsunternehmen mit eigener Leitzentrale und ITCS betreiben, dazu Betriebshöfe und, bei Schienenbetrieb, Stellwerke und Stationen mit zentraler Leittechnik;
- Sie Bus und Schiene gemeinsam betreiben: Die Referenzarchitektur ist genau dafür gebaut, und die Begründungen zum Schutzbedarf unterscheiden ausdrücklich nach Fahrzeugart;
- Ihr Sicherheitskonzept nach BSI-Standard 200-2 die OT-Schicht bisher nur grob abbildet: Das Profil ordnet Stellwerkstechnik, Leittechnik, Steuerungen und Bordsysteme den Bausteinen der industriellen IT zu und liefert ein durchgerechnetes Risikobeispiel;
- Sie ein Notfall- und Redundanzkonzept aufstellen: Die Fragen zu DER.4 und die Redundanzhinweise in Kap. 6 sind ein brauchbarer Ausgangspunkt.
Das Profil passt nicht oder nur eingeschränkt, wenn …
- Sie Eisenbahnverkehr nach dem Allgemeinen Eisenbahngesetz betreiben, etwa S-Bahnen: Er ist ausgeschlossen (Kap. 3.2, 4);
- Sie nur Busse betreiben: Stellwerke, Zugsicherung und Schienenfahrzeuge entfallen, und Stationen mit zentraler Leittechnik liegen laut Profil seltener an Bushaltestellen (Kap. 5.1.7); nutzbar bleiben Leitzentrale, Betriebshof, Planung und die prozessorientierten Bausteine (siehe Grafik);
- Ihr ITCS, Ihre Büro-IT oder Ihre Telekommunikation von Dienstleistern betrieben werden: Die Referenzarchitektur trifft dazu keine Annahmen, Cloud-Nutzung ist „Nicht Gegenstand“ (Kap. 5.2, Anhang 10.2.4);
- Sie als Aufgabenträger oder Verkehrsverbund ohne eigenen Fahrbetrieb arbeiten: Das Profil richtet sich an Betreiber und führt Auftraggeber und Verbünde nur als interessierte Parteien und Schnittstellen (Kap. 3.3, 3.5);
- Fahrgastinformation, Vertrieb oder Fahrgeldmanagement Ihr Schwerpunkt sind: Diese Prozesse und Anwendungen betrachtet das Profil nicht näher (Kap. 4, 5.1.2);
- Sie direkt mit Grundschutz++ beginnen: Übernehmen Sie dann die Prozessgliederung G1 bis G4, die Notbetriebsfragen zu DER.4 und die Begründungen zum Schutzbedarf von ITCS, Stellwerken und zentraler Leittechnik; Kategorien und Anforderungen legen Sie nach BSI-Standard 300-1 neu fest (siehe unten).
Was das Profil besonders macht
Schutzbedarf am Fahrbetrieb gemessen: Die Kategorien richten sich nach der Wirkung auf die kritische Dienstleistung. Normal heißt, die Beförderung der Fahrgäste bleibt unberührt, hoch, sie kann beeinträchtigt werden, sehr hoch, sie kann ausfallen (Tab. 9). Zusätzlich zu Vertraulichkeit, Integrität und Verfügbarkeit bewertet das Profil für jeden der vier Geschäftsprozesse die Authentizität. Angebots- und Betriebsplanung sind durchgehend normal, der Ressourceneinsatz ist hoch außer bei der Vertraulichkeit, die Betriebslenkung bei Verfügbarkeit, Integrität und Authentizität sehr hoch, die Infrastruktur bei der Verfügbarkeit sehr hoch und sonst hoch (Tab. 10). Die Begründungen sind branchenkundig: Fahrzeuge könnten ohne ITCS zwar tagelang autark fahren, beherrschbar sei ein Ausfall in der Praxis aber eher im Stundenbereich, weil Störungen ohne ITCS schwer zu behandeln sind; der Busbetrieb ist am ehesten unabhängig; falsche Daten im ITCS wirken wie ein Ausfall (Kap. 5.3).
Vertraulichkeit nur dort hoch, wo Pläne liegen: Hoch ist sie bei der Infrastruktur und der Geoinformationsanwendung, weil Leitungspläne und Lagedaten Angriffe erleichtern (Tab. 10, 11). Kap. 7 stützt das mit koordinierten Angriffen auf mehrere Standorte von Verkehrsbetrieben, die offenbar nur mit detaillierter Kenntnis der Infrastruktur möglich waren und auch redundante Systeme getroffen haben. Bordanwendung, Bordeinheit, Bordrechner und damit die Fahrzeuge selbst stuft das Profil dagegen durchgehend normal ein, weil ihr Ausfall nur ein Fahrzeug betrifft (Tab. 11, 13, 16).
Safety hat Vorrang vor Verfügbarkeit: Nach Kap. 3.5 bewerten Personenbeförderungsgesetz, BOStrab und BOKraft den Schutz von Leib und Leben höher als die Verfügbarkeit. Der Stillstand aller Fahrzeuge gilt als „sicherer Betriebszustand“, der der kritischen Dienstleistung widerspricht und den gezielt vorgehende Angreifer ausnutzen könnten (Kap. 7). Konflikte zwischen beidem sollen über das Compliance Management einheitlich geregelt werden (Hinweis zu ORP.5).
Was aus der Schablone stammt und was eigens für den ÖSPV geschrieben ist: Ein großer Teil der zusätzlichen Anforderungen in Kap. 6 stimmt nahezu wörtlich mit der Schablone zur Erstellung von KRITIS-IT-Grundschutz-Profilen überein, etwa zu Bestandsverzeichnissen, Gruppenkennungen, Altsystemen bei Authentisierung und Patches, Parametrierung als Entwicklung, Protokollierung, Detektion und Auditprogramm. Eigens für den ÖSPV formuliert sind vor allem: die Notbetriebsfragen zu DER.4 (Busersatzverkehr bei Ausfall des Schienenverkehrs, Strategien bei Spannungsausfall, Betrieb ohne ITCS mit mündlicher Anleitung durch die Fahrdienstleitung, Weichenstellen von Hand bei Stellwerksausfall, Reichweite der Treibstoffreserven), Redundanz für ITCS und Bedienplätze mit Kooperation benachbarter Verkehrsbetriebe, Georedundanz für Zugsicherung und Betriebshöfe, Gegenmaßnahmen gegen Denial of Service für Verkehrssteuerung und Zugsicherung, Zutrittsschutz und Alarmierung an unbemannten dezentralen Stellwerken und Stationen, der Hinweis, dass ein rund um die Uhr mit mindestens zwei Personen besetzter Leitstand zwar Schutz bietet, das Personal aber auf Social Engineering hingewiesen werden sollte, öffentlicher Mobilfunk oder Satellitentelefonie als Rückfall für den Betriebsfunk und Offline-Datensicherungen in einem zusätzlichen Brandabschnitt wegen Ransomware, schärfer formuliert als in der Schablone (Kap. 6.1 bis 6.6).
Fahrzeuge als Zielobjekte: Busse und Schienenfahrzeuge modelliert das Profil mit dem Baustein INF.11 Allgemeines Fahrzeug. „Es gibt keinen für Schienenfahrzeuge vorgesehenen IT-Grundschutzbaustein“, deshalb empfiehlt es, INF.11 um eine Risikoanalyse für Schienenfahrzeuge zu ergänzen (Kap. 6.6). Genannt werden die Manipulation automatischer Türöffnungen, die bei U-Bahnen größeren Schaden anrichten könnte, ein drahtgebundenes Steuerungsnetz entlang der Schienen und Zusatzfunktionen auf den Bordsystemen. Eine Entgleisung halten die meisten ÖSPV-Betriebe nach Einschätzung des Profils mechanisch für erheblich einfacher herbeizuführen als über einen Cyberangriff auf die abgeschotteten Stellwerke.
Ein ausgearbeitetes Risikobeispiel: Anhang 10.1 führt die Risikoanalyse für die Steuerungsanlage der zentralen Leittechnik vor, mit drei zusätzlichen Gefährdungen (zunehmende Vernetzung interner Systeme, zunehmende Verbindung zum Internet, Verletzung der Echtzeitanforderungen). Für die Vernetzung von IT und OT setzt es die Eintrittshäufigkeit mindestens auf „selten“ und den Schaden auf „beträchtlich“ und kommt damit zu einem hohen Risiko. Als Maßnahmen nennt es einen isolierten Client mit verschlüsseltem Zugang zu einem Jumphost und einen Schleusen-PC für jede eingebrachte Software; manche Betriebe trennen die OT ganz vom IT-Verbund und setzen im Notfall Personal vor Ort an den Relaisstellwerken ein.
Stellen im ÖSPV-Profil, die nicht zueinander passen:
- Kap. 6 und die Zuordnungstabellen in Anhang 10.2 weichen voneinander ab. CON.7 steht in Kap. 6, im Anhang als „Nicht Gegenstand“. APP.7, SYS.3.2.2 (Mobile Device Management), SYS.4.3, NET.2.2 und INF.9 stehen nur im Anhang, INF.5 nur in Kap. 6. APP.1.4 ordnet Kap. 6 der Bordanwendung zu, der Anhang der Zugsicherung; NET.2.1 Kap. 6 dem WLAN-Access-Point, der Anhang drei Netzen; INF.11 im Anhang nur dem Bus.
- Zu OPS.1.2.5 Fernwartung verweist das Profil auf „die Ergänzung zu ORP.4.A21“ zur Mehr-Faktor-Authentisierung. Eine solche Ergänzung steht im Profil nicht; die Anforderung selbst ist aber erfasst, weil das Profil zu ORP.4 alle Anforderungen für erhöhten Schutzbedarf zur Berücksichtigung empfiehlt (Kap. 6.1.2). Die Schablone ergänzt an dieser Stelle, Mehr-Faktor-Authentisierung für den Fernzugang sei als Stand der Technik anzusehen.
- Die Zugsicherung ist in Tab. 3 dem Teilprozess Infrastruktur (G4.2) zugeordnet, ihr Schutzbedarf in Tab. 11 aber aus der Betriebslenkung (G4.1) abgeleitet. Das VPN hat in Tab. 14 bei der Verfügbarkeit „Normal“ mit der Begründung, das Maximumprinzip greife wegen „Sehr hoch“.
- Die Beeinflussung von Lichtsignalanlagen ist Teil der Betriebslenkung (Kap. 5.1.1), die zugehörige Anwendung liegt aber außerhalb des Geltungsbereichs (Kap. 5.1.2). Die Meldepunkte gehören der Straßenverkehrsbehörde, die Bordsysteme dem Betreiber (Kap. 4).
- Anhang 10.1.3.1 nennt „G 0.34 (schädliche Seiteneffekte von IT-Angriffen)“. In der Liste der elementaren Gefährdungen ist G 0.34 der Anschlag; die schädlichen Seiteneffekte IT-gestützter Angriffe sind G 0.47.
- Der Baustein OPS.2.1 „Outsourcing für Kunden“ ist in der Edition 2023 entfallen und durch OPS.2.3 „Nutzung von Outsourcing“ ersetzt. CON.3.A12 heißt dort „Sichere Aufbewahrung der Speichermedien für die Datensicherungen“.
Arbeitsmittel: Prüfliste für die Annahmen der Referenzarchitektur
Die Prüfliste geht die Annahmen durch, die das Profil selbst als modellhaft bezeichnet (Kap. 5.2, 8), und ergänzt die Stellen, an denen es Prüfungen ausdrücklich Ihnen überlässt. Beantworten Sie jede Frage für Ihren Betrieb. Jede Abweichung dokumentieren Sie mit ihrer Auswirkung, wie Kap. 8 es verlangt. Die rechte Spalte zeigt, wohin das Ergebnis in Grundschutz++ gehört: Standorte, Dienstleister und Mobilgeräte als Assets (300-1 Anhang 1), Fernwartungszugänge und Meldepunkte als Schnittstellen (Kap. 3.1), Fahrgastinformation bei Bedarf als eigener Geschäftsprozess (Kap. 2.5, 2.6), Altsysteme und ein Steuerungsnetz entlang der Schienen als Anlass einer Risikobetrachtung (Kap. 2.11) und die Redundanz- und Lesezugriffsvorgaben als ergänzende Anforderungen (Kap. 3.4.3).
| Nr. | Annahme des Profils | Prüffrage für Ihren Betrieb | So führen Sie das Ergebnis in Grundschutz++ |
|---|---|---|---|
| 1 | Busse, Straßenbahnen und U-Bahnen (Kap. 5.2) | Welche Fahrzeugarten betreiben Sie? Kann Ersatzverkehr bei Fahrstromausfall die Beförderung in akzeptablem Maß halten? | nicht betriebene Teile weglassen; Schutzbedarf der Infrastruktur für Ihre Betriebsart neu begründen (2.6), siehe Grafik |
| 2 | je ein Gebäude je Typ, keine Redundanzen dargestellt (Kap. 5.2) | Wie viele Leitstellen, Betriebshöfe, Stellwerke und Stationen gibt es, welche davon sind tatsächlich redundant? | jeden Standort als Asset der Kategorien Standorte, Gebäude, Räume erfassen; die Redundanzvorgaben des Profils als ergänzende Anforderungen führen (3.4.3) |
| 3 | keine externen Dienstleister (Kap. 5.2) | Betreiben Dienstleister Büro-IT, Telekommunikation, ITCS oder die Wartung von Stellwerken und Leittechnik? | Leistungen als Assets der Kategorien Dienstleistungen oder Outsourcing erfassen; Outsourcing-Abgrenzung nach 3.1 beantworten |
| 4 | Fernwartung über Fernwartungszugänge der Hersteller (Kap. 6.1.4, 6.1.6) | Welche Zugänge gibt es für ITCS, Stellwerke, Leittechnik und Bordsysteme, mit welcher Authentisierung? | jeden Zugang als Schnittstelle nach außen dokumentieren (3.1); Mehr-Faktor-Authentisierung für Fernzugänge aus ORP.4.A21 übernehmen, das Profil nimmt sie über den Hinweis zu ORP.4 auf (Kap. 6.1.2) |
| 5 | Windows Server 2012 und Windows 10 (Kap. 5.2, Fn. 3) | Welche Betriebssysteme, Virtualisierung und Linux-Systeme setzen Sie tatsächlich ein? | Systeme nach Funktion zuordnen, etwa Hostsysteme (Anhang 1); betriebssystemspezifische Bausteine gibt es in Grundschutz++ nicht |
| 6 | Mobiltelefone, keine Smartphones oder Tablets (Anhang 10.2.7, Fn. 9) | Nutzen Fahrpersonal, Werkstatt oder Leitstelle Smartphones, Tablets oder Apps? | Geräte als Mobile Endgeräte erfassen |
| 7 | Fahrgastinformation, Fahrgastzählung und Prognose außerhalb (Kap. 5.1.2) | Sind diese Systeme bei Ihnen für die Beförderung oder für eine Evakuierung nötig, etwa in unterirdischen Anlagen (Kap. 3.2, 7)? | wenn ja: als Geschäftsprozess mit eigener Schutzbedarfsfeststellung aufnehmen (2.5, 2.6) |
| 8 | Lichtsignalanlagenbeeinflussung außerhalb, Meldepunkte bei der Straßenverkehrsbehörde (Kap. 4, 5.1.2) | Senden Ihre Bordsysteme Telegramme an Meldepunkte? Wer betreibt was? | Datenfluss als Schnittstelle zu einem externen System dokumentieren, mit Zuständigkeiten (3.1) |
| 9 | Altsysteme, die nicht gepatcht werden können, keine Authentisierung nach Stand der Technik bieten oder durch Updates ihre Genehmigung verlieren (Kap. 6.1.2, 6.1.4, 7) | Welche Systeme betrifft das, etwa Relaisstellwerke, ältere Leittechnik oder Bordrouter mit veralteten Protokollen? | Liste führen; jede SOLLTE-Anforderung, die auf absehbare Zeit nicht erfüllt wird, löst eine explizite Risikobetrachtung aus (2.11) |
| 10 | Verbindung von der Leitzentrale zu den Stellwerken „nur lesend“ (Kap. 5.2) | Gilt das bei Ihnen, und mit welcher Technik ist es umgesetzt? | als ergänzende Anforderung formulieren (3.4.3); eine passende Anforderung haben wir im Anwenderkatalog nicht gefunden (siehe unten) |
| 11 | kein drahtgebundenes Steuerungsnetz entlang der Schienen (Kap. 6.6) | Gibt es bei Ihnen ein solches Netz? | als eigenes Netz-Asset erfassen und in die Risikobetrachtung aufnehmen (2.11) |
| 12 | technische Aufsichtsbehörde und Auftraggeber sollen im Profil benannt werden (Kap. 3.5) | Welche Aufsichtsbehörde ist zuständig, wer ist Auftraggeber, welche Fahrplanleistung und welche Abweichungen erlaubt der Verkehrsvertrag? | Pflichten in das Compliance-Management (2.2), Auftraggeber und Verbünde in die Analyse der interessierten Parteien (2.4); die Vertragswerte als Begründung des Schutzbedarfs |
Die Zuordnung zu Zielobjektkategorien ist unser Vorschlag; maßgeblich sind die Definitionen in Anhang 1 von 300-1. Wie Sie Grenzen und Schnittstellen allgemein festlegen, beschreibt die Seite Informationsverbund abgrenzen, das Verfahren für die Risikobetrachtung die Seite Risikoanalyse durchführen.
Weg nach Grundschutz++: was aus dem ÖSPV-Profil wird
Für einen Verkehrsbetrieb ändern sich beim Wechsel nach Grundschutz++ vier Dinge: die Kategorien für Ressourceneinsatz, Betriebslenkung und Infrastruktur, die Authentizität als eigenes Schutzziel, die Einordnung von Stellwerken, Leittechnik und Fahrzeugen und die Bausteinbasis, von der nur rund ein Drittel der gültigen Anforderungen im Mapping-Entwurf verknüpft ist. Eine Fassung des ÖSPV-Profils für Grundschutz++ haben wir am 02.11.2026 nicht gefunden; es beruht weiter auf BSI-Standard 200-2 und dem Kompendium 2022.
Erstens die Kategorien. Grundschutz++ kennt für Geschäftsprozesse die Kategorien normal und hoch; eigene Kategorien sind erlaubt und „auf die Schutzbedarfskategorien des GS++ zu mappen“ (300-1 Kap. 2.6). Hoch und sehr hoch des Profils fallen damit in die Kategorie hoch. Ressourceneinsatz, Betriebslenkung und Infrastruktur brauchen dann eine explizite Risikobetrachtung, Angebots- und Betriebsplanung bei normalem Schutzbedarf keine eigene (Kap. 2.6, 2.11). Beachten Sie die unterschiedlichen Maßstäbe: Normal heißt im Profil, Schäden haben „keinen Einfluss auf die Erbringung der kritischen Dienstleistung“ (Tab. 9), in 300-1 sind die Auswirkungen „begrenzt und überschaubar“ (Kap. 2.6). Stuft ein reiner Busbetrieb die Infrastruktur nach dem Profil normal ein, entfällt für diesen Prozess der Anlass „hoher Schutzbedarf“; die übrigen Anlässe aus Kap. 2.11 bleiben, und die Betriebslenkung bleibt hoch.
Zweitens die Authentizität. 300-1 stellt den Schutzbedarf für die Grundwerte Vertraulichkeit, Integrität und Verfügbarkeit fest (Kap. 2.6). Das Profil bewertet zusätzlich die Authentizität und stuft sie bei der Betriebslenkung sehr hoch ein. Unser Vorschlag: Führen Sie die Spalte als eigene Bewertung weiter und berücksichtigen Sie sie in der Risikobetrachtung, statt sie stillschweigend in die Integrität zu ziehen. Ob Sie sie aus rechtlichen Gründen gesondert ausweisen müssen, entscheidet diese Seite nicht.
Drittens die OT und die Fahrzeuge. In der Liste der Zielobjektkategorien in Anhang 1 von 300-1 haben wir keine eigene Kategorie für Stellwerkstechnik, speicherprogrammierbare Steuerungen, Sensoren und Aktoren oder Fahrzeuge gefunden. Für Assets, die die bestehenden Kategorien nicht hinreichend abdecken, verlangt 300-1 eine explizite Risikobetrachtung (Kap. 2.11) und empfiehlt ergänzende Anforderungen (Kap. 3.4.3). Das trifft den Kern des ÖSPV-Profils: Stellwerke, zentrale Leittechnik, Bordeinheiten und Schienenfahrzeuge.
Viertens die Bausteine. Wir haben die Bausteine, denen das Profil in Kap. 6 oder in Anhang 10.2 Zielobjekte zuordnet, gegen den Mapping-Entwurf IT-Grundschutz 2023 → Grundschutz++ ausgezählt. Nicht gezählt sind CON.7 und CON.10, die das Profil an einer Stelle als „Nicht Gegenstand“ führt; OPS.2.1 haben wir durch seinen Nachfolger OPS.2.3 ersetzt. Alle übrigen Kennungen gibt es in der Edition 2023 noch. Grundlage ist die Mapping-Datei mit Status „draft“ vom 21.07.2026; aufgelöst haben wir die Ziele gegen den Anwenderkatalog Build 2026-10-29. Das Ergebnis ist ein Entwurf und keine amtliche Zuordnung.
Die Begründungen des Profils zu ITCS, Stellwerken und Fahrstrom können Sie für Ihre eigene Einstufung nach dem Vorgehen auf der Seite Schutzbedarf begründet bewerten verwenden.
| Messgröße (62 Bausteine des Profils) | Wert |
|---|---|
| Anforderungskennungen im Kompendium 2023 | 1.178, davon 158 als entfallen gekennzeichnet, also 1.020 gültige |
| Anforderungen mit mindestens einem Eintrag im Mapping-Entwurf | 336 (rund 33 % der gültigen); keine davon entfallen |
| verschiedene Grundschutz++-Anforderungen als Ziel | 259 aus 18 Praktiken; die meisten in DET (71), ARCH (59) und TEST (34) |
| Bausteine ohne einen einzigen Eintrag | 11: ORP.4 Identitäts- und Berechtigungsmanagement, CON.2 Datenschutz, CON.3 Datensicherungskonzept, CON.6 Löschen und Vernichten, OPS.1.2.4 Telearbeit, SYS.1.2.2 Windows Server 2012, IND.2.2 Speicherprogrammierbare Steuerung, IND.2.3 Sensoren und Aktoren, INF.5 Raum sowie Schrank für technische Infrastruktur, INF.7 Büroarbeitsplatz, INF.9 Mobiler Arbeitsplatz |
| davon OT-Teil (IND.1, IND.2.1, IND.2.2, IND.2.3, IND.3.2) | 64 Kennungen, 9 entfallen, 22 mit Eintrag (40 % der gültigen) |
| Zielverweise, die sich im Katalog nicht auflösen lassen | 13, alle auf dieselbe Kennung VRB.1.2, die im Katalog Build 2026-10-29 fehlt (mit ihr zusammen 260 verschiedene Ziele) |
Ein Eintrag im Mapping heißt nicht, dass die Anforderung vollständig abgedeckt ist; die Beziehungen reichen von gleichwertig bis zu teilweiser Überschneidung. Gerade die Bausteine, an denen das Profil eigene Ergänzungen anbringt, sind schwach vertreten: ORP.4 und CON.3 fehlen ganz, ebenso die Steuerungen, Sensoren und Aktoren. Für Datensicherung, IT/OT-Trennung und Fernwartung haben wir den Weg einzeln nachvollzogen:
| Profilstelle | Anforderung Kompendium 2023 | Grundschutz++-Ziel (Anwenderkatalog, Build 2026-10-29) | Lücke |
|---|---|---|---|
| Kap. 6.1.3 zu CON.3: wegen Ransomware Offline-Backup und Aufbewahrung in einem zusätzlichen Brandabschnitt „hoch zu priorisieren“ | CON.3.A2 „Festlegung der Verfahrensweisen für die Datensicherung“ (Basis; Satz zu besonders schützenswerten Speichermedien als SOLLTE) und CON.3.A12 „Sichere Aufbewahrung der Speichermedien für die Datensicherungen“ (Basis; anderer Brandabschnitt als SOLLTE) | Mapping: CON.3 kommt im Entwurf mit keiner Anforderung vor. Unser Vorschlag aus eigener Suche: NOT.4.14 „Offline-Kopie“ (normal-SdT, SOLLTE, Parameter „regelmäßig“) und NOT.4.10 „Getrennte Aufbewahrung“ (normal-SdT, SOLLTE); außerdem NOT.4.11 „Datenträgerarchiv“ (normal-SdT, SOLLTE), dessen Erläuterung einen anderen Brandabschnitt als die Originaldaten voraussetzt | Im Anforderungstext steht der Brandabschnitt nirgends, nur in der Erläuterung zu NOT.4.11. Die Priorisierung des Profils setzen Sie über den Parameter „regelmäßig“ und Ihre Umsetzungsplanung um; wenn Sie kein Datenträgerarchiv betreiben, führen Sie den Brandabschnitt als ergänzende Anforderung |
| Kap. 5.2: eigene Netzsegmente, Büronetz von den operativen Systemen getrennt, Leitzentrale zu Stellwerk „nur lesend“; Anhang 10.1.3.1 nennt Zonenkonzept und Netzsegmentierung der industriellen IT | IND.2.1.A6 „Netzsegmentierung“ (Basis: ICS-Komponenten MÜSSEN von der Office-IT getrennt werden), IND.1.A5 „Entwicklung eines geeigneten Zonenkonzepts“ (Standard), NET.1.1.A4 „Netztrennung in Zonen“ (Basis) | Mapping: IND.2.1.A6 und IND.1.A5 ohne Eintrag. NET.1.1.A4 unter anderem auf ARCH.2.1 „Netzsegmente“ (superset-of), ARCH.2.2 „Einschränkung von Verbindungen zwischen Segmenten“ (intersects-with) und ARCH.2.2.6 „Demilitarisierte Zone“ (equal-to), alle normal-SdT, SOLLTE. Eigene Suche: ARCH.2.2.5 „OT-Systeme“ (normal-SdT, SOLLTE, Verbindungen zwischen OT-Systemen und anderen IT-Systemen einschränken) | Aus dem MUSS zur Trennung von der Office-IT wird ein SOLLTE zur Einschränkung der Verbindungen. Zu „nur lesend“ oder Netzwerkdioden haben wir im Katalog keine Anforderung gefunden; das führen Sie als ergänzende Anforderung oder als Kriterium im Parameter von ARCH.2.2 |
| Kap. 6.1.4 zu OPS.1.2.5: bei OT-Komponenten IND.2.1.A1 und IND.2.1.A2 berücksichtigen, Sprungserver als Verbindungsglied zum Prozessnetz abwägen | IND.2.1.A1 „Einschränkung des Zugriffs auf Konfigurations- und Wartungsschnittstellen“ (Basis: Default-Passwörter wechseln, nur Berechtigte an die Schnittstellen, Konfigurationsänderung nur nach Freigabe oder Authentisierung); OPS.1.2.5.A25 „Entkopplung der Kommunikation bei der Fernwartung“ (Standard) | Mapping: von IND.2.1.A1 nur Teilanforderung 1 auf KONF.2.3 „Default-Zugangsdaten in IT-Systemen“ (intersects-with, normal-SdT, SOLLTE). OPS.1.2.5.A25 auf ARCH.2.2.12 „Sprungserver“ (equivalent-to, erhöht, KANN) und ARCH.5.1.6 „Blockieren direkter Management-Verbindungen“ (subset-of, normal-SdT, SOLLTE). Eigene Suche: KONF.4.3 „Authentifizierung von Fernwartungsfunktionen“, KONF.4.4 „Einschränkung von Fernwartungsfunktionen“ und BER.5.8 „Mehr-Faktor-Authentisierung am Perimeter“, alle normal-SdT, SOLLTE | Für den Kern von IND.2.1.A1, den Zugriff nur für Berechtigte, enthält der Entwurf keine Zuordnung. Der Sprungserver wird optional. Die Zuordnungen zu KONF.4.3, KONF.4.4 und BER.5.8 sind unsere, nicht die des Entwurfs |
Die zusätzlichen Anforderungen und Hinweise des Profils sind profileigene Vorgaben. Der Mapping-Entwurf kennt sie nicht, denn er verknüpft ausschließlich Kompendium-Anforderungen. Das betrifft unter anderem die Notbetriebsfragen zu DER.4, die Redundanz- und Georedundanzvorgaben, die Gegenmaßnahmen gegen Denial of Service, den Schutz unbemannter Standorte, die Rückfallebene für den Betriebsfunk und die Vorgaben zu Schienenfahrzeugen. Auch die Vorgabe in Kap. 6.1.7 zum Umgang mit Informationen, die keinem Baustein zugeordnet ist, und der benutzerdefinierte Baustein „APP.bd.1 ArcGIS Enterprise“ für die Geoinformationsanwendung, zu dem das Profil keinen Inhalt mitliefert, gehören dazu. Was davon für Ihren Verkehrsbetrieb gelten soll, nehmen Sie als ergänzende Anforderung in das Anforderungspaket auf. Bevor Sie eine Zuordnung des Entwurfs für Ihr Stellwerks- oder Leittechnik-Paket übernehmen, prüfen Sie sie einzeln, wie auf der Seite Mapping IT-Grundschutz 2023 prüfen beschrieben.
Rechtehinweis: Anforderungstitel aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Zitate aus dem KRITIS-IT-Grundschutz-Profil ÖSPV © 2025 Bundesamt für Sicherheit in der Informationstechnik. Beide stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten.
Was diese Seite nicht entscheidet
Das Profil begründet sich mit § 8a Absatz 1 und 1a BSIG, verweist zu Sicherheitsvorfällen auf die Kontaktstelle nach § 8b BSIG, leitet die Anlagenkategorien aus der BSI-Kritisverordnung ab und nennt in Kap. 9 den Mindeststandard nach § 8 BSIG. Diese Verweise beziehen sich auf das BSI-Gesetz und die BSI-Kritisverordnung in der Fassung vor dem 06.12.2025, also auf die Rechtslage zur Zeit des Profils. Die BSI-Kritisverordnung selbst gilt in geänderter Fassung fort. Ob und mit welchen Pflichten das geltende BSI-Gesetz oder das KRITIS-Dachgesetz Ihren Verkehrsbetrieb erfasst, ob Ihre Anlagen Schwellenwerte erreichen und welche Nachweise Sie erbringen müssen, legt diese Seite nicht aus.
Das Profil konkretisiert nach eigener Aussage den Stand der Technik für den ÖSPV und muss an den eigenen Betrieb angepasst werden (Kap. 2, 8). Die Orientierungshilfe zu branchenspezifischen Sicherheitsstandards (B3S) nennt es nur im Literaturverzeichnis; ob es für den ÖSPV einen B3S gibt und wie er sich zum Profil verhält, haben wir nicht geprüft. Eine Aussage, dass die Anwendung des Profils als Nachweis gilt, enthält das Profil nicht. Wie sich Profil, B3S, Audit und gesetzlicher Nachweis allgemein zueinander verhalten, steht im unten verlinkten Abschnitt.
Personenbeförderungsgesetz, BOStrab, BOKraft, Straßenverkehrsordnung, EN 50128 und die VDV-Schriften nennt das Profil als weitere Regelungen (Kap. 3.5). Wir nennen sie, legen sie aber nicht aus; eine vollständige Liste der gesetzlichen Anforderungen erhalten Sie laut Kap. 9 über Ihre technische Aufsichtsbehörde. Die Umsetzung des Profils ist auch keine Zertifizierung.
Für frühere Betreiber Kritischer Infrastrukturen enthält § 39 Absatz 3 des geltenden BSI-Gesetzes eine Übergangsregel, die noch auf den alten § 8a Absatz 3 verweist; den Wortlaut gibt die Seite NIS2 und Grundschutz wieder. Wer darunter fällt und welche Fristen sich daraus ergeben, legt diese Seite nicht aus.
Die allgemeine Einordnung der KRITIS-IT-Grundschutz-Profile, der Schablone und ihrer Rechtsbezüge in der Fassung vor dem 06.12.2025 steht im Abschnitt KRITIS-IT-Grundschutz-Profile: was sie sind und was nicht.
Unterstützung beim Übertrag
Wenn Sie ein Sicherheitskonzept nach dem ÖSPV-Profil auf Grundschutz++ umstellen oder das Profil an Ihren Verkehrsbetrieb anpassen wollen, unterstützt das Team von Blackfort Technology bei Abweichungsanalyse, Schutzbedarf, Risikobetrachtung für Stellwerks- und Leittechnik und Anforderungspaket. Wie eine solche Begleitung abläuft, beschreibt die Seite Beratung zu IT-Grundschutz und Grundschutz++. Zur Absicherung von Betriebstechnik über Grundschutz hinaus, etwa nach IEC 62443, auf die auch das Profil in Kap. 9 verweist, informiert die Firmenseite https://www.blackfort-tec.de/ot-security. Zurück zur Übersicht der IT-Grundschutz-Profile mit dem allgemeinen Übertragungsweg.