
Was eine Landesbehörde anders betrifft als eine Bundesbehörde
Wer von der Seite zur Bundesverwaltung kommt, findet dort einen Pflichtenplan nach §§ 43 und 44 BSIG. Dieser Plan lässt sich auf eine Landesbehörde nicht übertragen. Die Tabelle zeigt, was sich aus Bundesrecht und aus den Veröffentlichungen des IT-Planungsrats für die Landesebene belegen lässt. Was Ihr Land selbst vorgibt, etwa in einem Landesgesetz, einer Verwaltungsvorschrift oder einer Leitlinie der Landesregierung, steht nicht in der Tabelle; das prüft Ihre Rechtsabteilung.
| Thema | Bundesbehörde | Landesbehörde (nur Belegtes) |
|---|---|---|
| Gesetzliche Vorgabe zum IT-Grundschutz | § 44 Abs. 1 BSIG verpflichtet die Einrichtungen der Bundesverwaltung auf Mindestanforderungen aus BSI-Standards, Grundschutzkompendium und Mindeststandards; § 43 regelt Leitungsverantwortung und Nachweis an das BSI. Einzelheiten auf der Seite Grundschutz in der Bundesverwaltung. | Wer Einrichtung der Bundesverwaltung ist, bestimmt § 29 Abs. 1 BSIG: Bundesbehörden, öffentlich-rechtlich organisierte IT-Dienstleister der Bundesverwaltung und weitere Stellen „auf Bundesebene“. Landesbehörden nennt die Vorschrift nicht. Ob und in welcher Form Ihr Land IT-Grundschutz vorgibt, wertet diese Seite nicht aus. |
| Unterstützung durch das BSI | Beratung auf Ersuchen bei der Umsetzung der Mindestanforderungen (§ 44 Abs. 3 BSIG) | § 3 Abs. 2 BSIG: „Das Bundesamt kann die Länder auf Ersuchen bei der Sicherung ihrer Informationstechnik unterstützen.“ Nach § 3 Abs. 1 Nr. 20 berät, informiert und warnt das BSI auch die Länder. |
| NIS-2-Umsetzung | Für Einrichtungen der Bundesverwaltung gelten die Regelungen für besonders wichtige Einrichtungen mit Ausnahmen (§ 29 Abs. 2 BSIG). | § 2 Nr. 2 Buchstabe b BSIG zählt zu den „berechtigten Zugangsnachfragern“ (Zugang zu Domain-Registrierungsdaten) die Landesbehörden, die die Länder als zuständige Behörden für die Aufsicht über Einrichtungen der öffentlichen Verwaltung auf regionaler Ebene nach Art. 2 Abs. 2 Buchstabe f Ziffer ii der NIS-2-Richtlinie bestimmt haben. Pflichten für Landesbehörden regelt die Vorschrift nicht. Ob Ihre Behörde betroffen ist und wer zuständig ist, entscheidet diese Seite nicht. |
| Vereinbarung zwischen Bund und Ländern | Laut IT-Planungsrat hat er im März 2013 die Leitlinie „Informationssicherheit für die öffentliche Verwaltung“ verabschiedet und damit ein verbindliches Mindestsicherheitsniveau für die IT-gestützte ebenenübergreifende Zusammenarbeit vereinbart. Die fortgeschriebene Fassung wurde im März 2019 beschlossen, der Umsetzungsplan vom März 2020 sieht Maßnahmen und messbare Ziele stufenweise bis 2025 vor, mit einem jährlichen Berichtswesen über 26 Kennzahlen. Das Profil der Einnahmeverwaltung beruft sich ausdrücklich auf den Beschluss des IT-Planungsrats von 2019 und einen Umsetzungsplan aus 2022 (Kap. 1.3); das Profil der obersten Landesbehörden nennt eine „Leitlinie für die Informationssicherheit in der öffentlichen Verwaltung vom 06.12.2018 (ISLL-Bund)“ für Bund und Länder (Kap. 2). Eine Fundstelle für diese Leitlinie gibt das Profil nicht an; ob die Fassung des IT-Planungsrats gemeint ist, die laut Projektseite im März 2019 beschlossen wurde, lässt sich aus dem Profil nicht klären. Was nach 2025 gilt, geht aus der Projektseite nicht hervor. | |
| Zertifizierung | Gleich für beide Ebenen: ISO 27001 auf Basis von IT-Grundschutz oder, laut Meilensteinplan des BSI ab dem 01.01.2027, auf Basis von Grundschutz++. Das Verfahren beschreibt die Seite BSI-Grundschutz-Zertifizierung. | |
Methodisch beginnt eine Landesbehörde wie jede Behörde: BSI-Standard 300-1 sieht vor, dass „Behörden und Anstalten des öffentlichen Rechts“ bei der Identifizierung der Geschäftsprozesse auf ihre gesetzlichen Aufträge zurückgreifen (Kap. 2.5). Beide Profile tun das bereits. Das Profil der obersten Landesbehörden leitet seinen Geschäftsprozess aus den Aufgaben der Ministerien ab, das Profil der Einnahmeverwaltung seine Leistungsprozesse aus § 17 Finanzverwaltungsgesetz.
Profil 1: IT-Grundschutz-Profil für die obersten Landesbehörden Deutschlands (2019)
| Steckbrief | |
|---|---|
| Originaltitel | IT-Grundschutz-Profil für die obersten Landesbehörden Deutschlands |
| Verfasser | Raphael Grieger, Institution laut Titelblatt: FH Hagenberg. Das Profil wurde laut Kap. 8.3 „unter Rücksprache mit mehreren Verantwortlichen der obersten Landesbehörden erstellt“. Ob es aus einer Abschlussarbeit stammt, sagt das Dokument nicht. |
| Version, Datum | 1.0 vom 31.05.2019, Veröffentlichungsstatus „Final“; auf der BSI-Seite mit Datum 28.06.2019 |
| Kompendium-Edition | 2. Edition 2019 (Literaturverzeichnis, Nr. 18) |
| Umfang | 35 PDF-Seiten, davon 32 nummerierte Textseiten |
| Zugänglichkeit | frei über die BSI-Seite zum Profil |
| Lizenz, Rechte | keine Lizenzangabe im Dokument; wir nutzen nur gekennzeichnete Zitate und eigene Darstellung |
| Art | auf der Profilliste des BSI veröffentlichtes Profil eines einzelnen Verfassers |
| Fundstelle | BSI-Seite zum Profil, abgerufen am 02.11.2026 |
Geltungsbereich und Referenzarchitektur
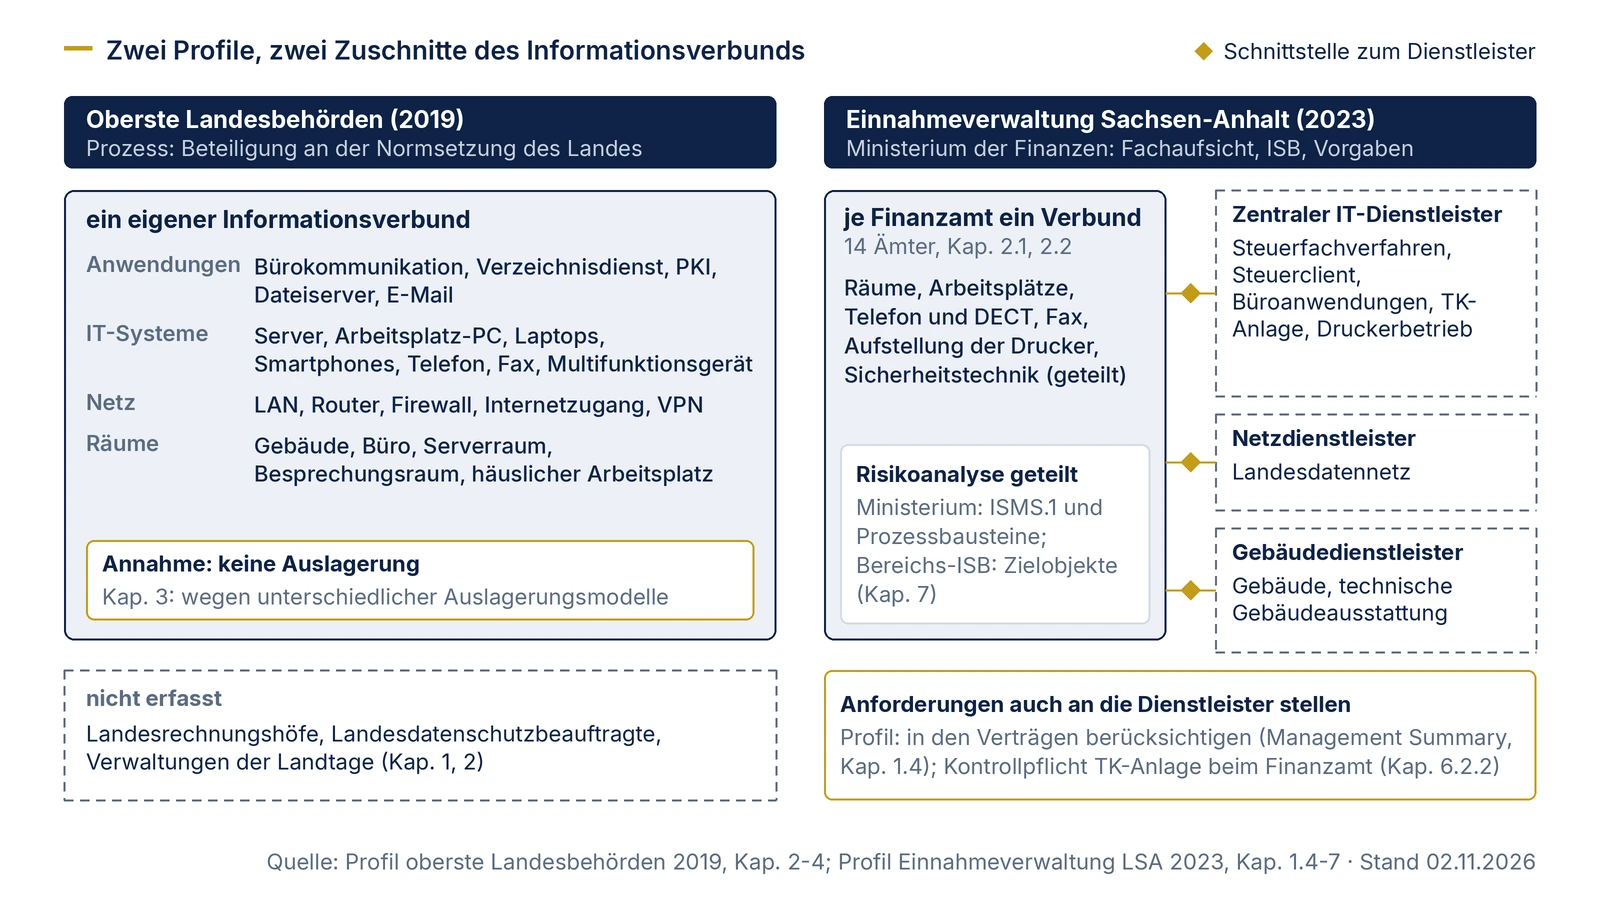
Das Profil richtet sich an Ministerien, Senatsverwaltungen und Staatskanzleien. Ausgenommen sind die Landesrechnungshöfe, die Landesdatenschutzbeauftragten und die Verwaltungen der Landtage (Kap. 1 und 2). Weil sich Zuständigkeiten und Geschäftsbereiche der Länder unterscheiden, betrachtet es nur einen allgemein formulierten Geschäftsprozess: die „Beteiligung an der Normsetzung des Landes“, also Abstimmung von Entwürfen mit anderen Behörden, interne Steuerung und fachliche Mitarbeit an Gesetzen, Verordnungen und Erlassen (Kap. 3). Andere Aufgaben wie Aufsicht über nachgeordnete Behörden oder parlamentarische Anfragen nennt es, modelliert sie aber nicht.
Die Referenzarchitektur (Kap. 4) setzt auf Bürokommunikation als zentrale Komponente: Windows-10-Clients, Office 2016, Dateiserver, Firefox, Active Directory, Exchange, eine Public-Key-Infrastruktur, Windows Server 2016, Laptops, Android-Smartphones, Telefon, Fax, Multifunktionsgerät, ein lokales Netz mit Router, Firewall, Internetzugang und VPN sowie Gebäude, Büro, Serverraum, Besprechungsraum, häuslicher Arbeitsplatz und Drucker- und Kopierraum. Fachverfahren kommen nicht vor. Für die Auslagerung legt sich das Profil fest: „In diesem IT-Grundschutz-Profil wird aufgrund unterschiedlicher Auslagerungsmodelle grundsätzlich von keiner Auslagerung ausgegangen.“ (Kap. 3). Ausgelagerte Anteile fehlen deshalb auch im Netzplan (Kap. 4.6).
Was das Profil besonders macht
- Schutzbedarf: Der Geschäftsprozess ist in allen drei Grundwerten „normal“; das Profil begründet die Vertraulichkeit mit der Transparenz der Normsetzung in mehreren Ländern (Kap. 6.2). Hoch sind Verzeichnisdienst, PKI, Windows Server, Firewall, Gebäude und Serverraum, für Verkabelung und Switch Vertraulichkeit und Integrität, für den Dateiserver die Verfügbarkeit (Kap. 6.3).
- Verschärfte Anforderungen: ISMS.1.A10 (Sicherheitskonzept) und ISMS.1.A12 (Management-Berichte) erklärt das Profil zur MUSS-Anforderung, die erste mit Verweis auf die „Leitlinie für die Informationssicherheit in der öffentlichen Verwaltung vom 06.12.2018 (ISLL-Bund)“, die es für Bund und Länder anführt. Zu ORP.4.A8 ergänzt es, dass Passwörter nicht im Klartext gespeichert werden dürfen und ein Prüfsummenverfahren nach Stand der Technik verwendet werden soll (Kap. 5.2.1 und 5.2.2).
- Ausschluss: Den Baustein CON.2 Datenschutz wendet das Profil nicht an, weil für Verwaltungsbehörden das Standard-Datenschutzmodell und die Datenschutzgesetzgebung gelten (Kap. 5.2.3).
- Risikoanalyse als Muster: Kap. 7 analysiert nur den Dateiserver, mit geringem Risikoappetit, einer Risikomatrix nach BSI-Standard 200-3 und 20 elementaren Gefährdungen. Vor Einführung eines ISMS bewertet es Diebstahl, Ressourcenmangel und Schadprogramme als sehr hohes Risiko. Es betont selbst, dass die Analyse „keinen verbindlichen Charakter für die obersten Landesbehörden entwickeln“ kann (Kap. 7.1).
- Unstimmigkeiten, die beim Übernehmen auffallen: Die Übersicht in Kap. 6.3 führt die Firewall als NET06, in Kap. 4 heißt sie NET04. SYS.1.8, SYS.3.3, SYS.3.4 und NET.1.2 stehen in den Bausteinlisten von Kap. 5.3, aber nicht in der Kreuzreferenztabelle. Ohne passenden Baustein sind laut Tabelle zwei Zielobjekte, die PKI und der Drucker- und Kopierraum; Kap. 7.1 spricht von einem.
Eignung
Passt, wenn Sie in einem Ministerium, einer Staatskanzlei oder Senatsverwaltung eine erste Modellierung für die Bürokommunikation brauchen, Ihre Behörde Netz, Server und Clients überwiegend selbst betreibt oder Sie eine Vorlage für den Aufbau einer Risikoanalyse auf Zielobjektebene suchen.
Passt nicht oder nur eingeschränkt, wenn Sie zu den ausgenommenen Stellen gehören, Ihre Behörde vor allem Fachverfahren betreibt, die IT bei einem Landes-IT-Dienstleister liegt (das Profil nimmt keine Auslagerung an) oder Sie einen Prozess mit höherem Schutzbedarf als „normal“ absichern. Die Produktliste spiegelt den Stand von 2019; sieben der 61 modellierten Bausteine gibt es unter ihrer Kennung nicht mehr (siehe unten).
Profil 2: IT-Grundschutz-Profil der Einnahmeverwaltung des Ministeriums der Finanzen Sachsen-Anhalt (2023)
| Steckbrief | |
|---|---|
| Originaltitel | IT-Grundschutz-Profil der Einnahmeverwaltung des Ministeriums der Finanzen Sachsen-Anhalt, Kurzform „IT-Grundschutz-Profil Finanzamt“ |
| Herausgeber | Informationssicherheitsbeauftragte oder Informationssicherheitsbeauftragter des Ministeriums der Finanzen Sachsen-Anhalt; Dokumenteneigentümer ist das Ministerium |
| Version, Datum | 1.0 vom 07.09.2023, Status „gültig“, Freigabe durch den Amtschef des Ministeriums. Vorversionen 0.8 vom 22.11.2022 („Initiale Erstellung, Arbeitsversion für BSI“) und 0.9 vom 20.03.2023 („Qualitätssicherung, Anpassungen des BSI“). Auf der BSI-Seite mit Datum 02.10.2023 |
| Revisionszyklus | zwei Jahre oder anlassbezogen (Kap. 1.7). Eine neuere Fassung war auf der BSI-Seite am 02.11.2026 nicht verlinkt. |
| Kompendium-Edition | 2022, Stand Februar 2022 (Kap. 2.6) |
| Umfang | 33 Seiten. Die Nachweisdokumente A.1 bis A.6, darunter die Modellierung (A.3), und die Verantwortlichkeitsmatrix (Anlage 2) gehören nicht zum veröffentlichten Dokument. |
| Zugänglichkeit | frei über die BSI-Seite zum Profil |
| Lizenz, Rechte | Vertraulichkeitsstufe TLP: White; eine Lizenz für die Weiterverwendung nennt das Dokument nicht. Wir nutzen nur gekennzeichnete Zitate und eigene Darstellung. |
| Art | auf der Profilliste des BSI veröffentlichtes Profil einer Landesbehörde für ihren Geschäftsbereich |
| Fundstelle | BSI-Seite zum Profil, abgerufen am 02.11.2026 |
Geltungsbereich und Referenzarchitektur
Das Profil gilt für die 14 Finanzämter in Sachsen-Anhalt, die es mit Standort und Finanzamtsnummer aufzählt (Kap. 2.2). „Jedes FA ist als ein eigenständiger Informationsverbund definiert.“ Ein Finanzamt darf nicht mehrere Informationsverbünde pflegen (Kap. 2.1). Zum Verbund gehören die Geschäftsprozesse, die Anwendungen und IT-Systeme, die das Finanzamt selbst verantwortet, Gebäude und Räume, die Telekommunikationsausstattung und die Sicherheitstechnik. Ausgeschlossen sind das Steuerfachverfahren und alle Anwendungen und Systeme, die Dienstleister betreiben, darunter Steuerclient und Standard-Arbeitsplatz, außerdem separierte Netze wie das Landesdatennetz und nicht vernetzte Medientechnik.
Betrachtet werden die Leistungsprozesse „Innendienst steuerliche Verfahren“ und „Außendienst steuerliche Verfahren“ sowie die Unterstützungsprozesse Personal, Organisation, Informations- und Kommunikationstechnik und Finanzen. Die Steuerungsprozesse, also die Fachaufsicht durch das Ministerium, stehen in der Prozesslandkarte, gehören aber nicht zum Verbund (Kap. 3.3). Tabelle 5 ordnet jedes zentrale Zielobjekt einem von vier Zuständigen zu: Netzdienstleister Landesdatennetz, Gebäudedienstleister, zentraler IT-Dienstleister, Finanzamt. Für die bauliche Infrastruktur nennt das Profil den Landesbetrieb Bau- und Liegenschaftsmanagement Sachsen-Anhalt oder bei Mietobjekten am Markt tätige Unternehmen (Management Summary).
Was das Profil besonders macht
- Schutzbedarf hoch: Vertraulichkeit, Integrität und Verfügbarkeit sind „hoch“, vererbt nach dem Maximumprinzip vom Steuerfachverfahren und vom Steuerclient, deren Schutzbedarfsfeststellungen als interne Dokumente von 2019 und 2020 zitiert werden (Kap. 4).
- Ausschlüsse mit Begründung: Kap. 6.2 verweist 16 Anforderungen aus SYS.3.1 (Laptops), NET.4.1 (TK-Anlagen) und SYS.4.1 (Drucker und Multifunktionsgeräte) an andere Stellen. Bei der TK-Anlage liegt die Betreiberverantwortung beim Dienstleister, „Die Kontrollpflicht obliegt dem Finanzamt.“ (Kap. 6.2.2)
- Geteilte Risikoanalyse: Für übergreifende Anforderungen aus ISMS.1 und den Prozessbausteinen ist das Ministerium zuständig, für die Anforderungen der Zielobjekte der Bereichs-ISB im Finanzamt (Kap. 7).
- Gestufte Einführung: Im ersten Jahr ist die Basis-Absicherung zulässig, danach muss die Standard-Absicherung angewendet werden; ab dann ist das vorgegebene IT-Grundschutz-Tool Pflicht. Ziel ist auch die Zertifizierungsfähigkeit (Kap. 8.2).
- Eigene Verbindlichkeitsregel: Standard-Anforderungen „können“ erfüllt werden; wird eine nicht erfüllt, folgt eine Risikoanalyse (Kap. 6).
- Zertifizierte Dienstleister: In Abbildung 4 sind Zugangsnetz, Verfahrensdienste und zentrale Rechenzentrumsinfrastrukturen mit dem Vermerk „Zertifiziert nach ISO 27001 auf Basis von IT-Grundschutz“ gekennzeichnet (Stand der Abbildung 2023).
Keine Vorlage für alle Länder
Das Profil beschreibt nach eigener Aussage „ein idealtypisches Finanzamt im Bundesland Sachsen-Anhalt“ (Kap. 8.1). Seine Abgrenzung beruht auf der Dienstleisterstruktur dieses Landes, auf Landesnetzen, die es mit eigenem Namen nennt, und auf Richtlinien des Ministeriums (Leitlinie, Richtlinie Risikomanagement, Organisationsrichtlinie), die nicht veröffentlicht sind. Seine Verbindlichkeit gilt für die Einnahmeverwaltung in Sachsen-Anhalt. Eine Finanzverwaltung in einem anderen Land kann den Aufbau und die Art der Ausschlussbegründungen übernehmen; Zuschnitt, Dienstleister und Schutzbedarf muss sie selbst feststellen.
Eignung
Passt, wenn Sie für einen Geschäftsbereich mit vielen gleichartigen Dienststellen ein einheitliches Muster suchen, ein zentraler Landes-IT-Dienstleister Fachverfahren und Arbeitsplätze betreibt und Sie die Grenze zwischen eigenem Verbund und Dienstleisterverbünden nachvollziehbar ziehen wollen.
Passt nicht oder nur eingeschränkt, wenn Ihre Behörde ihr Fachverfahren selbst betreibt, Sie eine vollständige Bausteinliste erwarten (die Modellierung ist nicht veröffentlicht) oder Ihr Schutzbedarf nicht aus einem Fachverfahren mit hohem Schutzbedarf erbt.
Übertragungsblatt: Zielobjekte Ihrer Landesbehörde einordnen
Die beiden Profile beantworten dieselbe Frage gegensätzlich: Gehört ein Zielobjekt in den eigenen Verbund oder in den Verbund eines Dienstleisters? Das Blatt stellt beide Antworten je Zielobjektgruppe nebeneinander und nennt, was Sie für Ihre Behörde entscheiden müssen und wo das Ergebnis in Grundschutz++ landet. Die letzte Spalte ist unser Vorschlag; Grundlage sind BSI-Standard 300-1 Kap. 3.1 (Abgrenzung, Outsourcing, Schnittstellen) und Kap. 3.4 (Anforderungspaket).
| Zielobjektgruppe | Oberste Landesbehörden (2019) | Einnahmeverwaltung Sachsen-Anhalt (2023) | Zu klären in Ihrer Behörde | Folge in Grundschutz++ |
|---|---|---|---|---|
| Fachverfahren | kommt nicht vor; Kern ist die Bürokommunikation (Kap. 4) | Steuerfachverfahren beim zentralen IT-Dienstleister, außerhalb des Verbunds (Kap. 2.1, Tabelle 5) | Wer betreibt das Verfahren, wer legt seinen Schutzbedarf fest, liegt dessen Begründung vor? | eigener Betrieb: Asset im Verbund; Fremdbetrieb: Asset der Kategorie Outsourcing mit dokumentierter Schnittstelle |
| Arbeitsplatzrechner und Laptops | im Verbund (SYS.2.1, SYS.2.2.3, SYS.3.1) | Steuerclient fest beim Dienstleister, mobil geteilt; Personal Firewall und Fernzugriff regelt das Sicherheitskonzept des Steuerclients (Kap. 6.2.1) | Welches Sicherheitskonzept gilt für den Client, und wer liefert den Nachweis? | Anforderungen an den Client beim Dienstleister einfordern, eigene Anforderungen (Aufbewahrung, Nutzung) im eigenen Paket |
| Verzeichnisdienst, E-Mail, Dateiablage | im Verbund; Verzeichnisdienst in allen Grundwerten hoch, Dateiserver in der Verfügbarkeit (Kap. 6.3) | Verzeichnisdienst und Mailserver zentral gehostet (Abbildung 6); der Dateiserver steht im Netzplan im Serverraum des Finanzamts, Tabelle 5 nennt dafür keine Zuständigkeit | Wer betreibt, wer administriert, wo stehen die Daten? | Zuständigkeit je Asset festhalten; ungeklärte Assets blockieren das Anforderungspaket |
| Netze | eigenes LAN mit Router, Firewall, Internetzugang und VPN (Kap. 4.4) | Landesdatennetz (in Tabelle 5 ITN-XT) beim Netzdienstleister, separiert und außerhalb des Verbunds (Kap. 2.1) | Endet Ihr Verbund an der Hausverkabelung oder am Übergabepunkt des Landesnetzes? | Übergang als Schnittstelle dokumentieren (300-1 Kap. 3.1) |
| Telefonie und Fax | im Verbund (NET.4.1, NET.4.2, NET.4.3) | TK-Anlage beim Dienstleister mit Kontrollpflicht des Finanzamts; Telefon und DECT beschafft und stellt das Finanzamt selbst auf (Kap. 6.2.2 bis 6.2.4) | Wie üben Sie die Kontrolle aus, wenn der Betrieb nicht bei Ihnen liegt? | Kontrolle als eigene Maßnahme planen, etwa Nachweis anfordern und prüfen |
| Drucker und Multifunktionsgeräte | im Verbund (SYS.4.1); Drucker- und Kopierraum ohne passenden Baustein | Betrieb durch den Dienstleister, Beschaffung und Aufstellung durch das Finanzamt; vier Standard-Anforderungen beim Dienstleister (Kap. 6.2.5) | Welche Konfigurationsvorgaben enthält der Betriebsvertrag? | siehe Beispiel 3 unten |
| Gebäude und Räume | Gebäude, Büro, Serverraum, Besprechungsraum, häuslicher Arbeitsplatz im Verbund | Gebäude und technische Gebäudeausstattung beim Gebäudedienstleister, Räume beim Finanzamt, Sicherheitstechnik geteilt (Tabelle 5) | Wer ist Ansprechpartner für Zutritt, Brandschutz und Einbruchmeldung? | Anforderungen der Gebäudeseite als Anforderungen an den Gebäudedienstleister führen |
| Notfallmanagement | im Verbund (DER.4) | übergreifend im Ministerium und in der Einnahmeverwaltung gesteuert (Kap. 3.2, 3.3) | Gibt es Vorgaben der obersten Behörde, die Sie übernehmen müssen? | Übernommene Vorgaben als verbindliche Verpflichtung im Anforderungspaket |
| Risikoanalyse und ISMS-Prozesse | durch die Behörde selbst (Kap. 7) | übergreifend durch das Ministerium, zielobjektbezogen durch den Bereichs-ISB (Kap. 7) | Welche Anforderungen beantwortet die oberste Behörde für alle Dienststellen? | Anwendungsbereich mit mehreren Informationsverbünden; 300-1 lässt das zu (Kap. 3.1) |
Nutzen Sie die beiden Spalten „Zu klären“ und „Folge“ als Gesprächsleitfaden mit Ihrem Landes-IT-Dienstleister. Wie Sie einen Informationsverbund abgrenzen und Schnittstellen dokumentieren, beschreibt die Seite Informationsverbund abgrenzen; wie die Verantwortung zwischen Auftraggeber und Dienstleister verteilt wird, zeigt die Rollenmatrix auf der Seite IT-Grundschutz in der Kommune.
Weg nach Grundschutz++: was der Mapping-Entwurf für beide Profile abdeckt
Die Zählung beruht auf der Zuordnung des IT-Grundschutz-Kompendiums 2023 zu Grundschutz++ in der Stand-der-Technik-Bibliothek. Diese Zuordnung steht auf Status „draft“ (Mapping-Datei vom 21.07.2026); Ziele sind gegen den Anwenderkatalog Build 2026-10-29 aufgelöst. Alle Zahlen sind deshalb Entwurf. Eine Zuordnung belegt nicht, dass eine Anforderung in Grundschutz++ vollständig abgedeckt ist.
Vor dem Zählen haben wir jede Bausteinkennung gegen die Edition 2023 geprüft. Das Profil der obersten Landesbehörden modelliert 61 Bausteine aus der Edition 2019, 54 davon gibt es unter derselben Kennung in 2023. Sieben Kennungen gibt es nicht mehr: Für CON.4, APP.5.1, INF.3 und INF.4 nennt das Kompendium 2021 die Nachfolger APP.6, APP.5.3 und INF.12. Für OPS.2.4 Fernwartung, OPS.1.2.3 Informations- und Datenträgeraustausch und SYS.3.4 Mobile Datenträger haben wir in den Kapiteln „Neues im IT-Grundschutz-Kompendium“ der Editionen 2020, 2021 und 2023 keinen ausdrücklich genannten Nachfolger gefunden; nach Titel und Gegenstand ordnen wir OPS.1.2.5 Fernwartung, CON.9 Informationsaustausch und SYS.4.5 Wechseldatenträger zu und zählen sie getrennt. SYS.1.2.3 „Windows Server 2016“ war 2019 als Baustein in Erstellung gekennzeichnet; unter derselben Kennung steht in 2023 der neue Baustein „Windows Server“, also ein anderer Text. Das Profil der Einnahmeverwaltung nennt nur vier Bausteine im veröffentlichten Text (ISMS.1, SYS.3.1, NET.4.1, SYS.4.1); alle gibt es in 2023 unverändert.
| Profil und Bausteingruppe | Bausteine | Anforderungskennungen im Kompendium 2023 | davon mit Zuordnung im Entwurf | verschiedene Ziel-Anforderungen im Build | Ziel-Kennungen nicht im Build |
|---|---|---|---|---|---|
| Oberste Landesbehörden, gleiche Kennung in 2023 | 54 | 1.068 | 279 | 260 | 1 (VRB.1.2, 11 Verweise) |
| Oberste Landesbehörden, Nachfolger laut Kompendium 2021 (APP.6, APP.5.3, INF.12) | 3 | 44 | 15 | 21 | 0 |
| Oberste Landesbehörden, Nachfolger nach eigener Zuordnung (OPS.1.2.5, CON.9, SYS.4.5) | 3 | 51 | 8 | 12 | 0 |
| Einnahmeverwaltung, im Text genannte Bausteine (ISMS.1, SYS.3.1, NET.4.1, SYS.4.1) | 4 | 76 | 18 | 31 | 1 (VRB.1.2, 3 Verweise) |
Wie Sie einzelne Zuordnungen fachlich prüfen, beschreibt die Seite Mapping IT-Grundschutz 2023 prüfen.
Die Anforderungskennungen schließen solche ein, die im Kompendium 2023 als entfallen markiert sind. Bei den 54 Bausteinen der obersten Landesbehörden hat also rund ein Viertel der Anforderungen eine Zuordnung. Die 260 Ziele liegen vor allem in den Praktiken Detektion (DET, 65) und Architektur (ARCH, 57), danach folgen Konfiguration (KONF, 31), Änderungen und Tests (TEST, 25) und Sensibilisierung (SENS, 14). Ein Ziel kann mehreren Bausteinen zugeordnet sein; es zählt hier einmal. Ohne jede Zuordnung sind sechs Bausteine: ORP.4 Identitäts- und Berechtigungsmanagement, CON.3 Datensicherungskonzept, CON.6 Löschen und Vernichten, OPS.1.2.4 Telearbeit, NET.4.3 Faxgeräte und Faxserver und INF.7 Büroarbeitsplatz. Elf Verweise zeigen auf VRB.1.2, das im Build vom 29.10.2026 weder unter seiner Kennung noch über seine UUID vorkommt. Für die Einnahmeverwaltung ist die Zählung nur ein Ausschnitt, weil die vollständige Modellierung nicht veröffentlicht ist.
Beispiel 1: Management-Berichte, im Profil zur MUSS-Anforderung erklärt
Profilstelle: Oberste Landesbehörden, Kap. 5.2.1, Anmerkung zu ISMS.1.A12 „Management-Berichte zur Informationssicherheit“: „Die Anforderung MUSS umgesetzt werden.“ Begründung im Profil: Die Berichte stellen die erfolgreiche Umsetzung des ISMS in der Behörde sicher. Anforderung 2023: ISMS.1.A12, Standard-Anforderung mit durchgehend SOLLTE: regelmäßige Information der Leitung, Berichte mit priorisierten Maßnahmenvorschlägen und Aufwandsschätzung, revisionssichere Archivierung von Berichten und Entscheidungen. Grundschutz++: Der Entwurf ordnet drei Teilanforderungen fünf Ziele zu. Er nennt PERF.5.2 und PERF.5.1.9; über die UUID aufgelöst sind das im Build PERF.4.2 „Bericht an die Institutionsleitung“ und PERF.4.1.9 „Maßnahmenvorschläge“, beide MUSS. Dazu kommen ARCH.1.1.1 „Dokumentation“ und UMS.5.2 „Dokumentation von Ausnahmen“, beide MUSS, sowie VRB.1.2, das im Build fehlt. Lücke: Die Verschärfung des Profils ist für Bericht und Maßnahmenvorschläge im Katalog bereits angelegt. Die Dokumentation der Leitungsentscheidungen ordnet der Entwurf ARCH.1.1.1, UMS.5.2 und dem im Build fehlenden VRB.1.2 zu. Für die revisionssichere Archivierung von Berichten und Entscheidungen enthält der Entwurf keine Zuordnung; dafür suchen Sie selbst ein Ziel oder führen die Archivierung als eigene Anforderung.
Beispiel 2: Passwortspeicherung, eine Anmerkung ohne Ziel
Profilstelle: Oberste Landesbehörden, Kap. 5.2.2, Anmerkung zu ORP.4.A8: Passwörter dürfen nicht im Klartext elektronisch gespeichert werden, ein Prüfsummenverfahren nach Stand der Technik soll verwendet werden. Anforderung 2023: ORP.4.A8 „Regelung des Passwortgebrauchs“ enthält diesen Punkt weder in der Edition 2019 noch in 2023; die Speicherung regelt in 2023 ORP.4.A23 „Regelung für passwortverarbeitende Anwendungen und IT-Systeme“ mit „Passwörter MÜSSEN so sicher wie möglich gespeichert werden“. Grundschutz++: Für den ganzen Baustein ORP.4 enthält der Entwurf keine Zuordnung. Nach eigener Suche im Katalog kommt DEV.3.4 „Passwort-Hashing“ (SOLLTE) in Betracht; sie richtet sich an die Entwicklung von Anwendungen. Lücke: Für eingekaufte und betriebene Produkte wie den Verzeichnisdienst haben wir kein Ziel gefunden, das die Speicherform von Passwörtern vorgibt. Die Anmerkung des Profils gehört deshalb als eigene Anforderung ins Anforderungspaket, mit Verweis auf die Profilstelle.
Beispiel 3: Druckerkonfiguration, an den Dienstleister abgegeben
Profilstelle: Einnahmeverwaltung, Kap. 6.2.5: SYS.4.1.A7, A15, A17 und A18 betrachtet der Dienstleister, der die Drucker betreibt. Anforderung 2023: alle vier unverändert mit Kennung und Titel, darunter SYS.4.1.A18 „Konfiguration von Druckern, Kopierern und Multifunktionsgeräten“ (nur der IT-Betrieb konfiguriert, nicht benötigte Funktionen und Schnittstellen aus, Verwaltung nur über verschlüsselte Protokolle). Grundschutz++: Nur eine Teilanforderung von A18 hat eine Zuordnung, als Teilmenge von ARCH.2.2.10 „Drucker-Netz“ (SOLLTE, Verbindungen zwischen Druckern und anderen Systemen einschränken). A7, A15 und A17 haben keine. Von allen 16 Anforderungen, die Kap. 6.2 an andere Stellen verweist, haben im Entwurf nur zwei eine Zuordnung; die zweite ist NET.4.1.A5 als Obermenge von DET.3.1.12 „Datenverarbeitungen“, einer KANN-Anforderung für erhöhten Schutzbedarf. Lücke: Der Ausschluss im Profil überträgt sich nicht von selbst. In Grundschutz++ brauchen Sie für die Druckerkonfiguration eigene Ziele oder eigene Anforderungen und eine Vereinbarung, mit der der Dienstleister ihre Erfüllung nachweist.
Profileigene Anforderungen und Regeln getrennt führen
Was ein Profil selbst festlegt, steht in keinem Mapping. Beim Profil der obersten Landesbehörden sind das die Verschärfung von ISMS.1.A10 und ISMS.1.A12 auf MUSS, die Anmerkung zur Passwortspeicherung und der Ausschluss von CON.2. Die Risikobehandlung für den Dateiserver (Kap. 7.3.3) nennt 14 zusätzliche Anforderungen; davon sind in 2023 vier als entfallen markiert (ORP.5.A10, CON.6.A9, CON.1.A14, OPS.1.1.2.A14), CON.5.A13 gibt es unter dieser Kennung nicht mehr (CON.5 ist seit 2021 APP.7), und von den übrigen neun haben drei eine Zuordnung (ORP.2.A13, OPS.1.1.2.A17, ORP.3.A9). Beim Profil der Einnahmeverwaltung sind es Regeln zur Organisation: Basis-Absicherung im ersten Jahr, Risikoanalyse bei jeder nicht erfüllten Standard-Anforderung, Tool-Pflicht und Revision alle zwei Jahre. BSI-Standard 300-1 kennt Basis- und Standard-Absicherung nicht (siehe Basis-, Kern- und Standard-Absicherung); eine zeitliche Staffelung ließe sich nach unserem Vorschlag über Umsetzungsplanung und Fristen abbilden. Profileigene Festlegungen nehmen Sie als zusätzliche Anforderungen in das Anforderungspaket auf; 300-1 sieht vor, dass es um Anforderungen aus Risikobetrachtung und Compliance-Management ergänzt werden kann (Kap. 3.4).
Was diese Seite nicht entscheidet
Diese Seite legt kein Landesrecht aus. Ob Ihr Land IT-Grundschutz, Mindeststandards des BSI oder ein bestimmtes Profil vorschreibt, ob es ein Landesgesetz zur Informationssicherheit gibt und was es verlangt, haben wir nicht ausgewertet; das prüft Ihre Rechtsabteilung. Ebenso wenig sagt die Seite, ob Ihre Behörde unter die NIS-2-Umsetzung fällt, welche Aufsicht zuständig ist oder welchen Nachweis Sie wem schulden.
Die Verweise beider Profile auf Leitlinien für Bund und Länder geben den Stand der Profile wieder (2019 und 2023). Die Zählung und die Beispiele beziehen sich auf den Mapping-Entwurf vom 21.07.2026 und den Build vom 29.10.2026; mit jedem neuen Stand können sich Zahlen und Kennungen ändern. Ein Profil ist ein Muster; es ersetzt weder Strukturanalyse noch Schutzbedarfsfeststellung noch Risikoanalyse der eigenen Behörde, und seine Veröffentlichung durch das BSI ist keine Anerkennung für Ihren Verbund.
Kommunale Verwaltungen finden ihr Profil und den Weg über WiBA auf der Seite IT-Grundschutz in der Kommune.
Alle veröffentlichten Profile mit ihrem Weg nach Grundschutz++ finden Sie in der Übersicht der IT-Grundschutz-Profile. Blackfort Technology unterstützt Landesbehörden im Team bei der Abgrenzung des Informationsverbunds gegenüber Landes-IT-Dienstleistern, beim Übertragen eines Profils in ein Grundschutz++-Anforderungspaket und bei der Prüfung von Zuordnungen aus dem Mapping-Entwurf; die Leistungen stehen auf der Seite Beratung.
Rechtehinweis: Zitate aus dem „IT-Grundschutz-Profil für die obersten Landesbehörden Deutschlands“ © Raphael Grieger, Version 1.0 vom 31.05.2019, Quelle: BSI-Seite zum Profil. Zitate aus dem „IT-Grundschutz-Profil der Einnahmeverwaltung des Ministeriums der Finanzen Sachsen-Anhalt“ © Ministerium der Finanzen Sachsen-Anhalt, Version 1.0 vom 07.09.2023, Quelle: BSI-Seite zum Profil. Zitate aus dem IT-Grundschutz-Kompendium 2023 © Bundesamt für Sicherheit in der Informationstechnik und Reguvis Fachmedien GmbH 2023, Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: Kompendiumsseite und BSI-Themenseite Grundschutz++, abgerufen am 02.11.2026. Gesetzestext nach https://www.gesetze-im-internet.de/bsig_2025/. Angaben zur Leitlinie nach der Projektseite des IT-Planungsrats, abgerufen am 02.11.2026. Kennungen und Titel aus dem Anwenderkatalog und dem Mapping-Entwurf stehen unter CC BY-SA 4.0 (Lizenzhinweis am Seitenende).