
Steckbrief des Profils
| Originaltitel | „KRITIS-IT-Grundschutz-Profil für Tankstellennetze“ |
|---|---|
| Herausgeber | Bundesamt für Sicherheit in der Informationstechnik; Autor laut Kap. 1 „ohne Namensnennung“, in der Änderungshistorie das Referat W 13 |
| Version und Datum | Version 1.0 vom 05.12.2025 laut Änderungshistorie („Initiale Veröffentlichung“); die BSI-Seite zum Profil nennt dasselbe Datum. Der Rechtevermerk im Dokument lautet „© Bundesamt für Sicherheit in der Informationstechnik 2026“. |
| Revisionszyklus | „2-jährig“ laut Kap. 1 |
| Kompendium-Edition | im Profil nicht genannt; die Bausteinbezeichnungen entsprechen dem Stand vor der Edition 2023 (Prüfung im Abschnitt „Welche Kompendium-Edition liegt zugrunde?“ weiter unten) |
| Methodik | BSI-Standard 200-2, Standard-Absicherung; Anforderungen für erhöhten Schutzbedarf, soweit Schutzbedarfsfeststellung und Risikoanalyse es erfordern (Kap. 3). Drei Schutzbedarfskategorien, bewertet für Verfügbarkeit, Integrität, Vertraulichkeit und Authentizität (Kap. 5.3) |
| Umfang | 50 Seiten (PDF, laut BSI-Seite etwa 1 MB), 10 Kapitel, 15 Tabellen, ein Netzplan, Modellierungstabelle im Anhang |
| Zugänglichkeit | frei abrufbar über die BSI-Seite zum Profil; Vertraulichkeit laut Kap. 1 „öffentlich“ |
| Lizenz und Rechte | Rechtevermerk des BSI, keine offene Lizenz. Wir zitieren nur kurz und mit Fundstelle und geben den Inhalt sonst in eigenen Worten wieder; Tabellen und Netzplan bilden wir nicht nach. |
| Art | KRITIS-IT-Grundschutz-Profil des BSI, nach eigener Angabe ein Profil nach der Schablone zur Erstellung von KRITIS-IT-Grundschutz-Profilen (Literatur [2], „Oktober 2023“); kein Verbandsprofil, keine Abschlussarbeit |
| Fundstelle | BSI-Seite „KRITIS-IT-Grundschutz-Profil für Tankstellennetze“, abgerufen am 02.11.2026 |
Was KRITIS-IT-Grundschutz-Profile allgemein sind, warum sich ihre Verweise auf § 8a BSIG auf das BSI-Gesetz in der Fassung vor dem 06.12.2025 beziehen und was zur Nachweiswirkung der Profile in Profilen, Schablone und auf der BSI-Seite steht, finden Sie auf der Seite NIS2 und Grundschutz. Alle Profile im Überblick finden Sie unter IT-Grundschutz-Profile finden und weiterverwenden.
Geltungsbereich und Referenzarchitektur
Zielgruppe sind Tankstellennetzbetreiber. Das Profil übernimmt die Begriffsbestimmung aus der BSI-Kritisverordnung in der Fassung von 2016 und ihrer ersten Änderung von 2017: ein Tankstellennetz als Anlage oder System zur Verbindung voneinander unabhängiger Tankstellen mittels zentraler Komponenten (Kap. 3). Die kritische Dienstleistung ist die Versorgung der Endkunden mit Kraftstoff für Kraftfahrzeuge; das KRITIS-Schutzziel lautet laut Kap. 5.3 „die Verfügbarkeit und Abgabe ausreichender Mengen Kraftstoff an den Tankstellen“.
Betrachtet werden fünf Geschäftsprozesse: Betrieb (Beschaffung und Preisfestsetzung zentral, Vertrieb auf Stationsebene), Asset Management, Instandhaltung, IT/OT-Services und kommerzielle Abwicklung (Kap. 3, 5.1.1). Der Betrieb gilt als wichtigste Voraussetzung der kritischen Dienstleistung, die IT/OT-Services als wesentliche Voraussetzung für den Betrieb. Die Strukturanalyse führt 22 Anwendungen, sechs IT-Systeme, zehn Komponenten der industriellen IT, vier Netzkomponenten, drei Netze sowie Tankwagen, Zentrale, Station, Büroraum und Rechenzentrum (Tab. 2 bis 7). Jede Anwendung und jedes System bekommt einen Standort: Zentrale, Station oder Tankwagen.
Ausgeschlossen sind der Transport durch Aggregatoren, die Produkten- und Tanklager als eigene Anlagenkategorie und die Handelssysteme, die Preise vorgeben und die Wertschöpfungskette vom Rohöl bis zum Verkauf steuern (Kap. 4). Ebenfalls nicht betrachtet werden Tankstellen für Schiffe, Boote und Schienenfahrzeuge, Flugfeld-Tankanlagen, Shop und Waschanlage sowie die Sprachkommunikation; für die Kontaktaufnahme im Notfall reichen nach dem Profil Festnetz und Mobilfunk. Bemerkenswert: Die Lieferung durch Aggregatoren liegt außerhalb, die Tankwagen des Betreibers mit Onboard-Unit, Tankwagensteuerung und Tankwagennetz liegen innerhalb des Geltungsbereichs. Wer seine Stationen nur über fremde Spediteure beliefern lässt, streicht diesen Teil und dokumentiert stattdessen die Schnittstelle.
Das Profil räumt selbst ein, dass seine Referenzarchitektur nicht alle Betreiber repräsentativ abbildet (Kap. 5.2). Es unterscheidet Konzerntankstellen (Eigenanlage, Pächter ohne Eigentum, Agenturnehmer mit Eigentum, Kommissionär mit eigener Tankstelle) und konzernungebundene Tankstellen wie freie Tankstellen, Supermarkt-Tankstellen und Mehrfach-Tankstellen-Unternehmer. Je nach Betriebsform sind Dienste ausgelagert, etwa Flottenmanagement oder Wartung der Zapfsäulen; für jeden Dienstleister verlangt das Profil den Outsourcing-Baustein. Abweichungen der eigenen Lage sollen nach Kap. 8 dokumentiert und in ihrer Auswirkung betrachtet werden, insbesondere bei Architektur, Anwendungen, IT-Systemen, industrieller IT und Restrisiken.
Passt das Profil zu Ihrem Tankstellennetz?
Das Profil passt, wenn …
- Sie viele Straßen- oder Autobahntankstellen über zentrale Komponenten verbinden und Preise, Bestände, Kassen- und Zahlungsdaten zentral verarbeiten;
- Tanklager- und Zapfsäulensteuerung, Kasse und Preisanzeige auf der Station vernetzt sind und Hersteller sie per Fernwartung oder über eine Cloud-Anbindung betreuen; dafür hat das Profil die meisten eigenen Vorgaben;
- Sie ein Sicherheitskonzept nach BSI-Standard 200-2 aufbauen oder fortführen und eine Strukturanalyse und Modellierung als Ausgangspunkt suchen;
- Sie als Prüforganisation eine Prüfgrundlage herleiten; das Profil nennt diese Rolle in Kap. 2 ausdrücklich.
Das Profil passt nicht oder nur eingeschränkt, wenn …
- Ihre Tankstellen nicht über zentrale Komponenten verbunden sind, etwa bei einer einzelnen freien Tankstelle; die Definition des Profils setzt ein Netz voraus;
- Sie vor allem Tanklager, Produktenlager oder Handelssysteme betreiben: Diese sind ausgeschlossen (Kap. 4);
- Sie Bootstankstellen, Bahntankstellen oder Flugfeld-Tankanlagen betreiben (Kap. 4);
- Kasse und Zahlungsabwicklung bei Ihnen auf eigenen Systemen in der Station laufen: Dann fehlt im Profil das passende IT-System, und der Schutzbedarf von Zentrale und Büronetz fällt anders aus als in Tab. 11 bis 15;
- Sie als Pächter, Agenturnehmer oder Kommissionär nur einzelne Stationen eines Konzerns führen: Das Profil schreibt aus Sicht des Netzbetreibers; Ihre Aufgaben ergeben sich aus der Aufteilung mit dem Konzern, die das Profil nicht regelt;
- Sie direkt mit Grundschutz++ beginnen: Dann nutzen Sie vor allem die Zuordnung der Technik zu Zentrale, Station und Tankwagen, die Ausfallzeiten der Schutzbedarfsbegründung (bis 4 Stunden auf der Station, bis 2 Tage für zentrale Komponenten) und die drei Herstellerszenarien aus Kap. 7; Schutzbedarf und Anforderungspaket setzen Sie neu auf (siehe unten).
Zentrale oder Station: wie das Profil die Technik schneidet
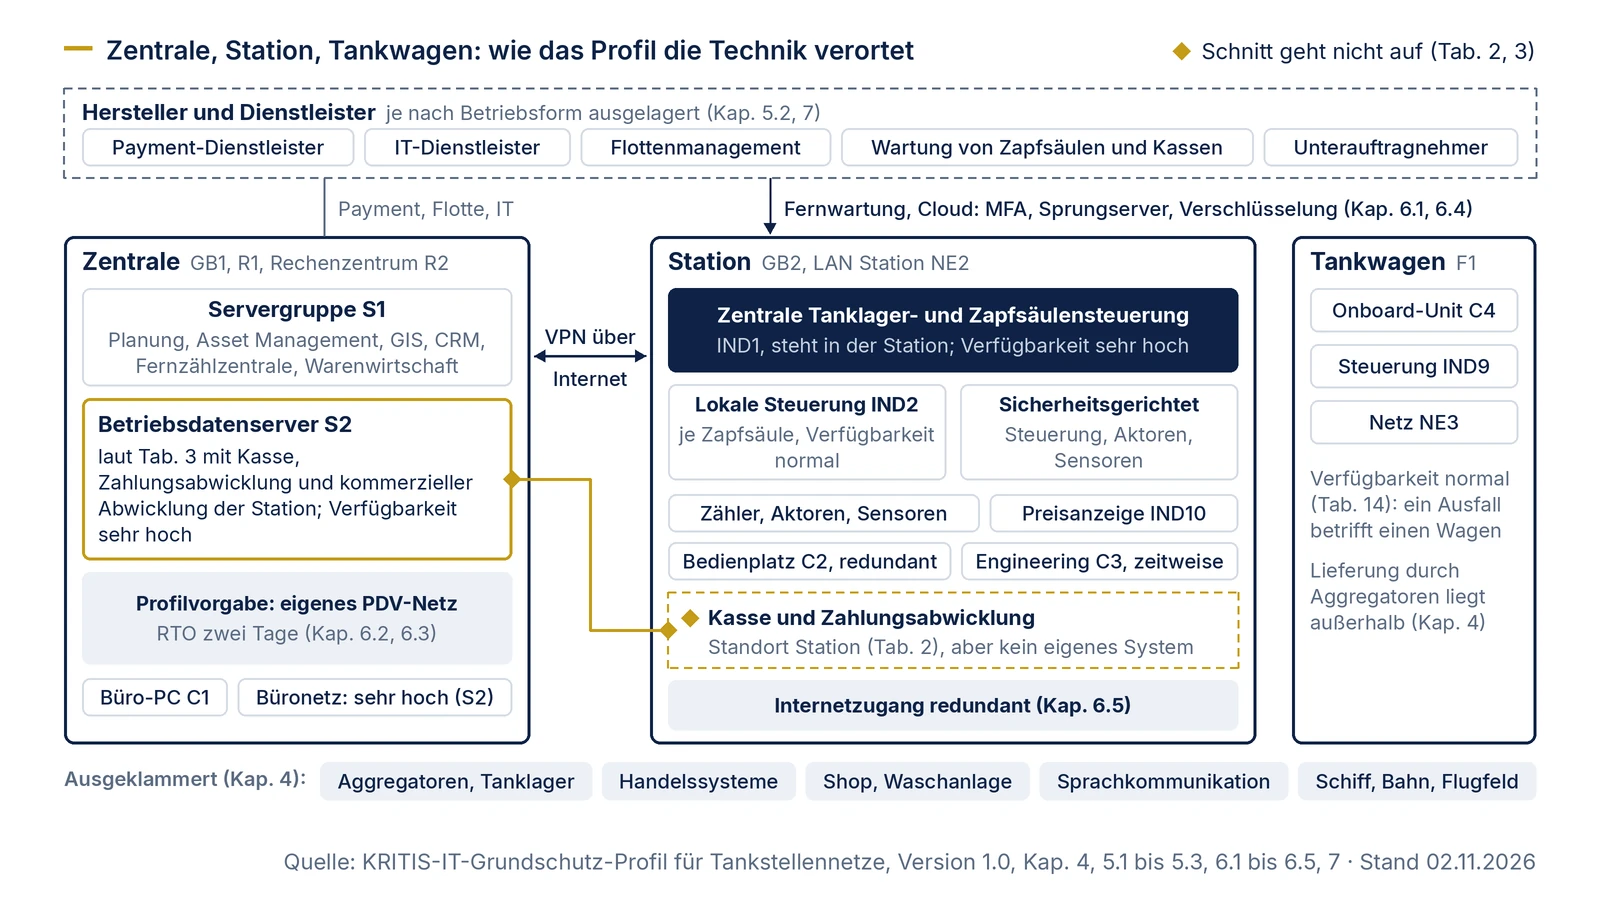
Auf der Station verortet das Profil die Stationssteuerung, die Bediensoftware, das Prozessdatenarchiv, die Engineeringstation, Zahlungsabwicklung, Kassen- und POS-System und die kommerzielle Abwicklung (Tab. 2), dazu den Bedienarbeitsplatz, einen nur zeitweise angeschlossenen Engineering-Arbeitsplatz und die gesamte industrielle IT: die zentrale und die lokale Tanklager- und Zapfsäulensteuerung, die sicherheitsgerichtete Steuerung mit ihren Aktoren und Sensoren, Zähler, Aktoren, Sensoren und die Preisanzeige (Tab. 3, 4). „Zentrale“ heißt bei der Steuerung IND1 zentral innerhalb der Station; die lokale Steuerung IND2 gehört zu einer einzelnen Zapfsäule. Fällt sie aus, betrifft das nach dem Profil nur diese Säule, deshalb ist ihre Verfügbarkeit normal, die der zentralen Steuerung sehr hoch (Tab. 12).
In der Zentrale stehen die Servergruppe mit Datenbank, Webanwendungen, Betriebsplanung, Assetmanagement, Geoinformationssystem, Flottenmanagement, CRM für die Tankstellenkarten, Fernzählzentrale und Warenwirtschaft, außerdem Büro-PCs, Büronetz und Rechenzentrum. Der Schnitt verläuft aber nicht sauber an der Grundstücksgrenze. Laut Tab. 3 laufen Zahlungsabwicklung, Kassen- und POS-System, Bediensoftware, Prozessdatenarchiv und kommerzielle Abwicklung der Station auf dem Betriebsdatenserver S2 in der Zentrale; ein eigenes IT-System für die Kasse auf der Station führt das Profil nicht. Die Folge steht in den Schutzbedarfstabellen: S2 erbt vom Kassensystem eine sehr hohe Verfügbarkeit, und über S2 werden auch das Büronetz, das Gebäude der Zentrale und das Rechenzentrum bei der Verfügbarkeit sehr hoch (Tab. 11, 14, 15).
Für S2 sieht das Profil zusätzlich ein eigenes Netzsegment vor, das „PDV-Netz“, begründet mit der Gefahr einer Kompromittierung, weil ein solches Netz keinen oder nur streng regulierten Internetzugang hat. Außerdem soll S2 auf eine Wiederherstellungszeit (RTO) von zwei Tagen ausgelegt sein; diese Vorgabe leitet das Profil aus der Zahlungsabwicklung ab und legt sie auch für die kommerzielle Abwicklung und die Netzanbindung des Büronetzes fest (Kap. 6.2, 6.3). Im Netzplan des Profils steht S2 allerdings noch im Büronetz neben der Servergruppe (Abb. 1). Lesen Sie die zusätzliche Anforderung als Zielbild: Wenn bei Ihnen Kassen- und Zahlungsdaten der Stationen zentral verarbeitet werden, gehört dieser Server getrennt vom Büronetz betrieben.
Zwischen Zentrale, Stationen und Dienstleistern laufen die Verbindungen laut Kap. 7 meist über das Internet, gesichert per VPN. Ohne funktionierendes Stationsnetz sind nach dem Profil keine Preismeldung, Fernwartung und Kartenzahlung möglich; deshalb soll der Internetzugang der Station redundant ausgelegt sein (Kap. 6.5), ebenso der Bedienarbeitsplatz (Kap. 6.3). Eine einzelne Station könne bei einem Ausfall des Internetzugangs noch eine gewisse Dauer weiterarbeiten; auf längere Sicht beeinträchtigten Störungen bei Zahlungsabwicklung, Preisfestsetzung und kommerzieller Abwicklung die kritische Dienstleistung (Kap. 7).
Die Fernwartung ist der dritte Ort im Schnitt. Wartungsfirmen halten die Systeme der Station laut Kap. 3 „vor Ort, per Fernwartung oder in der Cloud“ instand. Für die zentrale Steuerung IND1 verlangt das Profil eine verschlüsselte Cloud-Anbindung an Hersteller oder Outsourcing-Partner, physischen Manipulationsschutz der Zapfsäule mit Einbruchserkennung und Updates, die zunächst an einem Gerät getestet werden (Kap. 6.4). Mehr-Faktor-Authentisierung für den Fernzugang nennt es „mittlerweile als Stand der Technik anzusehen“, für OT-Komponenten verweist es auf die Anforderungen IND.2.1.A1 und A2 und empfiehlt einen Sprungserver beim Betreiber (Kap. 6.1 zu OPS.1.2.5). Das Restrisiko begründet es mit einer Marktlage: Zapfsäulensteuerungen und Kassensysteme kommen in der Regel vom selben Hersteller, der sie auch wartet, und in Deutschland seien „nur zwei namhafte Hersteller vertreten“ (Kap. 7). Daraus leitet es drei Szenarien ab: fehlerhafte Updates oder Konfigurationen, ein Innentäter beim Dienstleister und eingeschleppte Schadsoftware, jeweils mit der Gefahr, dass viele Stationen gleichzeitig ausfallen.
Was das Profil besonders macht
Schutzbedarf am Versorgungsausfall gemessen: Die drei Kategorien sind über die Wirkung auf die kritische Dienstleistung definiert. Hoch steht im Profil für eine mögliche Beeinträchtigung mit begrenzten Auswirkungen, sehr hoch für einen möglichen Ausfall mit weitreichenden Auswirkungen; die Stufen hält das Profil ausdrücklich für Tankstellennetze geeignet (Tab. 8 und Erläuterung darunter). Sehr hoch ist nur die Verfügbarkeit des Betriebs; hoch sind Verfügbarkeit, Integrität und Authentizität der IT/OT-Services und die Verfügbarkeit der kommerziellen Abwicklung; die Vertraulichkeit ist überall normal, weil Mess- und Steuerdaten nicht vertraulich seien (Tab. 9 und Begründung in Kap. 5.3). Zur Begründung unterscheidet das Profil den Ausfall einer einzelnen Tankstelle, der lokal begrenzt bleibt, vom Ausfall vieler Stationen oder ganzer Netze. Auf Stationsebene würde ein Ausfall von Zapfsäulensteuerung, Kasse oder Aktorik und Sensorik die Versorgung „sehr kurzfristig (bis 4 Stunden)“ beeinträchtigen, ein Ausfall zentraler Komponenten wie Warenwirtschaft oder Flottenmanagement „kurzfristig (bis zu 2 Tagen)“.
Integrität vor Vertraulichkeit: Folgerichtig verlangt das Profil, bei Kommunikationsverbindungen eher die Integrität zu sichern (Verfeinerung zu CON.1.A3), und weist darauf hin, dass die Kommunikation zwischen zentraler Steuerung, lokaler Steuerung und Kasse häufig über proprietäre Protokolle der Hersteller läuft, teilweise unverschlüsselt (Kap. 7).
Zusätzliche Anforderungen aus einer Risikoanalyse nach BSI-Standard 200-3 (Kap. 6): je nach Personaldecke und betrieblichen Erfordernissen ein Bereitschaftsdienst in der Zentrale, „der 24/7 erreichbar und einsatzfähig ist“, begründet mit der sehr kurzfristigen Beeinträchtigung bei einem Ausfall von Zapfsäulensteuerung, Aktorik, Sensorik und Zählern (zu ORP.2); begründete und dokumentierte Gruppenkennungen, wo der Betrieb sie erzwingt (zu ORP.4.A1); ein Notausschalter, den die Personen bedienen dürfen, die den Notfall bemerken, auch gegen das Prinzip minimaler Rechte (zu ORP.4.A2); Altsysteme, die keine zeitgemäße Authentisierung, Kryptografie oder Patches unterstützen, identifizieren und risikoabhängig absichern (zu ORP.4.A13, CON.1.A1, OPS.1.1.3.A15); ein Offline-Backup kritischer Daten (zu CON.3.A12); die Parametrierung industrieller Steuerungen als Entwicklungstätigkeit mit dokumentiertem Vorgehen (zu CON.8.A2); Virenschutz auf Steuerungen nur nach Risikoanalyse (zu OPS.1.1.4.A3); Stichproben im Auditprogramm, weil viele externe Standorte zum Geltungsbereich gehören (zu DER.3.1.A7); ein Notfallkonzept, das sich an der Versorgungssicherheit für die Allgemeinheit ausrichtet (zu DER.4.A7). Für die Station kommen geeichte Durchflussmesser mit Alarm bei Fehlfunktion, regelmäßige Prüfung von Aktoren und Sensoren und die gesetzlich vorgeschriebenen Prüfungen sicherheitsgerichteter Steuerungen hinzu (Kap. 6.4). Unter „benutzerdefinierte Bausteine“ steht eine Regel zum Umgang mit Informationen von der Inventarisierung bis zur Rückgabe (Kap. 6.1).
Unstimmigkeiten, auf die Sie beim Übernehmen achten sollten: IND.3.2 Fernwartung im industriellen Umfeld und OPS.1.2.6 NTP-Zeitsynchronisation stehen in Kap. 6.1 als anzuwendende Bausteine, in der Modellierungstabelle des Anhangs als „Nicht Gegenstand des Profils“. Umgekehrt führt der Anhang APP.1.4 Mobile Anwendungen, OPS.3.1, SYS.3.2.2 Mobile Device Management, IND.1 und INF.9 Mobiler Arbeitsplatz, die in Kap. 6 nicht modelliert sind. NET.3.3 VPN ist in Kap. 6.5 der VPN-Komponente N4 zugeordnet, im Anhang dem Perimeter-Router N3. Die relationale Datenbank A5 hat in Kap. 6.2 keinen Baustein. Tab. 2 verortet Office, E-Mail und Browser nur in der Zentrale, Kap. 6.2 und Tab. 3 auch auf der Station. Der Büroraum R1 hat bei der Verfügbarkeit den Wert normal mit der Begründung, das Büronetz habe sehr hohen Schutzbedarf (Tab. 15). Warenwirtschaft und Flottenmanagement haben in Tab. 10 normale Verfügbarkeit, obwohl Kap. 5.3 gerade ihren Ausfall als Grund für den hohen Schutzbedarf der IT/OT-Services nennt. Die Kameraüberwachung der Zapfsäulen soll „nötigenfalls unter Berücksichtigung von SYS.4.4“ erfolgen (Kap. 6.4), der Anhang führt SYS.4.4 als nicht Gegenstand des Profils.
Arbeitsmittel: Verantwortungsmatrix Zentrale, Station, Hersteller
Das Profil legt fest, wo ein Zielobjekt steht, aber nicht, wer es betreibt und wartet. Genau das unterscheidet sich zwischen Eigenanlage, Pächter, Agenturnehmer und freiem Betreiber. Vermerken Sie für jede Zeile, wer bei Ihnen betreibt (B), wartet (W) und vertraglich verantwortlich ist (V): Zentrale (Z), Stationsbetreiber (S) oder Hersteller und Dienstleister (H). Jede Zeile, in der H vorkommt, ist eine Schnittstelle nach außen und ein Fall für den Outsourcing-Baustein, den das Profil für jeden Dienstleister verlangt (Kap. 5.2). Die rechte Spalte nennt die Prüffrage, an der die Zuordnung meist hängt.
| Nr. | Zielobjekt laut Profil | Standort und Schutzbedarf V / I laut Profil | Was das Profil verlangt | B / W / V bei Ihnen | Prüffrage |
|---|---|---|---|---|---|
| 1 | Zentrale Tanklager- und Zapfsäulensteuerung (IND1), Stationssteuerung (A12) | Station; sehr hoch / hoch (Tab. 10, 12) | verschlüsselte Cloud-Anbindung, Manipulationsschutz der Zapfsäule, Updates erst an einem Gerät testen (Kap. 6.4) | Wer spielt Updates ein, und wer gibt sie frei? | |
| 2 | Lokale Steuerung je Zapfsäule (IND2) | Station; normal / hoch (Tab. 12) | Bausteine IND.2.1, IND.2.2 (Kap. 6.4) | Gehört die Säule dem Betreiber oder dem Stationsbetreiber? | |
| 3 | Sicherheitsgerichtete Steuerung, Aktoren und Sensoren (IND3, IND7, IND8) | Station; sehr hoch / hoch (Tab. 12) | gesetzlich vorgeschriebene Prüfung, Schutz vor unautorisierten Änderungen (Kap. 6.4) | Wer beauftragt die wiederkehrende Prüfung, und wer bewahrt die Ergebnisse auf? | |
| 4 | Zähler, Aktoren, Sensoren, Preisanzeige (IND4 bis IND6, IND10) | Station, Zähler, Aktoren und Sensoren auch im Tankwagen (Tab. 4); sehr hoch / hoch (Tab. 12) | geeichter Durchflussmesser, Alarm bei Fehlfunktion, regelmäßige Prüfung (Kap. 6.4) | Wohin geht der Alarm, und wer reagiert außerhalb der Öffnungszeiten? | |
| 5 | Kassen- und POS-System, Zahlungsabwicklung (A13, A14) | laut Tab. 2 Station, laut Tab. 3 auf S2 in der Zentrale; Kasse sehr hoch / hoch, Zahlungsabwicklung hoch / normal (Tab. 10) | RTO zwei Tage für die Zahlungsabwicklung (Kap. 6.2) | Läuft die Kasse bei Ihnen auf einem eigenen System in der Station, zentral oder beim Hersteller? | |
| 6 | Betriebsdatenserver (S2) | Zentrale; sehr hoch / hoch (Tab. 11) | eigenes PDV-Netz, RTO zwei Tage (Kap. 6.3) | Steht der Server getrennt vom Büronetz, und wer betreibt ihn? | |
| 7 | Bedienarbeitsplatz Station (C2) | Station; hoch / hoch (Tab. 11) | redundante Auslegung (Kap. 6.3) | Wer stellt das Ersatzgerät, und wie schnell? | |
| 8 | Engineering-Arbeitsplatz (C3), Wartungslaptops | Station, zeitweise angeschlossen; normal / hoch (Tab. 11) | unkontrollierte Laptops von außerhalb unterbinden (Kap. 6.3) | Bringt der Techniker eigene Geräte mit, und wer prüft sie vor dem Anschluss? | |
| 9 | Fernwartungszugang und Cloud-Anbindung der Hersteller | Schnittstelle nach außen | Mehr-Faktor-Authentisierung, IND.2.1.A1 und A2, Sprungserver empfohlen (Kap. 6.1); Unterauftragnehmer mit gleichem Sicherheitsniveau und Vertrag (zu OPS.2.1) | Wer schaltet den Zugang frei, und wer sieht die Protokolle? | |
| 10 | Stationsnetz, Stations-Firewall, Perimeter-Router, Switch (NE2, N1 bis N3) | Station; sehr hoch / hoch (Tab. 13, 14) | redundanter Internetzugang (Kap. 6.5) | Wer ist Vertragspartner des Internetanschlusses der Station? | |
| 11 | VPN zwischen Zentrale und Station (N4) | Zentrale und Station; sehr hoch / hoch (Tab. 13) | Baustein NET.3.3 (Kap. 6.5) | Wer verwaltet Schlüssel und Zertifikate an beiden Enden? | |
| 12 | Tankwagen mit Onboard-Unit, Tankwagensteuerung, Tankwagennetz (C4, IND9, NE3, F1) | Tankwagen; normal / hoch (Tab. 11, 12, 14) | gesetzlich vorgeschriebene Wartung der Tankwagensteuerung (Kap. 6.4) | Eigene Flotte oder Spediteur? Bei Spediteur: nur Schnittstelle zum Flottenmanagement |
Die Prüffragen sind unser Vorschlag; Standorte, Schutzbedarfe und Vorgaben stammen aus dem Profil. In Grundschutz++ erfassen Sie jede Zeile als Asset und ordnen sie Zielobjektkategorien nach BSI-Standard 300-1 Anhang 1 zu; eine eigene Kategorie für Steuerungstechnik kennt der Anhang nicht, Anforderungen wie ARCH.2.2.5 „OT-Systeme“ (Verbindungen zwischen OT- und anderen IT-Systemen einschränken) stehen im Katalog. Zeilen mit H beantworten die Outsourcing-Abgrenzung, die 300-1 in Kap. 3.1 verlangt. Wie Sie Grenzen und Schnittstellen festlegen, beschreibt die Seite Informationsverbund abgrenzen; wie Sie Hersteller und Dienstleister vertraglich einbinden, der Praxisfall Beschaffung und Dienstleister.
Welche Kompendium-Edition liegt zugrunde?
Das Profil nennt keine Edition des IT-Grundschutz-Kompendiums. Wir haben den gesamten Text, die Modellierungstabelle und das Literaturverzeichnis durchsucht: Das Kompendium kommt nur ohne Jahresangabe vor, und unter den zwölf Literaturangaben fehlt es ganz. Das unterscheidet das Tankstellenprofil von seinen Geschwistern. Die gleichzeitig erschienenen Profile für Raffinerien und Mineralölfernleitungen und das ÖSPV-Profil führen im Literaturverzeichnis jeweils „IT-Grundschutz-Kompendium 2022“.
Indirekt lässt sich die Edition eingrenzen. Die BSI-Seite zu den KRITIS-Profilen gibt als Grundlage das Kompendium 2022 an, und die Schablone, auf die sich das Profil als Vorlage beruft, beruht auf dem Kompendium „Stand Februar 2022“ (Schablone Kap. 2.1). Im Profil selbst stehen Bausteine, die es in der Edition 2023 nicht mehr gibt: OPS.2.1 Outsourcing für Kunden und OPS.3.1 Outsourcing für Dienstleister, die 2023 durch OPS.2.3 Nutzung von Outsourcing und OPS.3.2 Anbieten von Outsourcing ersetzt wurden, und SYS.2.2.2 Clients unter Windows 8.1, der 2023 entfallen ist. Alle drei führt das Kompendium 2023 ausdrücklich als Bausteine „aus der Edition 2022“ auf, die entfallen sind. SYS.2.2.3 heißt im Profil „Clients unter Windows 10“, 2023 „Clients unter Windows“. Auch Anforderungstitel und Rollen folgen der älteren Fassung, etwa CON.3.A12 „Geeignete Aufbewahrung der Datenträger von Datensicherungen“ und die Rolle „[Benutzer]“ statt „[Benutzende]“.
Unser Ergebnis: Das Profil arbeitet mit Bezeichnungen aus der Zeit vor der Edition 2023, und alle Indizien zeigen auf die Edition 2022. Belegt ist das nur indirekt, eine ausdrückliche Angabe fehlt. Für den Übertrag heißt das: Jede Bausteinkennung des Profils gegen die Edition 2023 prüfen, bevor Sie den Mapping-Entwurf benutzen. Zwei Ergänzungen des Profils beziehen sich zudem auf Anforderungen, die in der Edition 2023 als entfallen gekennzeichnet sind: OPS.1.1.2.A20 (neben ORP.1.A8 und IND.1.A4 bei den Bestandsverzeichnissen) und CON.1.A3 (Verschlüsselung der Kommunikationsverbindungen).
Weg nach Grundschutz++: was vom Profil übrig bleibt
Eine Fassung des Profils für Grundschutz++ haben wir in den ausgewerteten Quellen (Stand 2. November 2026) nicht gefunden. Beim Übertrag ändert sich zuerst der Schutzbedarf. Grundschutz++ stellt ihn für Geschäftsprozesse fest, kennt die Kategorien normal und hoch und verlangt, eigene Kategorien darauf abzubilden: Sie „sind hierbei auf die Schutzbedarfskategorien des GS++ zu mappen“ (300-1 Kap. 2.6). Nach unserer Einordnung fallen „hoch“ und „sehr hoch“ des Profils in die Kategorie hoch, weil beide eine Beeinträchtigung oder einen Ausfall der kritischen Dienstleistung beschreiben (Tab. 8). Betrieb, IT/OT-Services und kommerzielle Abwicklung liegen dann im hohen Schutzbedarf, und für diese Prozesse ist eine Risikobetrachtung erforderlich (Kap. 2.6, 2.11). Asset Management und Instandhaltung bleiben normal. 300-1 nennt als Grundwerte Vertraulichkeit, Integrität und Verfügbarkeit; die Authentizität, die das Profil getrennt bewertet, führen Sie nach unserem Vorschlag unter der Integrität mit, weil das Profil sie mit denselben Gründen bewertet (Kap. 5.3). Die Risikoanalyse, aus der das Profil seine zusätzlichen Anforderungen ableitet, und die Ausfallzeiten der Begründung können Sie als Material für diese Risikobetrachtung verwenden. Beachten Sie dabei ihre Voraussetzung: Das Profil ist davon ausgegangen, dass bei Zielobjekten mit hohem oder sehr hohem Schutzbedarf die Anforderungen für erhöhten Schutzbedarf „weitgehend erfüllt sind“ (Kap. 6). In Grundschutz++ sind die entsprechenden Anforderungen mit dem Niveau erhöht optional. Setzen Sie sie nicht um, reichen die zusätzlichen Anforderungen des Profils allein nicht aus, und Ihre Risikobetrachtung muss die Lücke selbst bewerten.
Für den Bausteinteil haben wir 75 Bausteine gezählt: alle, die das Profil in Kap. 6 oder in der Modellierungstabelle einem Zielobjekt zuordnet, einschließlich der mit „ggf.“ versehenen. OPS.2.1 und OPS.3.1 haben wir durch ihre Nachfolger OPS.2.3 und OPS.3.2 ersetzt; SYS.2.2.2 Windows 8.1 hat in der Edition 2023 keine Entsprechung und ist nicht gezählt. Die Zuordnungsdatei IT-Grundschutz 2023 → Grundschutz++ steht auf Status „draft“ (Stand 21.07.2026), die Ziele haben wir im Anwenderkatalog Build 2026-10-29 aufgelöst. Das Ergebnis ist ein Entwurf und keine amtliche Zuordnung.
Wie Sie die Einstufung begründen, beschreibt die Seite Schutzbedarf begründet bewerten.
| Messgröße | 75 Bausteine des Profils | davon 6 Bausteine der industriellen IT (IND.1, IND.2.1, IND.2.2, IND.2.3, IND.2.7, IND.3.2) |
|---|---|---|
| Anforderungskennungen im Kompendium 2023 | 1.443, davon 235 als entfallen gekennzeichnet, also 1.208 gültige | 76, davon 9 entfallen, also 67 gültige |
| Anforderungen mit mindestens einem Eintrag im Mapping-Entwurf | 369 (rund 31 % der gültigen) | 25 (rund 37 %) |
| verschiedene Grundschutz++-Anforderungen als Ziel | 297 aus 18 Praktiken, die meisten in DET (73), ARCH (57), KONF (40) und TEST (32) | 48, die meisten in DET (17), ARCH (8) und TEST (8) |
| Bausteine ohne einen einzigen Eintrag | 13: ORP.4, CON.2, CON.3, CON.6, OPS.1.2.4, SYS.1.2.2, SYS.1.3, SYS.2.4, SYS.3.2.3, IND.2.2, IND.2.3, INF.7, INF.9 | 2: IND.2.2 Speicherprogrammierbare Steuerung, IND.2.3 Sensoren und Aktoren |
| Verweise des Entwurfs auf Ziele, die sich im Katalog nicht auflösen lassen | 13, alle auf dieselbe Kennung VRB.1.2 | 1 (VRB.1.2) |
Dieselben sechs IND-Bausteine modellieren auch die Profile für Raffinerien und Mineralölfernleitungen; die Werte der rechten Spalte sind dort deshalb dieselben. Der Unterschied liegt darin, was die Bausteine abbilden: hier Zapfsäulen-, Tanklager- und Tankwagensteuerung, dort die Steuerungen in den Substationen einer Raffinerie beziehungsweise in den Stationen entlang der Leitung.
Für die Station heißt das: Die Bausteine, mit denen das Profil Zähler, Aktoren, Sensoren, Preisanzeige und die Steuerungen modelliert, haben im Entwurf entweder keinen oder nur wenige Einträge. Ein Eintrag bedeutet außerdem nicht, dass die Anforderung vollständig abgedeckt ist; die Beziehungen reichen von gleichwertig bis zu teilweiser Überschneidung. Drei Anforderungen, auf die sich das Profil ausdrücklich stützt, haben wir einzeln nachvollzogen:
| Profilstelle | Anforderung Kompendium 2023 | Ziel in Grundschutz++ (Katalog Build 2026-10-29) | Lücke |
|---|---|---|---|
| Kap. 6.1 zu OPS.1.2.5: bei OT-Komponenten IND.2.1.A1 berücksichtigen; betrifft hier vor allem die Zapfsäulensteuerung IND1, die der Hersteller per Fernwartung oder Cloud betreut und deren Updates zuerst an einem Gerät zu testen sind (Kap. 6.4) | IND.2.1.A1 „Einschränkung des Zugriffs auf Konfigurations- und Wartungsschnittstellen“ (Basis, MUSS): voreingestellte Passwörter ändern, Wartungsschnittstellen nur für Berechtigte, Änderungen an der Konfiguration nur nach Freigabe oder Authentisierung | Mapping: nur der erste Teil, überschneidend (intersects-with) mit KONF.2.3 „Default-Zugangsdaten in IT-Systemen“, normal-SdT, SOLLTE | Zugriffsbeschränkung und Freigabe vor Konfigurationsänderung haben keinen Eintrag. Unser Vorschlag: ARCH.2.2.5 „OT-Systeme“ für die Netzseite prüfen; die Freigaberegel für Updates an der Zapfsäule als ergänzende Anforderung führen |
| Kap. 6.1 zu OPS.1.2.5: IND.2.1.A2 berücksichtigen; Kap. 7: proprietäre, teils unverschlüsselte Protokolle zwischen Steuerung und Kasse | IND.2.1.A2 „Nutzung sicherer Übertragungs-Protokolle für die Konfiguration und Wartung“ (Basis, MUSS) | Mapping: zweiter Teil (geschützte Übertragung) gleichwertig (equivalent-to) mit ASST.4.2 „Vertraulichkeit und Integrität beim Transport“ und KONF.14.1 „Verschlüsselung beim Transport“, beide normal-SdT, SOLLTE; erster Teil (sichere Protokolle) ohne Eintrag | Modalverb sinkt von MUSS auf SOLLTE. Die Lage, die das Profil beschreibt, ist ein Fall für die Risikobetrachtung: Wo Herstellerprotokolle keine Verschlüsselung zulassen, dokumentieren Sie die Ausnahme und die ausgleichende Maßnahme |
| Kap. 6.1 zu CON.3.A12: Offline-Backup kritischer Daten, weil Schadsoftware mehrere redundante Systeme zugleich befallen kann | CON.3.A12 „Sichere Aufbewahrung der Speichermedien für die Datensicherungen“ (Basis, MUSS räumlich getrennt, SOLLTE anderer Brandabschnitt); ein Offline-Backup verlangt sie nicht | Mapping: kein Eintrag, der ganze Baustein CON.3 fehlt im Entwurf. Eigene Suche im Katalog: NOT.4.14 „Offline-Kopie“ und NOT.4.10 „Getrennte Aufbewahrung“, beide normal-SdT, SOLLTE | Die Zuordnung ist unsere, nicht die des Entwurfs. Grundschutz++ verlangt die Offline-Kopie schon im normalen Sicherheitsniveau; das Profil schränkt sie auf „abhängig von der Risikoeinschätzung“ ein. Den Takt legen Sie im Parameter von NOT.4.14 fest |
Zur Fernwartung über einen Sprungserver, die das Profil empfiehlt: Der Entwurf ordnet OPS.1.2.5.A25 „Entkopplung der Kommunikation bei der Fernwartung“ (Standard, SOLLTE) zweifach zu. Den ersten Teil, direkte Fernwartungszugriffe vermeiden, als Teilmenge (subset-of) von ARCH.5.1.6 „Blockieren direkter Management-Verbindungen“ (normal-SdT, SOLLTE), den dritten Teil, Sprungserver verwenden, gleichwertig ARCH.2.2.12 „Sprungserver“ mit dem Sicherheitsniveau erhöht und dem Modalverb KANN. Solche Anforderungen „sind optional zu erfüllen“ (300-1 Kap. 3.4.2). Direkte Management-Verbindungen zu blockieren, bleibt also im normalen Niveau gefordert; ob Sie dafür einen Sprungserver einsetzen, begründen Sie aus der Risikobetrachtung.
Die zusätzlichen Anforderungen des Profils sind profileigene Vorgaben. Sie stehen in keinem Mapping, weil der Entwurf nur Anforderungen des Kompendiums verknüpft. Das betrifft unter anderem den Bereitschaftsdienst rund um die Uhr (je nach Personaldecke), das eigene PDV-Netz für den Betriebsdatenserver, die Wiederherstellungszeit von zwei Tagen, die redundanten Internetzugänge und Bedienarbeitsplätze, den Manipulationsschutz der Zapfsäulen, geeichte Zähler mit Alarm, Stichproben im Auditprogramm und die Regeln für Altsysteme. Wenn Sie sie behalten wollen, schreiben Sie sie als ergänzende Anforderungen im Format von Grundschutz++ in Ihr Anforderungspaket (300-1 Kap. 3.4.3). Wie Sie Zuordnungen aus dem Entwurf einzeln prüfen, beschreibt die Seite Mapping IT-Grundschutz 2023 prüfen.
Rechtehinweis: Anforderungstitel aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Zitate aus dem KRITIS-IT-Grundschutz-Profil für Tankstellennetze © Bundesamt für Sicherheit in der Informationstechnik 2026. Beides steht nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten.
Was diese Seite nicht entscheidet
Profil, branchenspezifischer Sicherheitsstandard, Audit und gesetzlicher Nachweis sind vier verschiedene Dinge. Das Profil ist eine Hilfestellung des BSI: Seine Vorgaben sollen laut Kap. 2 „eine nutzbringende Hilfestellung“ bieten, und Prüforganisationen könne es bei der Herleitung einer Prüfgrundlage unterstützen. Eine Aussage, dass es einen branchenspezifischen Sicherheitsstandard ersetzt oder dass seine Anwendung als Nachweis gilt, enthält es nicht. Ob Ihr Netz Pflichten nach dem BSI-Gesetz unterliegt, welche Nachweise Sie erbringen müssen und ob ein Audit dafür genügt, entscheidet diese Seite nicht.
Rechtsbezüge des Profils: Das Profil stützt sich auf § 8a Absatz 1 und 1a BSIG, verweist zur Kontaktstelle auf § 8b BSIG und übernimmt die Definition des Tankstellennetzes aus der BSI-Kritisverordnung von 2016 in der Fassung der ersten Änderung von 2017 (Kap. 2, 3, 6.1, Literatur [4], [5], [9]). Die Verweise auf § 8a und § 8b beziehen sich auf das BSI-Gesetz in der Fassung vor dem 06.12.2025. Die BSI-Kritisverordnung gilt in geänderter Fassung fort; ihre heutige Begriffsbestimmung des Tankstellennetzes nennt neben Tankstellen auch Flugfeldbetankungsanlagen, die das Profil ausklammert (BSI-Kritisverordnung, abgerufen am 02.11.2026). Ob und mit welchen Anlagen Ihr Netz darunter fällt, entscheidet diese Seite nicht.
Für frühere Betreiber Kritischer Infrastrukturen enthält § 39 Absatz 3 des geltenden BSI-Gesetzes eine Übergangsregel, die noch auf den alten § 8a Absatz 3 verweist; den Wortlaut gibt die Seite NIS2 und Grundschutz wieder. Wer darunter fällt und welche Fristen sich daraus ergeben, legt diese Seite nicht aus.
Die übrigen Regelwerke, die das Profil nennt, etwa die 10., 20. und 21. BImSchV, das Wasserhaushaltsgesetz, die TRBS 3151 und die Technischen Regeln Flüssiggas, führt es nach eigenen Worten nur als Hinweis ohne Anspruch auf Vollständigkeit (Kap. 3). Wir haben sie nicht geprüft und legen sie nicht aus. Dasselbe gilt für die Normen zur funktionalen Sicherheit und das NAMUR-Arbeitsblatt, auf die das Profil bei den sicherheitsgerichteten Steuerungen verweist.
Unterstützung beim Übertrag
Wenn Sie ein Sicherheitskonzept nach dem Tankstellenprofil auf Grundschutz++ umstellen oder die Aufteilung zwischen Zentrale, Stationen und Herstellern sauber dokumentieren wollen, unterstützt das Team von Blackfort Technology bei Abgrenzung, Schutzbedarf und Anforderungspaket. Ablauf und Leistungsumfang stehen auf der Seite Beratung zu IT-Grundschutz und Grundschutz++. Zur Informationssicherheit im Energiesektor und bei kritischen Infrastrukturen allgemein finden Sie auf der Firmenseite die Branchenseite Cybersecurity für Energie und KRITIS. Weitere Profile und den allgemeinen Übertragungsweg finden Sie in der Übersicht der IT-Grundschutz-Profile.