
Steckbrief des Profils
| Originaltitel | „IT-Grundschutz-Profil für Handwerkskammern“ |
|---|---|
| Herausgeber und Autorenschaft | Herausgeber Deutscher Handwerkskammertag (DHKT); Autorenschaft „Handwerkskammern in Kooperation mit dem Deutschen Handwerkskammertag (DHKT)“ (Kap. 2). Angestoßen durch eine Kooperation von ZDH und BSI vom Oktober 2017, erarbeitet in drei Workshops von März bis Juni 2018 (Kap. 1) |
| Version und Datum | Version 1.0, „Veröffentlicht am 11.07.2018“, erstellt am 12.05.2018 (Kap. 2). Die Änderungshistorie führt alle drei Einträge als Version 1.0, den ersten vom 16.04.2018 mit dem Namen „BSI“ und der Beschreibung „Anlegen des Templates“. Die BSI-Seite zum Profil nennt das Datum 18.07.2018. |
| Registrierungsnummer | „HWK/2018/1.0“ laut Kap. 2; wer sie vergeben hat, sagt das Dokument nicht |
| Revisionszyklus | Die Aktualität „soll alle zwei Jahre überprüft werden“ (Kap. 2). Eine neuere Fassung haben wir am 02.11.2026 auf der BSI-Seite nicht gefunden. |
| Kompendium-Edition | im Profil nicht genannt; nach unserem Abgleich die Edition 2018 (siehe unten) |
| Methodik | BSI-Standard 200-2, Standard-Absicherung; Risikoanalyse nach BSI-Standard 200-3 (Kap. 4, 9) |
| Umfang | 17 Seiten (PDF, etwa 455 KB), 9 Kapitel, 3 Tabellen |
| Zugänglichkeit | frei abrufbar über die BSI-Seite zum Profil. Das Profil kündigt zusätzlich eine vertrauliche Fassung nur für Handwerkskammern an, mit der Einstufung TLP „amber“ (Kap. 2). Ob sie erschienen ist, konnten wir nicht prüfen. |
| Lizenz und Rechte | Das Dokument enthält keine Lizenzangabe. Wir zitieren deshalb nur kurz und mit Fundstelle und geben den Inhalt sonst in eigenen Worten wieder; Tabellen und Abbildungen des Profils bilden wir nicht nach. |
| Art | IT-Grundschutz-Profil einer Kammerorganisation, herausgegeben vom DHKT und auf einer Seite des BSI bereitgestellt (kein KRITIS-Profil, keine Abschlussarbeit) |
| Fundstelle | BSI-Seite „IT-Grundschutz-Profil für Handwerkskammern“, abgerufen am 02.11.2026 |
Nicht verwechseln: Die Profilliste des BSI führt außerdem ein IT-Grundschutz-Profil für Handwerksbetriebe des Zentralverbands des Deutschen Handwerks, ohne Dokument, und als Arbeitshilfe einen Routenplaner „Cyber-Sicherheit für Handwerksbetriebe“. Beides richtet sich an Betriebe und gehört nicht zum Profil für Handwerkskammern. Der Link zum Routenplaner lieferte beim Abruf am 02.11.2026 den Fehler 404; den Inhalt konnten wir nicht prüfen. Wie das Kammerprofil im Vergleich mit den übrigen Profilen nach Alter und Kompendium-Edition dasteht, zeigt die Seite IT-Grundschutz-Profile finden und weiterverwenden.
Passt das Profil zu Ihrer Kammer?
Das Profil passt, wenn …
- Sie den Prüfungsprozess, also Zulassung, Anmeldung und Prüfung bis zur Akteneinsicht, als ersten Informationsverbund absichern wollen und dafür eine fertige Prozessgliederung suchen;
- Ihre Kammer Web-Auftritt, Datenbanken, E-Mail und Netz für diese Prozesse überwiegend selbst oder über einen Dienstleister mit Vertrag betreibt und Sie Anforderungen für diesen Vertrag zusammenstellen (Kap. 5);
- Sie eine Vorlage für die Schutzbedarfskategorien mit Schadensszenarien und Ausfallzeiten aus Sicht einer Kammer brauchen (Tab. 1 bis 3);
- Sie mit anderen Kammern einen gemeinsamen Ausgangspunkt für Struktur und Begriffe abstimmen wollen.
Das Profil passt nicht oder nur eingeschränkt, wenn …
- Sie die gesamte Kammer absichern wollen, einschließlich der Dienstleistungen für Mitglieder, der Förderung von Betrieben und der Interessenvertretung: Das Profil betrachtet nur den Weg zum Meister (Kap. 3);
- Sie eine Bausteinauswahl für Ihre Kammer suchen: Kapitel 7 listet das ganze Kompendium 2018 ohne Zuordnung zu Objekten; die Modellierung müssen Sie selbst machen;
- Sie mit dem Kompendium 2023 arbeiten: Elf Kennungen der Liste gibt es dort nicht mehr (siehe unten), und Bausteine für Telefonanlage, VoIP, Fax, Cloud-Nutzung oder Terminalserver fehlen in der Liste, weil es sie 2018 noch nicht gab;
- Teile Ihrer Prozesse erhöhten Schutzbedarf haben, etwa die Erstellung von Prüfungsaufgaben vor dem Prüfungstermin: Hinweise dazu verweist das Profil in die vertrauliche Fassung (Kap. 4);
- Werkstätten mit vernetzten Maschinen zur Prüfung gehören: Das Profil listet zwar Bausteine der industriellen IT, sagt aber nicht, worauf sie anzuwenden sind;
- Sie direkt mit Grundschutz++ beginnen: Dann übernehmen Sie die 18 Teilschritte des Prüfungsprozesses und die Ausfallzeiten der Tabellen 1 bis 3; die Bausteinliste aus Kapitel 7 brauchen Sie dafür nicht (siehe unten).
Geltungsbereich: „Der (digitale) Weg zum Meister“
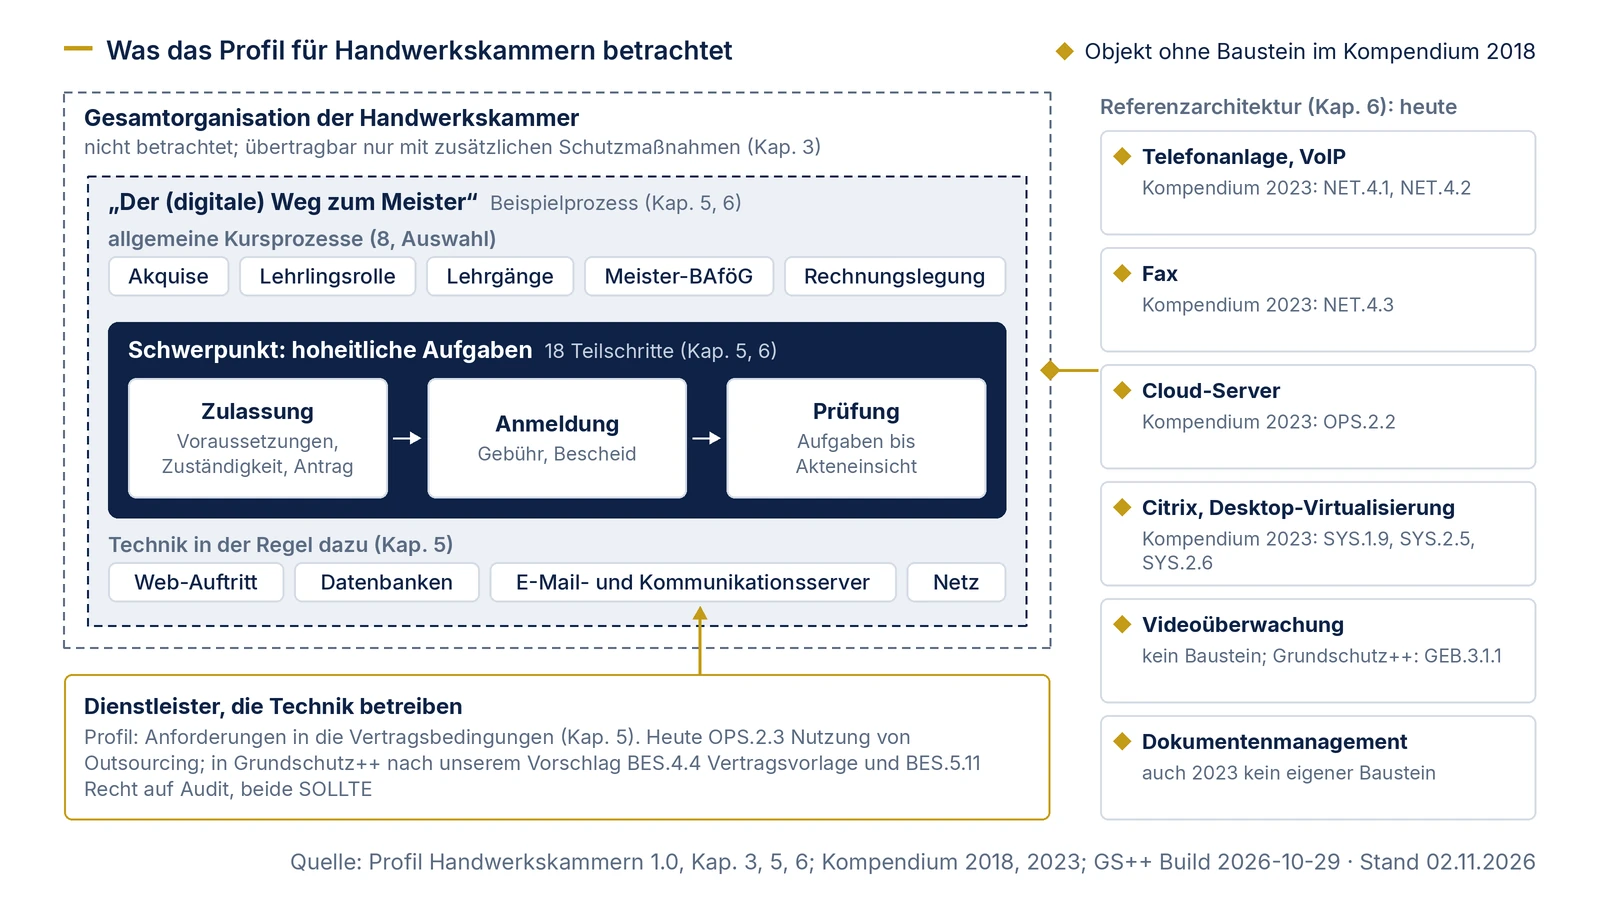
Das Profil geht von der Rolle der Kammern als Körperschaften des öffentlichen Rechts aus. Es nennt als hoheitliche Aufgaben das Führen der Lehrlings- und der Handwerksrolle, die Regelung der Berufsausbildung und das fachliche Prüfungswesen im Kammerbezirk (Kap. 1). Den Informationsverbund leitet es aus einem einzigen Beispielprozess ab, „Der (digitale) Weg zum Meister“ (Kap. 5). In der offenen Fassung betrachtet es „in erster Linie die hoheitlichen Aufgaben“ dieses Wegs mit den Prozessen Zulassung, Anmeldung und Prüfung.
Die Abbildung der Geschäftsprozesse in Kapitel 6 gliedert diese drei Prozesse in 18 Teilschritte, von der Prüfung der Zulassungsvoraussetzungen über Prüfungsgebühr, Prüfungsplanung und Erstellung von Prüfungsaufgaben bis zu Bewertung, Zeugnis, Statistik und Akteneinsicht. Darüber steht, gestrichelt abgesetzt, eine zweite Gruppe allgemeiner Kursprozesse: Akquise, Lehrlingsrolle, Lehrgangsplanung, Lehrgangsmanagement, Anmeldung der Teilnehmenden, Meister-BAföG, Lehrgangsdurchführung und Rechnungslegung.
Auf technischer Ebene gehören nach Kapitel 5 in der Regel der Web-Auftritt, die Datenbanken, E-Mail- und sonstige Kommunikationsserver, die Netzinfrastruktur und weitere für den Prozess wesentliche IT-Systeme dazu. Die Referenzarchitektur in Kapitel 6 zählt 8 Infrastrukturobjekte (vom Gebäude über Serverraum, Werkstätten und den Prüfungsraum für die theoretische Prüfung bis zur Videoüberwachung), 10 Netzobjekte (von Firewall und VoIP bis zur Provider-Standleitung) und 19 IT-Systeme (von Citrix-Anwendungen und Dokumentenmanagement-Server über Telefonanlage und Fax bis zu Cloud-Server und Web-Server).
Ausdrücklich nicht abgedeckt ist die Gesamtorganisation der Kammer. Bestandteile seien übertragbar: „Im Bedarfsfall sind hierfür jedoch zusätzliche Schutzmaßnahmen auszuwählen.“ (Kap. 3) Für Kammern, die Teile ihrer Technik von Dritten betreiben lassen, empfiehlt das Profil, es als Grundlage der Zusammenarbeit zu verwenden und seine Anforderungen in die Vertragsbedingungen aufzunehmen (Kap. 5).
Was das Profil ausmacht und wo es offen bleibt
Grundlage ist die modernisierte Methodik, nicht mehr die alten IT-Grundschutz-Kataloge. Das Profil verweist auf die BSI-Standards 200-2 und 200-3, verwendet Bausteine und Anforderungskennungen wie ISMS.1.A4 und enthält keine Maßnahmenkennungen nach dem Muster „M 2.1“. Eine Edition des Kompendiums nennt es nicht. Wir haben die Bausteinliste aus Kapitel 7 deshalb gegen das Inhaltsverzeichnis der Edition 2018 abgeglichen, der ersten Edition nach der Modernisierung (Stand Februar 2018, 80 Bausteine): Die Liste enthält 79 dieser 80 Bausteine mit ihren damaligen Titeln, etwa „Server unter Unix“ oder „Betriebs- und Steuerungstechnik“. Es fehlt nur DER.3.2, die IS-Revision für Bundesbehörden. Bausteine, die erst später erschienen sind, kommen nicht vor.
Daraus folgt der wichtigste Befund für die Praxis: Kapitel 7 ist keine Auswahl. Das Profil übernimmt das gesamte Kompendium 2018, ordnet die Bausteine keinem Objekt der Referenzarchitektur zu und schließt nichts begründet aus. In der Liste stehen deshalb auch Bausteine, die für eine Kammer nur unter Umständen passen, etwa iOS und Android nebeneinander, Clients unter Windows 8.1 und Unix, Outsourcing für Dienstleister, Informationssicherheit auf Auslandsreisen und fünf Bausteine der industriellen IT bis hin zu Speicherprogrammierbaren Steuerungen, Sensoren und Aktoren. Auf Anforderungsebene aufgeschlüsselt ist nur ISMS.1 Sicherheitsmanagement, und zwar vollständig mit A1 bis A17, einschließlich der beiden Anforderungen für erhöhten Schutzbedarf.
Schutzbedarf: Das Profil legt ein Niveau fest, das der Standard-Absicherung entspricht, und geht für die hoheitlichen Prozesse „grundsätzlich“ von normalem Schutzbedarf aus; eine individuelle Schutzbedarfsfeststellung wird „dringend empfohlen“ (Kap. 4, 9). Angaben zu Teilen mit erhöhtem Schutzbedarf sollen nur im vertraulichen Dokument stehen (Kap. 4). Als mögliche Schäden nennt es Verlust oder Diebstahl von Betriebs-, Lehrlings- und Prüfungsdaten, Reputationsverlust, Schadenersatzforderungen und Bußgelder nach DSGVO (Kap. 9). Die drei Schutzbedarfstabellen setzen tolerierbare Ausfallzeiten von 24 bis 72 Stunden für normal, einer bis 24 Stunden für hoch und unter einer Stunde für sehr hoch an (Tab. 1 bis 3).
Beim Übernehmen fallen sechs Stellen auf, an denen das Profil ungenau ist oder sich widerspricht: Kapitel 7 leitet die Liste mit dem Satz „Die folgenden obligatorischen Prozess-Bausteine sind anzuwenden.“ ein, listet aber auch alle System-Bausteine, und Kapitel 4 bezeichnet dieselben Anforderungen als „Empfehlungen“. Text und Abbildung ordnen die Prozesse unterschiedlich: Kapitel 1 und 9 zählen die Lehrlingsrolle zu den hoheitlichen Aufgaben, die Abbildung führt sie bei den allgemeinen Kursprozessen; die Handwerksrolle nennt Kapitel 9 an erster Stelle, in der Abbildung kommt sie nicht vor. Das Feld „Nicht berücksichtigte Objekte“ in Kapitel 5 nennt das, was betrachtet wird. Die Videoüberwachung steht in der Raumliste (R8), und die Management Summary spricht von „Standardsicherung“, gemeint ist die Standard-Absicherung.
Objekte ohne Baustein: Für mehrere Objekte der Referenzarchitektur gab es 2018 keinen passenden Baustein, darunter Telefonanlage, VoIP und Fax, Cloud-Server, Citrix und Desktop-Virtualisierung, Dokumentenmanagement und Videoüberwachung. Kapitel 8 nennt genau diesen Fall als Anlass für eine zusätzliche Analyse, das Profil führt sie für diese Objekte aber nicht durch. Die Tabelle weiter unten zeigt, was es dafür heute gibt.
Arbeitsmittel: Abgleich der Referenzarchitektur mit Kompendium 2023 und Grundschutz++
Die Tabelle nimmt die Objekte der Referenzarchitektur, bei denen sich zwischen 2018 und heute etwas geändert hat oder für die das Profil keinen Baustein bereithielt. Gehen Sie sie mit Ihrer Strukturaufnahme durch: Gibt es das Objekt bei Ihnen? Wenn ja, zeigt die dritte Spalte den Baustein im Kompendium 2023 und die vierte, wo es in Grundschutz++ landet. Die vierte Spalte nennt Zielobjektkategorien nach BSI-Standard 300-1 Anhang 1 und einzelne Anforderungen aus dem Anwenderkatalog; die Zuordnung ist unser Vorschlag, soweit nicht der Mapping-Entwurf genannt ist.
| Objekt im Profil (Kap. 6, 7) | Stand im Profil 2018 | Kompendium 2023 | Grundschutz++ (unser Vorschlag) |
|---|---|---|---|
| Telefonanlage (S16), VoIP (N3) | kein Baustein; die Schicht NET.4 gab es 2018 nicht | NET.4.1 TK-Anlagen, NET.4.2 VoIP | Kategorie TK-Anwendungen; die Anbindung beim Provider als Externer Netzanschluss, Anhang 1 nennt die VoIP-Anbindung als Beispiel |
| Fax (S17) | kein Baustein | NET.4.3 Faxgeräte und Faxserver | Kategorie Fax(-anwendungen); im Mapping-Entwurf hat NET.4.3 keinen einzigen Eintrag, die Anforderungen suchen Sie im Katalog selbst |
| Cloud-Server (S18) | kein Baustein; unter Betrieb durch Dritte nur Outsourcing und Fernwartung | OPS.2.2 Cloud-Nutzung | Kategorie Cloud-Dienste; die Frage „Welche Cloud-Dienste werden genutzt?“ gehört nach 300-1 Kap. 3.1 zur Outsourcing-Abgrenzung |
| Citrix-Anwendungen (S1), Client-Desktop-Virtualisierung (S11) | nur SYS.1.5 Virtualisierung | zusätzlich SYS.1.9 Terminalserver, SYS.2.5 Client-Virtualisierung, SYS.2.6 Virtual Desktop Infrastructure, alle neu in der Edition 2023 | Kategorien Virtualisierungslösungen und Hostsysteme |
| Dokumentenmanagement-Server (S7) | kein eigener Baustein | kein eigener Baustein; allgemeine Anforderungen in APP.6 Allgemeine Software | Kategorien Anwendungen und Hostsysteme. Prüfen Sie, ob dort Prüfungsakten liegen: Dann hängt der Teilschritt Akteneinsicht daran |
| Videoüberwachung (R8) | als Raum geführt, kein Baustein | kein eigener Baustein | GEB.3.1.1 „Videoüberwachung“ (Sicherheitsniveau erhöht, KANN) für die Zutrittsüberwachung; Kameras und Rekorder als IT-Systeme erfassen |
| Werkstätten (R6) | IND.1 und IND.2.1 bis IND.2.4 gelistet, keinem Objekt zugeordnet | dieselben Kennungen, IND.1 heißt jetzt „Prozessleit- und Automatisierungstechnik“; IND.2.2 und IND.2.3 ohne Eintrag im Mapping-Entwurf | Anhang 1 nennt keine eigene Kategorie für Maschinen und Steuerungen. Der Mapping-Entwurf führt unter anderem IND.2.4.A1 auf ARCH.2.2.5 „OT-Systeme“ (normal-SdT, SOLLTE, Verbindungen zu anderen IT-Systemen einschränken). Sind Maschinen mit dem Kammernetz verbunden, ist das ein Fall für die Risikobetrachtung (300-1 Kap. 2.11) |
| Prüfungsraum für die theoretische Prüfung (R7) | INF.10 Besprechungs-, Veranstaltungs- und Schulungsräume | INF.10, überarbeitet in der Edition 2023 | Kategorie Räume; IT im Raum (Prüfungsrechner, Drucker) gesondert erfassen |
| Provider-Standleitung (N7), Schnittstellen (N10) | kein eigener Baustein | kein eigener Baustein | Kategorie Externe Netzanschlüsse; jede Schnittstelle nach 300-1 Kap. 3.1 „organisatorisch, technisch sowie infrastrukturell“ dokumentieren |
| Dienstleister, die Technik betreiben (Kap. 5) | OPS.2.1 Outsourcing für Kunden; Empfehlung, die Profilanforderungen in den Vertrag zu schreiben | OPS.2.3 Nutzung von Outsourcing (ersetzt OPS.2.1) | Kategorien Outsourcing oder Dienstleistungen; Vertragsinhalte siehe Beispiel 3 unten |
| Mobile Geräte (S10) | SYS.3.2.1 bis SYS.3.2.4 und MDM, ohne Auswahl der Plattform | dieselben Kennungen; SYS.3.2.3 iOS hat im Mapping-Entwurf keinen Eintrag | Kategorie Mobile Endgeräte; nur die Plattformen erfassen, die Sie tatsächlich einsetzen |
| Clients (Kap. 7) | SYS.2.2.2 Windows 8.1, SYS.2.2.3 Windows 10, SYS.2.3 Unix | SYS.2.2.2 entfallen, SYS.2.2.3 heißt „Clients unter Windows“ und behandelt Windows 10 und 11 | Kategorie IT-Systeme; Bestand gegen die heute unterstützten Versionen prüfen |
Wie Sie aus der Liste Ihrer Assets das Anforderungspaket bilden, beschreibt die Seite Modellierung: aus Assets ein Anforderungspaket bilden; wie Sie den Verbund und seine Schnittstellen abgrenzen, die Seite Informationsverbund abgrenzen.
Vom Kompendium 2018 über 2023 nach Grundschutz++
Zwischen dem Kammerprofil und Grundschutz++ liegen zwei Schritte: das Kompendium von 2018, dessen Bausteinliste sich bis 2023 an elf Kennungen geändert hat, und der Wechsel der Methodik von BSI-Standard 200-2 auf 300-1. Eine Grundschutz++-Fassung des Profils haben wir am 02.11.2026 nicht gefunden. Der Übertrag geht deshalb über zwei Stufen: zuerst von der Edition 2018 auf die Edition 2023, weil nur für diese ein Mapping-Entwurf existiert, dann vom Kompendium 2023 nach Grundschutz++.
Der Prozessteil des Profils lässt sich gut weiterverwenden. Grundschutz++ stellt den Schutzbedarf für Geschäftsprozesse fest, für die Kammer also für die Teilschritte des Prüfungsprozesses, und kennt nur normal und hoch (300-1 Kap. 2.6). Für Behörden und Anstalten des öffentlichen Rechts nennt 300-1 die gesetzlichen Aufträge als Quelle für die Geschäftsprozesse (Kap. 2.5). Die 18 hoheitlichen Teilschritte des Profils sind eine brauchbare erste Prozessliste; jeder davon bekommt eine eigene Schutzbedarfsfeststellung. Die Stufen hoch und sehr hoch des Profils fallen in Grundschutz++ zusammen in die Kategorie hoch, und für diese Prozesse ist eine Risikobetrachtung erforderlich (Kap. 2.11). Die Ausfallzeiten aus den Tabellen 1 bis 3 können Sie als Begründung Ihrer Einstufung übernehmen.
Der Bausteinteil ist der schwächere. Vor dem Zählen haben wir jede Kennung aus Kapitel 7 gegen die Edition 2023 geprüft. 68 der 79 Bausteine gibt es dort unter derselben Kennung, teils mit neuem Titel und überarbeitetem Text. Elf Kennungen gibt es nicht mehr:
| Baustein im Profil (Edition 2018) | Edition 2023 | Beleg |
|---|---|---|
| OPS.2.1 Outsourcing für Kunden | OPS.2.3 Nutzung von Outsourcing | Kompendium 2023, „Neues“ |
| OPS.3.1 Outsourcing für Dienstleister | OPS.3.2 Anbieten von Outsourcing | Kompendium 2023, „Neues“ |
| SYS.2.2.2 Clients unter Windows 8.1 | entfallen, ohne Nachfolger | Kompendium 2023, „Neues“ |
| APP.5.1 Allgemeine Groupware | APP.5.3 Allgemeiner E-Mail-Client und -Server | Kompendium 2021, „Neues“ |
| CON.4 Auswahl und Einsatz von Standardsoftware | APP.6 Allgemeine Software | Kompendium 2021, „Neues“ |
| CON.5 Entwicklung und Einsatz von Allgemeinen Anwendungen | APP.7 Entwicklung von Individualsoftware | Kompendium 2021, „Neues“ |
| INF.3 Elektrotechnische Verkabelung, INF.4 IT-Verkabelung | INF.12 Verkabelung | Kompendium 2021, „Neues“ |
| OPS.1.2.3 Informations- und Datenträgeraustausch | CON.9 Informationsaustausch | Kompendium 2020: alte Kennung entfällt, neue erscheint, ohne als neuer Baustein gezählt zu werden (96 = 94 aus 2019 + CON.8, INF.5) |
| OPS.2.4 Fernwartung | OPS.1.2.5 Fernwartung | Kompendium 2020: alte Kennung entfällt, neue erscheint, ohne als neuer Baustein gezählt zu werden (96 = 94 aus 2019 + CON.8, INF.5) |
| SYS.3.4 Mobile Datenträger | SYS.4.5 Wechseldatenträger | Kompendium 2020: alte Kennung entfällt, neue erscheint, ohne als neuer Baustein gezählt zu werden (96 = 94 aus 2019 + CON.8, INF.5) |
Für die drei letzten Zeilen nennt kein Kapitel „Neues“ den Nachfolger ausdrücklich; die Edition 2020 führt die Bausteine aber unter den neuen Kennungen weiter, ohne sie als neu zu zählen. Für die 68 Bausteine mit unveränderter Kennung haben wir den Mapping-Entwurf IT-Grundschutz 2023 → Grundschutz++ ausgezählt. Die Datei steht auf Status „draft“ (Stand 21.07.2026), die Ziele haben wir im Anwenderkatalog Build 2026-10-29 aufgelöst. Das Ergebnis ist ein Entwurf und keine amtliche Zuordnung.
| Messgröße | Wert |
|---|---|
| Anforderungskennungen der 68 Bausteine im Kompendium 2023 | 1.299, davon 249 als entfallen gekennzeichnet, also 1.050 gültige |
| Anforderungen mit mindestens einem Eintrag im Mapping-Entwurf | 334 (rund 32 % der gültigen); keine davon ist entfallen |
| verschiedene Grundschutz++-Anforderungen als Ziel | 303 aus 17 Praktiken; die meisten in DET (73), ARCH (62), KONF (45) und TEST (28) |
| Bausteine ohne einen einzigen Eintrag | 12: ORP.4 Identitäts- und Berechtigungsmanagement, OPS.1.2.4 Telearbeit, CON.2 Datenschutz, CON.3 Datensicherungskonzept, CON.6 Löschen und Vernichten, SYS.1.2.2 Windows Server 2012, SYS.1.3 Server unter Linux und Unix, SYS.3.2.3 iOS (for Enterprise), IND.2.2 Speicherprogrammierbare Steuerung, IND.2.3 Sensoren und Aktoren, INF.7 Büroarbeitsplatz, INF.9 Mobiler Arbeitsplatz |
| Zielverweise, die sich im Katalog nicht auflösen lassen | 11 Verweise, alle auf dieselbe Kennung VRB.1.2; sie ist in den 303 Zielen nicht enthalten |
| zur Orientierung: die 6 belegten Nachfolger aus der ersten Tabelle | 99 Anforderungen, keine entfallen, 22 mit Eintrag, 27 verschiedene Ziele |
| zur Orientierung: die 3 über die Edition 2020 erschlossenen Nachfolger | 51 Anforderungen, davon 11 entfallen, 8 mit Eintrag, 12 verschiedene Ziele |
Ein Eintrag im Mapping heißt nicht, dass die Anforderung vollständig abgedeckt ist; die Beziehungen reichen von gleich bis zu teilweiser Überschneidung. ISMS.1, den einzigen Baustein, den das Profil bis auf Anforderungsebene ausführt, findet man in Grundschutz++ überwiegend in den Methodik-Praktiken wieder: Von 25 Zielen der zugeordneten ISMS.1-Anforderungen liegen 18 in Governance und Compliance, Umsetzung, Verbesserung und Monitoring-Evaluation. Diese Methodik-Anforderungen gelten nach 300-1 Kap. 3.4.1 verpflichtend für jeden Informationsverbund. Drei Stellen haben wir einzeln nachvollzogen:
| Profilstelle | Anforderung Kompendium 2023 | Ziel in Grundschutz++ (Katalog Build 2026-10-29) | Lücke |
|---|---|---|---|
| Kap. 7: ISMS.1.A4 „Benennung eines Informationssicherheitsbeauftragten [Institutionsleitung]“ | ISMS.1.A4 (Basis, MUSS): ISB benennen, mit Ressourcen ausstatten, direktes Berichtsrecht an die Leitung, frühe Beteiligung an Projekten | Mapping: Teilanforderung 1 gleich (equal-to) mit GC.9.1.1.1 „Informationssicherheitsbeauftragter“, normal-SdT, MUSS; in der Mapping-Datei noch unter der älteren Kennung GC.8.1.1.1 | Für die übrigen Teilanforderungen kein Eintrag. Eigene Suche: GC.9.1.1.1.1 „Ressourcen für den Informationssicherheitsbeauftragten“ und GC.9.1.1.1.2 „Vorspracherecht“, beide MUSS. Neu in Grundschutz++: Die Zuständigkeit liegt bei einer Person, die unmittelbar der Institutionsleitung unterstellt ist |
| Kap. 7: ISMS.1.A17 „Abschließen von Versicherungen (A)“, unter erhöhtem Schutzbedarf | ISMS.1.A17 (hoch, SOLLTE): prüfen, ob Restrisiken versicherbar sind, Versicherungen regelmäßig überprüfen | Mapping: kein Eintrag. Eigene Volltextsuche im Katalog nach „Versicherung“: kein Treffer | Eine eigene Anforderung gibt es nicht. In Grundschutz++ ist die Versicherung ein Fall der Risikobehandlungsoption Risikotransfer (300-1 Anhang 3, Mindestkriterium 23); wenn Sie die Prüfung beibehalten wollen, als ergänzende Anforderung führen (Kap. 3.4.3) |
| Kap. 5: Anforderungen des Profils „sollten in den Vertragsbedingungen enthalten sein“; Kap. 7: OPS.2.1 | OPS.2.3.A4 „Grundanforderungen an Verträge mit Anbietenden von Outsourcing“ (Basis, MUSS): Informationssicherheit, Zustimmungsvorbehalt bei Weiterverlagerungen, Recht auf Prüfung, Revision und Audit | Mapping: kein Eintrag; von 24 Anforderungen in OPS.2.3 haben nur 2 einen. Eigene Suche: BES.4.4 „Vertragsvorlage für Outsourcing“ und BES.5.11 „Recht auf Audit“ (beide normal-SdT, SOLLTE), BES.5.6.2 „Autorisierung von Unterauftragnehmern“ (erhöht, KANN) | Die Zuordnung ist unsere. Das Modalverb sinkt von MUSS auf SOLLTE, der Zustimmungsvorbehalt bei Weiterverlagerung wird optional. Die Empfehlung des Profils, die eigenen Anforderungen in den Vertrag zu schreiben, steht in keinem Katalog; als ergänzende Anforderung festhalten |
Profileigene Vorgaben hat das Profil wenige: die Gliederung des Prüfungsprozesses, die Schutzbedarfstabellen mit Ausfallzeiten, die Annahme normalen Schutzbedarfs für die hoheitlichen Prozesse und die Empfehlung zu Dienstleisterverträgen. Der Mapping-Entwurf verknüpft nur Anforderungen des Kompendiums und erfasst sie deshalb nicht: Prozessgliederung und Ausfallzeiten übernehmen Sie in die Schutzbedarfsfeststellung, die Vertragsempfehlung als ergänzende Anforderung. Wie Sie etwa die Zuordnung von ISMS.1.A4 selbst im Entwurf nachschlagen, zeigt die Seite Mapping IT-Grundschutz 2023 prüfen; die Vertragsseite der Dienstleistersteuerung behandelt die Seite Praxis: Beschaffung und Dienstleister.
Rechtehinweis: Kurze Zitate aus dem IT-Grundschutz-Profil für Handwerkskammern, Version 1.0 vom 11.07.2018, Herausgeber Deutscher Handwerkskammertag (DHKT), Autorenschaft Handwerkskammern in Kooperation mit dem DHKT. Das Dokument enthält keinen Lizenz- oder Rechtehinweis; wir zitieren es deshalb nur kurz und mit Fundstelle. Das BSI stellt das Dokument auf seiner Seite bereit. Quelle: BSI-Seite zum Profil. Kurze Zitate aus BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Seite zu Grundschutz++. Anforderungs- und Bausteintitel aus dem IT-Grundschutz-Kompendium: Edition 2023 © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik; Edition 2021 © 2021 Reguvis Fachmedien GmbH und © 2021 Bundesamt für Sicherheit in der Informationstechnik; Edition 2018 © 2018 Bundesanzeiger Verlag GmbH und © 2018 Bundesamt für Sicherheit in der Informationstechnik; Quelle: BSI-Seiten zu den Editionen 2018, 2021 und 2023. Diese Texte stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten.
Was diese Seite nicht entscheidet
Welche Rechtsvorschriften die Aufgaben einer Handwerkskammer regeln und welche Anforderungen an Informationssicherheit sich daraus ergeben, legen wir nicht aus. Das gilt auch für die Frage, ob das BSI-Gesetz in seiner heutigen Fassung, Landesrecht oder Vorgaben einer Aufsicht für Ihre Kammer gelten. Das Profil selbst nennt als Rechtsbezug nur Bußgelder nach der DSGVO (Kap. 9); den Datenschutz behandeln wir hier nicht.
Das Profil sagt in Kapitel 4, die Standard-Absicherung sei zur ISO 27001 kompatibel. Ob und wie eine Kammer eine Zertifizierung anstrebt, entscheidet diese Seite nicht. Die Umsetzung des Profils ist weder ein Nachweis gegenüber einer Behörde noch eine Zertifizierung. Dass das BSI das Profil bereitstellt und an seiner Entstehung mitgewirkt hat, macht es nicht zu einer Vorgabe für Ihre Kammer.
Die vertrauliche Fassung des Profils und das Profil für Handwerksbetriebe haben wir nicht gesehen. Aussagen über deren Inhalt treffen wir nicht.
Unterstützung beim Übertrag
Wenn Sie ein Sicherheitskonzept nach dem Kammerprofil auf das Kompendium 2023 oder auf Grundschutz++ umstellen oder es auf weitere Bereiche der Kammer ausdehnen wollen, unterstützt das Team von Blackfort Technology bei Prozessliste, Schutzbedarf, Modellierung und Anforderungspaket. Wie die Umstellung eines Kammerkonzepts mit uns abläuft, steht auf der Seite Beratung zu IT-Grundschutz und Grundschutz++. Den Eintrag für Handwerksbetriebe und die übrigen Profile mit Herausgeber und Stand führt die Übersicht der IT-Grundschutz-Profile.