
Steckbrief des Profils
| Originaltitel | „IT-Grundschutz-Profil für Papierfabriken“ |
|---|---|
| Herausgeber | Verband Deutscher Papierfabriken e. V. (VDP), englisch German Pulp and Paper Association (Kap. 3). Erarbeitet in einer Workshop-Reihe des VDP, Moderation beim BSI; 15 Autorinnen und Autoren aus elf Unternehmen der Papierindustrie und dem VDP (Kap. 1, 6). |
| Herausgeber heute | Den VDP gibt es unter diesem Namen nicht mehr. Nach einer Firmenmeldung des Verbands vom 29.07.2021, veröffentlicht im Branchenportal paper-world.com, heißt er „DIE PAPIERINDUSTRIE e. V.“; laut Lobbyregister des Bundestags (historische Fassung des Eintrags vom 18.08.2025; die aktuelle Fassung enthält den Satz nicht mehr) ist der Verband aus dem Zusammenschluss des VDP mit der Vereinigung der Arbeitgeberverbände der Deutschen Papierindustrie (VAP) entstanden. Ob der neue Verband das Profil fortführt, haben wir nicht gefunden. |
| Version und Datum | Version 1.0. Die Änderungshistorie nennt drei Schritte: Working Draft des BSI am 23.04.2019, Zusammenfassung der Workshop-Ergebnisse am 05.06.2019, Finalisierung durch den VDP am 01.07.2019. Kapitel 3 nennt dagegen „Veröffentlicht am 04.07.2019, Version 1.0, finalisiert im Juni 2019“. Die BSI-Seite zum Profil nennt das Datum 04.07.2019. |
| Revisionszyklus | „alle zwei Jahre“ (Kap. 3); eine neuere Fassung als 1.0 haben wir am 02.11.2026 auf der BSI-Seite nicht gefunden |
| Kompendium-Edition | im Dokument nicht genannt. Aus den Bausteinen erschlossen: Edition 2019. Alle 75 verwendeten Kennungen und ihre Titel stehen in dieser Edition, acht davon sind dort neu (unter anderem IND.2.7, NET.4.1 und OPS.2.2), und drei (OPS.2.4, OPS.1.2.3, SYS.3.4) gibt es ab der Edition 2020 nicht mehr. |
| Methodik | BSI-Standard 200-2, Basis-Absicherung; für den Teilprozess Energieversorgung zusätzlich Standard-Anforderungen (Kap. 7.2, 8.3, 11.1) |
| Registrierung | keine Nummer; das Feld nennt eine Vergabe „nach erfolgreichem Durchlaufen des Registrierungsverfahrens“ (Kap. 3) |
| Umfang | 25 Seiten (PDF, etwa 1 MB), 14 Kapitel, drei Landkarten als Anhang |
| Zugänglichkeit | frei abrufbar über die BSI-Seite zum Profil; laut Kap. 3 „offen zugänglich“ |
| Lizenz und Rechte | keine Lizenz. Das Urheberrecht liegt laut Kap. 5 bei den Teilnehmenden der Workshop-Reihe; „Eine Weitergabe an Dritte ist ausdrücklich erwünscht.“ Wir zitieren nur kurz und mit Fundstelle; Landkarten und Netzplan bilden wir nicht nach. |
| Art | vom BSI veröffentlichtes IT-Grundschutz-Profil eines Branchenverbands (kein KRITIS-Profil, keine Abschlussarbeit) |
| Fundstelle | BSI-Seite „IT-Grundschutz-Profil für Papierfabriken“, abgerufen am 02.11.2026 |
Alle Profile im Vergleich, mit Herausgeber, Stand und Kompendium-Edition, stehen auf der Seite IT-Grundschutz-Profile finden und weiterverwenden.
Geltungsbereich und Muster-Papierfabrik
Das Profil versteht sich als Schablone: „Ein IT-Grundschutz-Profil ist ein Muster-Sicherheitskonzept, das als Schablone für Institutionen mit vergleichbaren Rahmenbedingungen dient“ (Kap. 2). Es richtet sich an Geschäftsleitung, IT-Administration und Qualitätsmanagement einer Papierfabrik (Kap. 7.1) und deckt bewusst nur drei Geschäftsprozesse ab: Order-to-Cash mit Vertrieb und Auftragsabwicklung, Finanzen und Controlling sowie Planung; Produktion mit Rohstoffversorgung, Energieversorgung, Entsorgung, Instandhaltung und Wartung, MES und Prozessleitsystem sowie Qualitätsleitsystem; Logistik mit automatisiertem Lager, Versand und Transport (Kap. 10.1.1). Die Landkarte der Logistik ergänzt Disposition und Zollanmeldung über das Verfahren Atlas (Anhang 3).
Alle anderen Prozesse einer Papierfabrik sind ausgeschlossen. Die Autoren halten die drei Prozesse für „ausreichend repräsentativ für alle nicht berücksichtigten Geschäftsprozesse“ (Kap. 9.2), sagen aber auch: Um den Handlungsbedarf für den gesamten Betrieb zu ermitteln, müssten die übrigen Prozesse nach derselben Vorgehensweise aufgenommen werden (Kap. 7.2). Verweise auf andere Profile gibt es nicht (Kap. 9.3).
Die Referenzarchitektur nennt 23 Anwendungen vom SAP-ERP über EDI, Banking-Software, Office 365 und Zoll-Applikation bis zu Produktionsplanung, MES, Qualitäts- und Prozessleitsystem, Umwelt- und Energiemanagementsystemen, Lagerverwaltung und Yard-Management mit LKW-Selbstbedienung und Waage (Kap. 10.1.2). Bei den IT-Systemen stehen neben Servern, Clients und Mobilgeräten auch Kiosk-Systeme, IP-Kameras, Sensoren, SPS, EWS, HMI und „Maschine“ (Kap. 10.1.3). Das Wort Papiermaschine kommt im Profil nicht vor; die Produktionstechnik erscheint nur in diesen allgemeinen Objektarten. Zu den Räumen zählen ein ausgelagertes Rechenzentrum, Technikraum, Netzverteilschrank oder -raum, das Werksgelände mit Yard, Home-Office und mobiles Arbeiten (Kap. 10.1.5).
Der Netzplan der „Muster-Papierfabrik“ (Kap. 10.3) zeigt Verwaltung mit Serverraum, Produktion mit Produktionssteuerung, Logistik mit Lager und Werksgelände sowie ein „Kraftwerk“ mit eigener Steuerung. Eine Firewall ist nur am Übergang zum mobilen Arbeiten eingezeichnet; Produktion, Kraftwerk und Logistik hängen über Switches am Serverraum. Einen Zugang für die Fernwartung zeigt der Netzplan nicht. Weicht Ihre Fabrik von der Referenzarchitektur ab, sind zusätzliche oder fehlende Zielobjekte zu dokumentieren und passenden Bausteinen zuzuordnen (Kap. 10.2).
Produktion und Fernwartung: wie das Profil sie schneidet
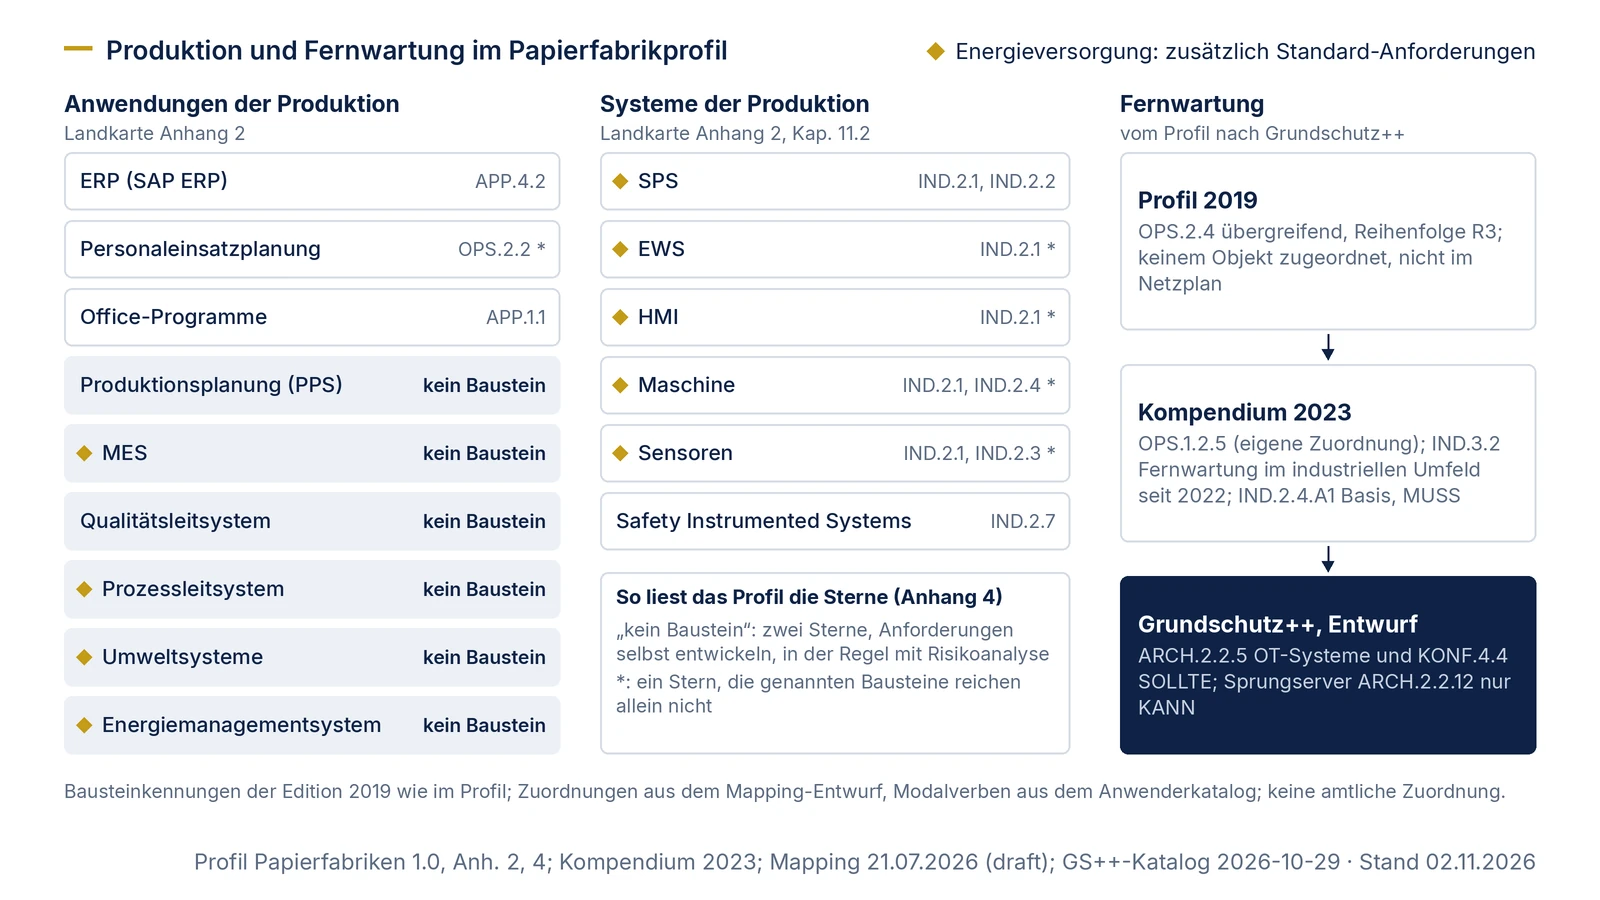
Die Landkarten im Anhang sind das eigentliche Arbeitsmittel des Profils. Sie ordnen je Geschäftsprozess Anwendungen, IT-Systeme und Räume den Bausteinen zu und markieren mit Sternen, wo die Bausteine nicht genügen: ein Stern heißt, die Bausteine sind „allein nicht ausreichend“, zwei Sterne, dass „im IT-Grundschutz-Kompendium dazu kein Baustein“ vorliegt und Anforderungen individuell zu entwickeln sind, in der Regel mit Risikoanalyse (Anhang 4). Ausrufezeichen kennzeichnen Objekte mit hoher Priorität.
In der Landkarte der Produktion (Anhang 2) haben sechs von neun Anwendungen zwei Sterne: Produktionsplanung, MES, Qualitätsleitsystem, Prozessleitsystem, Umweltsysteme und Energiemanagementsystem, dazu die Schnittstelle zwischen MES und ERP. Einen Baustein haben nur ERP und Office, die cloudbasierte Personaleinsatzplanung dazu OPS.2.2 mit einem Stern. Bei den Systemen ist es umgekehrt: SPS, EWS, HMI, Maschine, Sensoren und Safety Instrumented Systems bekommen die Industrie-Bausteine IND.2.1, IND.2.2, IND.2.3, IND.2.4 und IND.2.7, EWS, HMI, Maschine und Sensoren aber mit einem Stern. Der übergreifende Baustein IND.1 steht mit Priorität R2 in Kapitel 11.2. Das Profil benennt damit offen, dass es im Kompendium 2019 für die Anwendungen der Leittechnik, also MES, Prozessleit- und Qualitätsleitsystem, keinen Baustein gab.
Fernwartung modelliert das Profil nur als übergreifenden Baustein OPS.2.4 mit der Reihenfolge R3, also zur Bearbeitung „erst nach den anderen Bausteinen“ (Kap. 11.2). Keine Landkarte ordnet ihn einem Objekt zu, und der Netzplan zeigt keinen Fernwartungsweg. Was es heute dazu gibt, hat das Profil nicht kennen können: Seit der Edition 2022 enthält das Kompendium den Baustein IND.3.2 „Fernwartung im industriellen Umfeld“; er beschreibt unter anderem Anlagenteile, die Hersteller als geschlossene Einheit liefern und mit eigenen Fernwartungszugängen ausstatten (IND.3.2 Kap. 1.1). Schon in IND.2.4 Maschine verlangt eine Basis-Anforderung eine zentrale Richtlinie für die Fernwartung durch Maschinen- und Anlagenbauer (IND.2.4.A1). Für die Praxis heißt das: Die Fernwartung Ihrer Produktionsanlagen ist nach dem Profil der am schwächsten modellierte Teil, obwohl das Profil selbst empfiehlt, die Anforderungen an Dienstleister in die Verträge zu schreiben: „Die hier formulierten Anforderungen sollten in den Vertragsbedingungen enthalten sein“ (Kap. 7.2).
Für den Teilprozess Energieversorgung empfiehlt das Profil zusätzlich die Standard-Anforderungen (Kap. 8.3, Anhang 4). In der Landkarte sind die zugehörigen Objekte unterstrichen: MES, Prozessleitsystem, Umwelt- und Energiemanagementsystem, Windows-Server und -Clients, Netze, SPS, EWS, HMI, Maschine, Sensoren sowie Smartphones und Tablets. Der Netzplan zeigt dafür das Segment „Kraftwerk“. Im Text heißt der Teilprozess nur Energieversorgung; ob eine eigene Erzeugungsanlage gemeint ist, sagt das Profil nicht.
Passt das Profil zu Ihrer Papierfabrik?
Das Profil passt, wenn …
- Sie in einem Werk mit eigener Verwaltung, Produktion und Logistik erstmals strukturiert in die Informationssicherheit einsteigen und eine Bausteinauswahl als Startpunkt suchen;
- Ihre Systeme denen der Muster-Papierfabrik ähneln: SAP-ERP, eigene Server im Werk, ausgelagertes Rechenzentrum, MES und Prozessleitsystem in der Produktion, automatisiertes Lager und Yard-Management;
- Sie der Geschäftsleitung zeigen wollen, wo im Werk Bausteine fehlen; dafür sind die Landkarten mit ihren Sternen gemacht;
- Sie Anforderungen an IT-Dienstleister zusammenstellen wollen: Das Profil empfiehlt selbst, es dafür als Grundlage zu verwenden (Kap. 7.2).
Das Profil passt nicht oder nur eingeschränkt, wenn …
- Sie ein Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz oder ein Sicherheitskonzept für die ganze Fabrik brauchen: Das Profil bleibt bei der Basis-Absicherung für drei Prozesse (Kap. 7.2, 8.4);
- die Leittechnik, nicht die Verwaltungs-IT, Ihr Schwerpunkt ist: Für MES, Prozessleit- und Qualitätsleitsystem liefert das Profil nur die Feststellung, dass ein Baustein fehlt (Anhang 2);
- Hersteller oder Integratoren Ihre Anlagen per Fernwartung betreuen: Diese Zugänge kommen in Referenzarchitektur und Netzplan nicht vor (Kap. 10, 11.2);
- Ihre Produktion oder Ihre Energieversorgung einen hohen Schutzbedarf hat: Das Profil geht durchgehend von normalem Schutzbedarf aus (Kap. 13);
- mehrere Werke eine zentrale IT oder Konzerndienste teilen: Das Profil kennt nur einen Standort und regelt keine Zuständigkeiten zwischen Werk und Zentrale;
- Sie direkt mit Grundschutz++ beginnen: Dann nutzen Sie das Profil als Liste typischer Objekte und offener Stellen; Schutzbedarf und Anforderungsauswahl setzen Sie neu auf (siehe unten).
Arbeitsmittel: Prüfliste für die offenen Objekte der Muster-Papierfabrik
Die Prüfliste fasst die Objekte zusammen, die das Profil mit einem oder zwei Sternen markiert, uneinheitlich behandelt oder gar nicht abbildet. Gehen Sie sie mit IT-Leitung, Produktions- oder Leittechnik und Einkauf durch. Jede Zeile, die auf Ihre Fabrik zutrifft, ist ein Asset oder eine Schnittstelle, die Sie dokumentieren (Profil Kap. 10.2), und in den meisten Fällen ein Kandidat für die Risikobetrachtung. Die rechte Spalte zeigt, wo das Ergebnis in Grundschutz++ landet: als Asset einer Zielobjektkategorie nach BSI-Standard 300-1 Anhang 1, als Schnittstelle nach Kap. 3.1 oder als ergänzende Anforderung nach Kap. 3.4.3.
| Nr. | Objekt (Landkarte) | Was das Profil dazu sagt | Prüffrage für Ihre Fabrik | In Grundschutz++ (unser Vorschlag) |
|---|---|---|---|---|
| 1 | Produktionsplanung (PPS), Prozessleitsystem, MES, Qualitätsleitsystem (Produktion) | zwei Sterne, kein Baustein; Prozessleitsystem und MES mit hoher Priorität und Teil der Energieversorgung | Auf welchen Systemen laufen sie, wer betreibt sie, in welchem Netzsegment stehen sie? | Assets der Kategorie Anwendungen; deren Definition schließt die Steuerung und Überwachung technischer Anlagen ein (Anhang 1). Schutzbedarf der Produktion begründen, bei hohem Schutzbedarf Risikobetrachtung |
| 2 | Fernwartung von Maschinen und Anlagen | nur OPS.2.4 übergreifend, R3; kein Objekt, nicht im Netzplan | Welche Hersteller oder Integratoren greifen von außen zu, über welchen Weg, mit welchem Vertrag? | jeden Zugang als Schnittstelle nach außen dokumentieren; Dienstleistung als Asset der Kategorie Dienstleistungen; Anforderungen ARCH.2.2.5 und KONF.4.4 prüfen, Sprungserver über die Risikobetrachtung entscheiden |
| 3 | Maschine, Sensoren, EWS, HMI (Produktion) | IND.2.1, bei der Maschine zusätzlich IND.2.4, bei den Sensoren IND.2.3; alle vier mit einem Stern: Bausteine allein nicht ausreichend | Welche Steuerungs- und Bedienrechner gehören zu welcher Anlage, welche Firmware- und Betriebssystemstände laufen? | Inventar der Systeme pflegen; Ergänzungen als eigene Anforderungen formulieren |
| 4 | SPS (Produktion) | IND.2.1 und IND.2.2, ohne Stern | Werden Steuerungsprogramme vor jeder Änderung gesichert und Änderungen dokumentiert? | IND.2.2 hat im Mapping-Entwurf keinen Eintrag; Sicherung und Dokumentation als ergänzende Anforderung festhalten (Beispiel 3 unten) |
| 5 | Safety Instrumented Systems (Produktion) | IND.2.7 in Landkarte und Bausteinliste, nicht in der Liste der IT-Systeme | Gibt es Sicherheitssteuerungen, und wer ist für sie zuständig? | in die Strukturanalyse aufnehmen; die funktionale Sicherheit selbst bewertet Grundschutz++ nicht |
| 6 | Umweltsysteme, Energiemanagementsystem, Segment „Kraftwerk“ | zwei Sterne; Energieversorgung mit Standard-Anforderungen; Kraftwerk nur im Netzplan | Betreiben Sie eine eigene Energieerzeugung, und ist ihre Steuerung vom übrigen Netz getrennt? | eigenen Geschäftsprozess Energieversorgung mit eigener Schutzbedarfsfeststellung führen (300-1 Kap. 2.5, 2.6) |
| 7 | Schnittstellen MES-ERP, EDI, Banken, Speditions-Marktplatz | zwei Sterne | Welche Daten fließen wohin, über welchen Dienst, mit welcher Authentisierung? | Schnittstellen nach Kap. 3.1 dokumentieren; externe Gegenstellen als Externe Netzanschlüsse oder Dienstleistungen |
| 8 | Zoll-Applikation (Atlas), E-Commerce, CRM, Banking, DMS, Reporting | zwei Sterne, DMS-Archivierung in der Logistik ein Stern | Welche dieser Anwendungen betreiben Sie selbst, welche beziehen Sie als Dienst? | Assets der Kategorien Anwendungen, Webanwendungen oder Cloud-Dienste |
| 9 | Yard-Management mit LKW-Selbstbedienung und Waage, Kiosk-Systeme, IP-Kameras, Werksgelände (Logistik) | zwei Sterne, IP-Kameras mit SYS.4.4 und einem Stern; Selbstbedienungsterminal im Netzplan am Lager-Switch | Können Fahrer fremder Speditionen Geräte bedienen, die im selben Netz hängen wie Lager und Produktion, und hängen die Kameras im selben Netz? | Terminals als IT-Systeme, Werksgelände als Standort; Trennung der Segmente festlegen |
| 10 | Office 365, Personaleinsatzplanung (Cloud), Rechenzentrum (Outsourcing) | OPS.2.2 mit einem Stern; Rechenzentrum mit OPS.2.1 | Welche Verträge regeln Sicherheit und Datensicherung beim Anbieter? | Assets der Kategorien Cloud-Dienste und Outsourcing; OPS.2.1 gibt es nicht mehr, im Kompendium 2023 ersetzt durch OPS.2.3 |
| 11 | Technikraum und Schaltschrank | ohne Baustein, mal ein, mal zwei Sterne | Wo stehen Netzverteiler und Steuerungsschränke, wer hat Zugang? | Asset der Kategorie Räume für technische Infrastruktur; im Kompendium gibt es dafür seit 2020 INF.5 |
| 12 | Terminal-Server, Linux-Server, Home-Office | Server mit einem Stern; INF.8 nur in der Landkarte der Produktion | Welche Serverrollen und Heimarbeitsplätze gibt es tatsächlich? | Hostsysteme, Mobile Endgeräte und Standorte zuordnen; im Kompendium 2023 gibt es SYS.1.9 Terminalserver |
Die Zuordnungen zu Zielobjektkategorien sind unser Vorschlag; maßgeblich sind die Definitionen in Anhang 1 von 300-1. Wie Assets den Kategorien zugeordnet werden, beschreibt die Seite Modellierung: vom Asset zum Anforderungspaket, das Verfahren für die Risikobetrachtung die Seite Risikoanalyse durchführen. Für Sicherheitssteuerungen (Zeile 5) und Fernzugriffe über einen Sprungserver (Zeile 2) geht das Chemieprofil deutlich weiter; Zonenmodell und Verantwortungsmatrix dazu zeigt die Seite Das IT-Grundschutz-Profil für die chemische Industrie.
Was das Profil sonst besonders macht
Basis-Absicherung als Einstieg: Das Profil setzt bewusst keinen Fokus auf den Schutzbedarf, weil die Basis-Absicherung „eine grundlegende Absicherung in der Breite und nicht Tiefe“ sei (Kap. 8.2). Es geht für alle drei Prozesse von normalem Schutzbedarf aus, empfiehlt aber dringend eine eigene Schutzbedarfsfeststellung (Kap. 13). Die Tabellen zu den drei Kategorien bleiben allgemein, mit tolerierbaren Ausfallzeiten von 24 bis 72 Stunden bei normal, einer bis 24 Stunden bei hoch und unter einer Stunde bei sehr hoch; Beispiele aus der Papierfabrik enthalten sie nicht (Tab. 1 bis 3). ISO-27001-Kompatibilität sieht es erst bei durchgängiger Standard-Absicherung (Kap. 8.4).
Reihenfolge für die Leitung: Die Landkarten sollen zugleich Entscheidungsgrundlage für die Unternehmensleitung und „Umsetzungs-Fahrplan“ für IT-Fachleute sein (Kap. 11.1). Die übergreifenden Bausteine haben Reihenfolgen von R1 bis R3; vorrangig (R1) sind Sicherheitsmanagement, Organisation, Personal, Schulung, Identitäts- und Berechtigungsmanagement, Datensicherung, Löschen, Administration, Patches, Schadprogrammschutz, Protokollierung und Software-Freigaben (Kap. 11.2).
Unstimmigkeiten, auf die Sie beim Übernehmen achten sollten: INF.8 Häuslicher Arbeitsplatz steht in der Landkarte der Produktion beim Home-Office, fehlt aber in der Bausteinliste von Kapitel 11.3. Safety Instrumented Systems stehen mit IND.2.7 in Landkarte und Bausteinliste, nicht aber in der Liste der IT-Systeme in Kapitel 10.1.3. Technikraum und Schaltschrank haben in der Landkarte Order-to-Cash einen Stern, in Produktion und Logistik zwei Sterne. Das Datum der Finalisierung lautet in der Änderungshistorie 01.07.2019, in Kapitel 3 „Juni 2019“.
Weg nach Grundschutz++: von der Basis-Absicherung 2019 zu normal-SdT
Das Papierfabrikprofil ist zwei Schritte von Grundschutz++ entfernt: Es nutzt Bausteine der Edition 2019, von denen neun im Kompendium 2023 nicht mehr unter ihrer Kennung stehen, und es bleibt bei der Basis-Absicherung, die BSI-Standard 300-1 nicht mehr kennt. Eine Fassung für das Kompendium 2023 oder für Grundschutz++ haben wir bis zum 02.11.2026 nicht gefunden.
Erstens das Niveau. Das Profil verlangt als Minimum die Basis-Anforderungen, Standard-Anforderungen nur für die Energieversorgung. BSI-Standard 300-1 kennt keine Basis-Absicherung. Er gibt zwei Schutzbedarfskategorien vor, normal und hoch, und hält fest: „Im Ergebnis muss, für ein zertifizierbares ISMS, in der niedrigsten Kategorie stets der Stand der Technik eingehalten werden“ (Kap. 2.6). Für normalen Schutzbedarf gilt das Sicherheitsniveau normal-SdT des Anwenderkatalogs (Kap. 3.4.2). Wer nur die Basis-Anforderungen des Profils umgesetzt hat, findet im Katalog also deutlich mehr Anforderungen, die für die Produktion gelten.
Zweitens die Kennungen. Das Profil nennt 74 Bausteine in Kapitel 11 und einen weiteren, INF.8, nur in einer Landkarte. Neun der 74 gibt es im Kompendium 2023 nicht mehr unter ihrer Kennung. Für sechs nennt das Kompendium einen Nachfolger: CON.4 wurde APP.6 Allgemeine Software, CON.5 wurde APP.7 Entwicklung von Individualsoftware, APP.5.1 wurde APP.5.3 Allgemeiner E-Mail-Client und -Server, INF.3 und INF.4 gingen in INF.12 Verkabelung auf (Kompendium 2021, Tabelle der umbenannten und verschobenen Bausteine), und OPS.2.1 wurde durch OPS.2.3 Nutzung von Outsourcing ersetzt (Kompendium 2023, Kapitel „Neues“). Für OPS.2.4 Fernwartung, OPS.1.2.3 Informations- und Datenträgeraustausch und SYS.3.4 Mobile Datenträger haben wir keinen ausdrücklich genannten Nachfolger gefunden; nach Titel und Gegenstand ordnen wir OPS.1.2.5 Fernwartung, CON.9 Informationsaustausch und SYS.4.5 Wechseldatenträger zu und zählen sie getrennt. Mehrere Bausteine heißen heute anders, IND.1 etwa seit 2021 „Prozessleit- und Automatisierungstechnik“ statt „Betriebs- und Steuerungstechnik“.
Drittens die Bausteine selbst. Für die 66 Bausteine, die es 2023 unter gleicher Kennung gibt, haben wir den Mapping-Entwurf IT-Grundschutz 2023 → Grundschutz++ ausgezählt. Die Datei steht auf Status „draft“ (Stand 21.07.2026), die Ziele haben wir im Anwenderkatalog Build 2026-10-29 aufgelöst. Das Ergebnis ist ein Entwurf und keine amtliche Zuordnung.
| Messgröße | Wert |
|---|---|
| Anforderungskennungen der 66 Bausteine im Kompendium 2023 | 1.247, davon 224 als entfallen gekennzeichnet, also 1.023 gültige |
| Anforderungen mit mindestens einem Eintrag im Mapping-Entwurf | 321 (rund 31 % der gültigen) |
| verschiedene Grundschutz++-Anforderungen als Ziel | 285 aus 17 Praktiken; die meisten in DET (72), ARCH (62), KONF (36) und TEST (28) |
| Bausteine ohne einen einzigen Eintrag | 13: ORP.4, CON.2, CON.3, CON.6, OPS.1.2.4, SYS.1.2.2, SYS.1.3, SYS.3.2.3, IND.2.2 Speicherprogrammierbare Steuerung, IND.2.3 Sensoren und Aktoren, NET.4.3, INF.7, INF.9 |
| davon die sechs Industrie-Bausteine (IND.1, IND.2.1, IND.2.2, IND.2.3, IND.2.4, IND.2.7) | 64 Kennungen, 9 entfallen, 21 mit Eintrag, 46 verschiedene Ziele |
| Nachfolger laut Kompendium (APP.6, APP.7, APP.5.3, INF.12, OPS.2.3) | 78 Kennungen, keine entfallen, 21 mit Eintrag |
| Nachfolger nach unserer Zuordnung (OPS.1.2.5, CON.9, SYS.4.5) | 51 Kennungen, 11 entfallen, 8 mit Eintrag |
| nicht im Profil, für die Fernwartung in der Produktion naheliegend: IND.3.2 | 14 Kennungen, 5 mit Eintrag |
| Zielverweise, die sich im Katalog nicht auflösen lassen | 11, alle auf dieselbe Kennung VRB.1.2 |
Ein Eintrag im Mapping heißt nicht, dass die Anforderung vollständig abgedeckt ist; die Beziehungen reichen von gleichwertig bis zu teilweiser Überschneidung. Drei Anforderungen aus dem Produktionsteil haben wir einzeln nachvollzogen:
| Profilstelle | Anforderung Kompendium 2023 | Ziel in Grundschutz++ (Katalog Build 2026-10-29) | Lücke |
|---|---|---|---|
| Anhang 2: Maschine mit IND.2.1 und IND.2.4, ein Stern | IND.2.4.A1 „Fernwartung durch Maschinen- und Anlagenbauende“ (Basis, MUSS): zentrale Richtlinie, Schutz der Verbindungen, Überwachung, kein Zugriff über die Maschine auf andere Systeme, Vereinbarung über die Verwertung der Maschinendaten | Mapping: nur Teilanforderung 5 (nach unserer Lesart der Satz zum Zugriff auf andere Systeme), jeweils subset-of ARCH.2.2.5 „OT-Systeme“, ARCH.5.1 „Einschränkung und Inspektion von Verbindungen“ und KONF.4.4 „Einschränkung von Fernwartungsfunktionen“; alle normal-SdT, SOLLTE | Richtlinie, Verbindungsschutz, Überwachung und Datenverwertung, die vier MUSS-Teile der Basis-Anforderung, haben im Entwurf kein Ziel. Zugeordnet ist nur der Satz zum Zugriff auf andere Systeme, und der ist schon im Kompendium eine SOLLTE-Anforderung („SOLLTE NICHT möglich sein“). Die vertraglichen Teile gehören nach unserem Vorschlag in die Beschaffung von Dienstleistungen |
| Kap. 11.2.4: OPS.2.4 Fernwartung, R3, übergreifend | Nachfolger nach unserer Zuordnung OPS.1.2.5; dort A25 „Entkopplung der Kommunikation bei der Fernwartung“ (Standard, SOLLTE). Für die Produktion zusätzlich IND.3.2.A7 „Technische Entkopplung von Zugriffen“ (Standard, SOLLTE, seit Edition 2022) | Mapping: OPS.1.2.5.A25 Teil 1 subset-of ARCH.5.1.6 „Blockieren direkter Management-Verbindungen“ (normal-SdT, SOLLTE), Teil 3 equivalent-to ARCH.2.2.12 „Sprungserver“ (erhöht, KANN); IND.3.2.A7 Teile 1, 2 und 4 subset-of ARCH.2.2.5 „OT-Systeme“, Teil 4 zusätzlich superset-of ARCH.2.2.12 „Sprungserver“: Die Entkopplung in der OT verlangt danach mehr als einen Sprungserver | Der Sprungserver ist in Grundschutz++ optional. Wollen Sie Fernzugriffe auf die Anlagen zwingend über eine Zwischenstation führen, halten Sie das als Ergebnis der Risikobetrachtung oder als ergänzende Anforderung fest. Die Reihenfolge R3 des Profils hat in Grundschutz++ keine Entsprechung |
| Anhang 2: SPS mit IND.2.1 und IND.2.2, ohne Stern, Teil der Energieversorgung | IND.2.2.A1 „Erweiterte Systemdokumentation für Speicherprogrammierbare Steuerungen“ (Standard, SOLLTE): Steuerungsprogramme und Konfigurationen vor Änderungen sichern, Änderungen und Komponententausch dokumentieren | Mapping: kein Eintrag, der ganze Baustein IND.2.2 fehlt im Entwurf. Eigene Suche im Katalog: NOT.4.2 „Sicherung des Systems“ (normal-SdT, SOLLTE, Häufigkeit als Parameter) und TEST.2.2.2 „Anpassung der Dokumentation“ (normal-SdT, SOLLTE) | Die Zuordnung ist unsere, nicht die des Entwurfs. Die Sicherung vor jeder Änderung, die IND.2.2.A1 verlangt, steht in keiner der beiden Anforderungen; legen Sie sie im Parameter von NOT.4.2 fest oder schreiben Sie sie als ergänzende Anforderung |
Profileigene Vorgaben stehen in keinem Mapping, weil der Entwurf nur Anforderungen des Kompendiums verknüpft. Beim Papierfabrikprofil sind das vor allem die Sterne der Landkarten, die Prioritäten (Ausrufezeichen, R1 bis R3) und die Empfehlung, Dienstleister vertraglich auf die Anforderungen zu verpflichten. Was davon Sie behalten wollen, schreiben Sie als ergänzende Anforderungen in Ihr Anforderungspaket (300-1 Kap. 3.4.3). Wie Sie Zuordnungen aus dem Entwurf einzeln prüfen, beschreibt die Seite Mapping IT-Grundschutz 2023 prüfen; den Unterschied der klassischen Vorgehensweisen die Seite Basis-, Kern- und Standard-Absicherung.
Rechtehinweis: Zitate und Angaben aus dem IT-Grundschutz-Profil für Papierfabriken, Version 1.0, Herausgeber Verband Deutscher Papierfabriken e. V. (VDP): urheberrechtlich geschützt, Rechte laut Kap. 5 bei den Teilnehmerinnen und Teilnehmern der Workshop-Reihe „IT-Grundschutz-Profil für Papierfabriken“; das Dokument enthält keine offene Lizenz. Quelle: BSI-Seite zum Profil. Die Zitate sind wortgetreu, Zusammenfassungen, Prüfliste und Grafik unsere eigenen. Baustein- und Anforderungstitel aus dem IT-Grundschutz-Kompendium, Editionen 2019 bis 2023, © Reguvis Fachmedien GmbH beziehungsweise Bundesanzeiger Verlag GmbH und © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Diese Zitate und Titel stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten.
Was diese Seite nicht entscheidet
Das Profil nennt weder einzelne Gesetze noch eine Aufsicht. Ob eine Papierfabrik unter das heutige BSI-Gesetz fällt, prüft diese Seite nicht. Dasselbe gilt für Pflichten aus dem Umwelt- oder Energierecht, die Umweltsysteme und eine eigene Energieerzeugung berühren können.
Die funktionale Sicherheit von Sicherheitssteuerungen (Safety Instrumented Systems) ist ein eigenes Fachgebiet. Das Profil ordnet ihnen den Baustein IND.2.7 zu; ob eine Änderung an diesen Systemen sicherheitstechnisch zulässig ist, beantworten weder Profil noch Grundschutz++.
Die Umsetzung des Profils ist kein Nachweis gegenüber einer Behörde und keine Zertifizierung; die Autorinnen und Autoren übernehmen laut Kap. 4 des Profils für die Auswirkungen auf die Rechtsposition der Parteien keine Haftung. Dass das BSI die Workshops moderiert und das Profil veröffentlicht hat, macht es nicht zu einer Vorgabe für Ihre Fabrik.
Den allgemeinen Zusammenhang zwischen Grundschutz und den Pflichten nach NIS2 erläutert die Seite NIS2 und Grundschutz.
Unterstützung beim Übertrag
Wenn Sie ein Sicherheitskonzept nach dem Papierfabrikprofil auf Grundschutz++ umstellen oder Leittechnik und Fernwartung Ihrer Produktion in ein bestehendes Konzept aufnehmen wollen, unterstützt das Team von Blackfort Technology bei Strukturanalyse, Schutzbedarf und Anforderungspaket. Wie eine solche Begleitung abläuft, steht auf der Seite Beratung zu IT-Grundschutz und Grundschutz++. Was Blackfort darüber hinaus für Industrie und Produktion anbietet, beschreibt die Firmenseite Cybersecurity für Industrie und Produktion. Profile anderer Branchen und den allgemeinen Übertragungsweg finden Sie in der Übersicht der IT-Grundschutz-Profile.