
Steckbrief des Profils
| Originaltitel | „IT-Grundschutz-Profil für die Verkehrssteuerungs- und Leitsysteme der Bundesautobahn (IT-Grundschutz-Profil Bundesautobahn)“ |
|---|---|
| Herausgeber | Die Autobahn GmbH des Bundes; das Deckblatt nennt sie als Verfasserin („von Die Autobahn GmbH des Bundes“), das Feld Herausgeber der Dokumentangaben nennt „Die Autobahn GmbH des Bundes“ und Frank Felde, als Autorinnen und Autoren elf Beschäftigte der Autobahn GmbH (S. 2). Die BSI-Profilliste nennt denselben Herausgeber. |
| Version und Datum | Version 1.0, Stand 22.06.2022, Status „freigegeben, öffentlich“. Änderungshistorie: Versionen 0.1 bis 0.92 am 31.03.2021 (initiale Erstellung), 0.99 am 28.03.2022 (finaler Entwurf), 1.0 am 22.06.2022 (Freigabe). Die BSI-Seite zum Profil nennt das Datum 29.06.2022. |
| Revisionszyklus | „alle zwei Jahre“ laut Dokumentangaben; eine neuere Fassung als 1.0 haben wir am 02.11.2026 auf der BSI-Seite nicht gefunden |
| Kompendium-Edition | IT-Grundschutz-Kompendium 2021, Stand Februar 2021 (Kap. 4 und 8.3) |
| Methodik | BSI-Standard 200-2, Sicherheitsniveau der Standard-Absicherung (Kap. 1.2), Risikoanalyse nach BSI-Standard 200-3 (Kap. 6); Schutzbedarf in drei Kategorien normal, hoch, sehr hoch für Vertraulichkeit, Integrität, Verfügbarkeit und zusätzlich Authentizität (Kap. 3) |
| Umfang | 85 Seiten (PDF, etwa 2 MB), 8 Kapitel, 33 Tabellen, 3 Abbildungen |
| Zugänglichkeit | frei abrufbar über die BSI-Seite zum Profil, ohne Registrierung |
| Lizenz und Rechte | Das Dokument enthält keine Lizenzangabe, nur den Vermerk „öffentlich“ in der Fußzeile. Wir zitieren deshalb nur kurz und mit Fundstelle und geben den Inhalt sonst in eigenen Worten wieder; Tabellen und Netzpläne des Profils bilden wir nicht nach. |
| Art | vom BSI veröffentlichtes IT-Grundschutz-Profil eines Betreibers. Es steht auf der allgemeinen Profilliste, nicht in der Reihe der KRITIS-IT-Grundschutz-Profile, bezieht sich inhaltlich aber durchgehend auf den Geltungsbereich der BSI-Kritisverordnung. Keine Abschlussarbeit. |
| Fundstelle | BSI-Seite „IT-Grundschutz-Profil für die Verkehrssteuerungs- und Leitsysteme der Bundesautobahn“, abgerufen am 02.11.2026 |
Alle Profile im Überblick, mit Herausgeber, Stand und Kompendium-Edition, finden Sie auf der Seite IT-Grundschutz-Profile finden und weiterverwenden.
Geltungsbereich: drei Prozesse, Strecke und Tunnel
Das Profil richtet sich an „die für Informationstechnik verantwortlichen Entscheidungsträger aus dem Bereich des Betriebs der Bundesautobahnen“ (Kap. 1.2). Es soll außerdem anderen Betreibern im Straßenverkehr mit ähnlichen Prozessen helfen und Herstellern sowie Dienstleistern als Leitfaden für die Sicherheitskonzeption dienen (ebd.). Es versteht sich als „Schablone“, die das Sicherheitsniveau der Standard-Absicherung erreichen will.
Betrachtet werden drei Hauptprozesse (Tab. 1): der Straßenbetriebsdienst mit Streckenkontrolle, Winterdienst samt Straßenzustands- und Wetterinformationssystem und Sofortmaßnahmen; die Instandhaltung der verkehrs-, betriebs-, nachrichten- und elektrotechnischen Infrastruktur mit Systemüberwachung, Wartung und Instandsetzung; und das operative Verkehrsmanagement mit dem Bedienen von Verkehrsbeeinflussungsanlagen und tunnelbetrieblichen Einrichtungen, Störfallmanagement und Verkehrsinformation. Der Informationsverbund reicht von der Verkehrszentrale und ihrer Ersatzzentrale über Autobahnmeistereien und Kabelhäuser mit den Unterzentralen bis zu den Streckenstationen an der Strecke und, für Tunnel, über Tunnelleitzentrale, Tunnelbetriebsgebäude mit lokaler Ersatz-Leitstelle und den Tunnel selbst bis zum Pumpenhaus (Tab. 7). Als Straßentunnel gilt ein Bauwerk für den Kraftfahrzeugverkehr mit mindestens 80 m geschlossener Länge und einer Planungsgeschwindigkeit von 80 oder 100 km/h (Kap. 1.3).
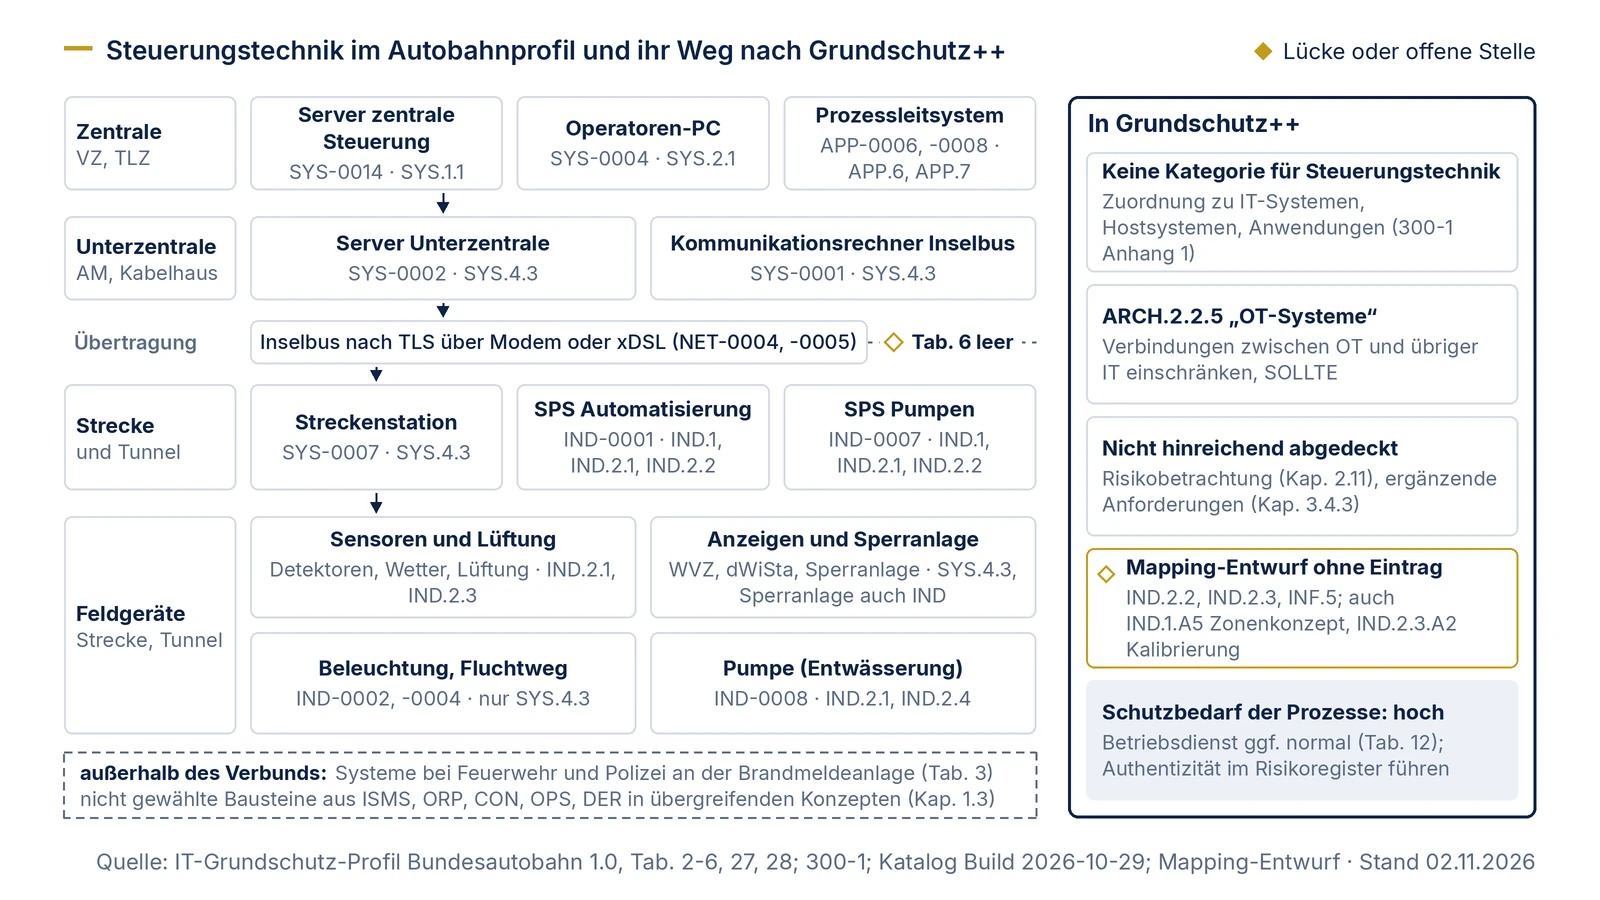
Der fachliche Kern liegt in der Steuerungstechnik. Die Unterzentrale verarbeitet die Verkehrs- und Umfelddaten der Außenanlagen, ermittelt aus hinterlegten Parametersätzen die Anzeigeprogramme für die Wechselverkehrszeichen und sendet Stellbefehle nach den Technischen Lieferbedingungen für Streckenstationen (TLS) an die Strecke (Tab. 2, APP-0011). Dazwischen sitzt der Kommunikationsrechner Inselbus, der den Datenfluss zu den Streckenstationen koordiniert (Tab. 3, SYS-0001). In der Streckenstation hängen Sensoren und Aktoren über Ein- und Ausgabekonzentratoren an einem Steuermodul; stellt die Unterzentrale das Polling ein, wechselt die Streckenstation in einen „autarken Modus“ (Tab. 3, SYS-0002 und SYS-0007). Im Tunnel werden alle technischen Anlagen über ein Prozessleitsystem visualisiert und bedient (Tab. 2, APP-0006); zur Steuerungstechnik zählen dort die SPS der Automatisierungsebene, Lüftung, Beleuchtung und Fluchtwegkennzeichnung, dazu eine SPS für die Pumpen der Entwässerung. Die BOS-Notfallbedienkonsole gibt Feuerwehr und Polizei vor Ort die Schalthoheit über Beleuchtung, Lüftung und Sperrung (Tab. 3 und 4).
Außerhalb des Verbunds liegen die Systeme, die bei Feuerwehr und Polizei auf die Brandmeldeanlage des Tunnelbetriebsgebäudes aufgeschaltet sind (Tab. 3, SYS-0016). Die nicht verwendeten Bausteine der Prozessschichten ISMS, ORP, CON, OPS und DER „müssen in übergreifenden Informationsverbünden sowie im Teilverbund zur Administration behandelt werden“ (Kap. 1.3); diese Teile müssen Sie also an anderer Stelle Ihres Sicherheitskonzepts abdecken. Die Tabelle der Kommunikationsverbindungen mit Protokoll, Port und Verschlüsselung ist leer und soll von der Institution ausgefüllt werden (Kap. 2.5, Tab. 6).
Passt das Profil zu Ihrem Betrieb?
Das Profil passt, wenn …
- Sie Verkehrsbeeinflussungsanlagen mit Unterzentralen und Streckenstationen nach TLS und MARZ betreiben oder Tunnel nach EABT und RABT ausstatten, also die Technik, die das Profil beschreibt;
- Sie als anderer Straßenbetreiber ähnliche Prozesse haben; das Profil nennt diese Gruppe ausdrücklich (Kap. 1.2);
- Sie als Hersteller oder Dienstleister für Verkehrs- oder Tunneltechnik eine Vorlage für die Strukturanalyse Ihres Liefergegenstands suchen;
- Sie eine Strukturanalyse brauchen, die Steuerungstechnik von der Zentrale bis zum Feldgerät als eigene Zielobjekte führt.
Das Profil passt nicht oder nur eingeschränkt, wenn …
- Sie Ergebnisse eines IT-Grundschutz-Checks oder einer Risikoanalyse übernehmen wollen: Das Profil liefert nur das Verfahren (Kap. 5, 6);
- Sie eine fertige Kommunikationsmatrix für TLS, Inselbus und Betriebsnetz erwarten: Tabelle 6 ist leer;
- Gefahrguttransporte oder die Versorgungsrelevanz eines Bauwerks bei Ihnen eine Rolle spielen: Dann gilt die Annahme normaler Verfügbarkeit nicht ohne Weiteres (Tab. 13, 14);
- Sie Busse, Straßenbahnen oder U-Bahnen betreiben: Für Verkehrsunternehmen hat das BSI das KRITIS-IT-Grundschutz-Profil ÖSPV herausgegeben, das Leitzentrale, Stellwerke und Fahrzeuge abbildet;
- Sie Laptops, Tablets, Smartphones, WLAN oder IoT-Geräte im Betrieb einsetzen: Diese Bausteine sind als nicht anwendbar markiert (Tab. 27, 29);
- Ihre Clients und Server unter anderen Windows-Versionen laufen: Die Modellierung nennt Windows 8.1, Windows 10 und Windows Server 2012 R2, daneben Linux und Unix, und verlangt für weitere Betriebssysteme eigene Zielobjekte (Tab. 27); im Kompendium 2023 ist der Baustein für Windows 8.1 entfallen, SYS.2.2.3 heißt nur noch „Clients unter Windows“;
- Sie Informationssicherheitsmanagement, Personal, Notfallmanagement oder Vorfallbehandlung aus dem Profil ableiten wollen: Diese Bausteine verweist es in übergreifende Konzepte (Kap. 1.3, Tab. 21 bis 25);
- Sie direkt mit Grundschutz++ beginnen: Übernehmen Sie dann die 74 Zielobjekte der Strukturanalyse von der Verkehrszentrale bis zum Pumpenhaus und die Begründungen zum Schutzbedarf, etwa zur Tunnelsteuerung; Zielobjektkategorien und Anforderungen legen Sie nach BSI-Standard 300-1 neu fest (siehe unten).
Was das Profil besonders macht
Steuerungstechnik als eigene Objektgruppe: Neben Anwendungen, IT-Systemen, Netzen und Räumen führt das Profil eine eigene Gruppe „Industrielle IT“ mit acht Objekten: SPS der Automatisierungsebene, Beleuchtung, Lüftung, aktive Leiteinrichtung mit Fluchtwegkennzeichnung, Verkehrsdetektoren, Wettersensoren, SPS der Pumpensteuerung und die Pumpe selbst (Tab. 4). Modelliert werden sie mit IND.1 Prozessleit- und Automatisierungstechnik, IND.2.1 Allgemeine ICS-Komponente, IND.2.2 Speicherprogrammierbare Steuerung, IND.2.3 Sensoren und Aktoren und IND.2.4 Maschine (Tab. 28). Viele Geräte der Strecke führt das Profil aber als eingebettete Systeme und modelliert sie nur mit SYS.4.3: Streckenstation, Kommunikationsrechner Inselbus, Server Unterzentrale, Wechselverkehrszeichen, dynamische Wegweiser, Kameras, Brandmeldeanlagen, BOS-Notfallbedienkonsole, Modems sowie Beleuchtung und Leiteinrichtung im Tunnel (Tab. 27). Nur die Verkehrsbeeinflussung mit Tunnelsperranlage bekommt beides, SYS.4.3 und die IND-Bausteine.
Vier Grundwerte statt drei: Für den KRITIS-Bereich bewertet das Profil zusätzlich die Authentizität (Kap. 3). Die Begründungen zeigen, warum: Für die Instandhaltung und das Verkehrsmanagement gilt, „Manipulierte oder verfälschte Softwarekomponenten der Tunnelsteuerung können zu nicht akzeptierbaren Personenschäden (persönliche Unversehrtheit) führen“ (Tab. 13, 14). Integrität und Authentizität sind deshalb hoch. Beim Straßenbetriebsdienst hält das Profil die Authentizität für normal, unter anderem weil die Sensoren hardwareseitig mit den Steuerungen verknüpft sind (Tab. 12).
Verfügbarkeit überall normal: Für alle drei Prozesse setzt das Profil die Verfügbarkeit auf normal (Tab. 15). Für Instandhaltung und Verkehrsmanagement gilt das unter einer Bedingung: nur solange der Verkehrsfluss nicht durch Gefahrguttransporte gefährdet ist und das Bauwerk keine besondere Bedeutung für die Versorgung einer Stadt, einer Region oder eines kritischen Dienstleisters hat (Tab. 13, 14). Sehr hoch kommt in keiner Tabelle vor; nach dem Maximumprinzip sind alle Anwendungen, Systeme, Steuerungen, Netzkomponenten und Räume hoch (Tab. 16 bis 20). Kapitel 7 erlaubt, eine einzelne Tunnelleitzentrale begründet niedriger einzustufen, weil sich der Schutzbedarf über alle Tunnelleitzentralen hinweg ergibt.
Fachregelwerke der Branche als Rahmen: Das Profil stützt sich auf die Empfehlungen für die Ausstattung und den Betrieb von Straßentunneln (EABT-80/100, Ausgabe 2019), die Richtlinien RABT 2006, die Technischen Lieferbedingungen für Streckenstationen (TLS 2012) und das Merkblatt für die Ausstattung von Verkehrsrechnerzentralen und Unterzentralen (MARZ 2018). RABT, TLS und MARZ bezeichnet es für die Bundesfernstraßen als eingeführt und verbindlich, die EABT als Empfehlungen, die den Stand der Technik wiedergeben (Kap. 8.1, 8.2, Stand 2022). Als Herausgeber von TLS und MARZ nennt es „Bundesministerium für Verkehr, Bau und Stadtentwicklung, heute BMVI“ (Kap. 8.2). Aus der EABT übernimmt es konkrete Vorgaben in die Strukturanalyse, etwa Videoüberwachung in Tunneln ab 400 m mit Vorhaltung der Daten für mindestens 72 Stunden (Tab. 3, SYS-0019 und SYS-0023).
Was das Profil nicht liefert: Der IT-Grundschutz-Check und die Risikoanalyse sind nur als Verfahren beschrieben, mit Bewertungsskalen, aber ohne Ergebnisse (Kap. 5, 6). Hinweise zur Umsetzung einzelner Anforderungen enthält es nicht. Der Wert liegt in der Strukturanalyse mit 74 Zielobjekten von der Zentrale bis zum Feldgerät und in der Bausteinauswahl.
Unstimmigkeiten, auf die Sie beim Übernehmen achten sollten: Bei NET.4.1 TK-Anlagen steht das Kreuz in der Spalte „Nein“, die Begründung wendet den Baustein aber auf Tunnelnotruf und BOS-Funk an (Tab. 29). Der Ringspeicher arbeitet laut Tabelle 3 mit „SYS-0020 - Videoüberwachung“ zusammen; SYS-0020 ist die Rundfunkversorgung, die Videoüberwachung ist SYS-0019. Die Streckenstationssoftware, die laut Beschreibung in der Streckenstation läuft, ist als Anwendung auf dem Server Unterzentrale eingetragen, die Steuerungssoftware der Unterzentrale dagegen auf dem Server zentrale Steuerung (Tab. 2, 3). In den Begründungen zu SYS.2.2.2, SYS.4.1 und INF.7 stehen falsche Kennungen oder Objekte (Tab. 27, 30). Klären Sie diese Stellen, bevor Sie die Modellierung in ein Werkzeug übernehmen.
Arbeitsmittel: Übertragungstabelle für die Steuerungstechnik
Grundschutz++ kennt keine eigene Zielobjektkategorie für Steuerungstechnik. Anhang 1 von BSI-Standard 300-1 führt Kategorien wie IT-Systeme, Hostsysteme, Anwendungen, Netze und Räume für technische Infrastruktur; die Definition der Anwendungen schließt die „Steuerung, Konfiguration, Überwachung oder Administration von Hardware, technischen Anlagen oder anderen Softwaresystemen“ ein. Assets, die durch die Kategorien und ihre Anforderungen „nicht hinreichend abgedeckt“ werden, lösen eine explizite Risikobetrachtung aus (300-1 Kap. 2.11, Anhang 3 Nr. 33); daraus entstehen ergänzende Anforderungen im Format von Grundschutz++ (Kap. 3.4.3). Die Tabelle zeigt für die Steuerungstechnik des Profils, wo die Objekte in Grundschutz++ landen und was Sie dabei prüfen. Die Zuordnung der Autobahn-Objekte zu Zielobjektkategorien ist unser Vorschlag; maßgeblich sind die Definitionen in Anhang 1.
| Objekte im Profil | Bausteine im Profil | Zielobjektkategorie in Grundschutz++ (unser Vorschlag) | Was Sie prüfen |
|---|---|---|---|
| Server Unterzentrale, Kommunikationsrechner Inselbus (SYS-0002, SYS-0001) im Technikraum von Autobahnmeisterei oder Kabelhaus | SYS.4.3 | Hostsysteme, weil sie anderen Systemen Dienste bereitstellen | Als Hostsystem greift GEB.6.2.1: Hostsysteme ausschließlich in Serverräumen (SOLLTE). Klären Sie, ob der Technikraum im Kabelhaus diese Anforderung erfüllt oder ob Sie eine Abweichung begründen. Ordnen Sie die Steuerungssoftware dem tatsächlichen System zu (Unstimmigkeit in Tab. 2, 3). |
| Übertragung zur Strecke: Inselbus nach TLS, analoges Modem, xDSL-Modem (NET-0004, NET-0005), CE-Router zum Betriebsnetz (NET-0001) | SYS.4.3 für die Modems; NET.1.1, NET.1.2, NET.3.1 | Interne Netzsegmente; Leitungen fremder Anbieter als externe Netzanschlüsse | Tabelle 6 ausfüllen: je Verbindung Richtung, Protokoll, Port, Verschlüsselung, Authentisierung (Kap. 2.5). Das Ergebnis gehört in das Inventar der Netze nach ARCH.2.4, dessen Erläuterung SCADA- und Leittechnik-Netze ausdrücklich nennt. IND.1.A21 „Dokumentation der Kommunikationsbeziehungen“ hat im Mapping-Entwurf keinen Eintrag. |
| Elektronische Streckenstation mit Steuermodul und E/A-Konzentratoren (SYS-0007) in der externen Streckenstation (INF-0008) | SYS.4.3; für die Station INF.5 und INF.12 | IT-Systeme; die Station als Raum für technische Infrastruktur | Den autarken Modus beim Ausfall der Unterzentrale beschreiben (Tab. 3) und als Anforderung festhalten, siehe Beispiel 2 unten. INF.5 hat im Mapping-Entwurf keinen Eintrag; Schutz der Station an der Strecke über die Risikobetrachtung führen. |
| Verkehrsdetektoren, Wettersensoren, Lüftung (IND-0005, IND-0006, IND-0003) | IND.2.1, IND.2.3 | IT-Systeme | IND.2.3 hat im Mapping-Entwurf keinen Eintrag. Kalibrierung und die fahrstreifenbezogenen Berechnungsparameter der Detektoren (Tab. 4) als ergänzende Anforderung formulieren, siehe Beispiel 3. |
| SPS der Automatisierungsebene im Tunnelbetriebsgebäude (IND-0001), Verkehrsbeeinflussung mit Tunnelsperranlage (SYS-0022) | IND.1, IND.2.1, IND.2.2; für SYS-0022 zusätzlich SYS.4.3 | IT-Systeme; Visualisierung und Datenbank des Prozessleitsystems als Anwendungen | Verbindungen zwischen Steuerungstechnik und übriger IT nach ARCH.2.2.5 einschränken. IND.2.2 hat im Mapping-Entwurf keinen Eintrag. Tunnelsperranlage, Wechsellichtzeichen und vorgelagerte Wechselverkehrszeichen bilden laut Profil eine funktionale Einheit (Tab. 3); bewerten Sie sie gemeinsam. |
| Beleuchtung, aktive Leiteinrichtung und Fluchtwegkennzeichnung (IND-0002, IND-0004) | nur SYS.4.3, kein IND-Baustein | IT-Systeme | Prüfen, ob diese Geräte über die SPS gesteuert werden; dann gelten die Überlegungen der Zeile davor. Die Orientierungsbeleuchtung schaltet laut Profil im Brandfall automatisch über die Branddetektoren oder von Hand (Tab. 4). |
| SPS der Pumpensteuerung und Pumpe im Pumpenhaus (IND-0007, IND-0008, INF-0018) | IND.1, IND.2.1, IND.2.2; für die Pumpe IND.2.1, IND.2.4 | IT-Systeme; Pumpenhaus als Gebäude | Fernwartung durch Anlagenbauer als Dienstleistung und externen Netzanschluss erfassen. Der Mapping-Entwurf verknüpft IND.2.4.A1 mit ARCH.2.2.5, ARCH.5.1 und KONF.4.4 „Einschränkung von Fernwartungsfunktionen“. |
| Wechselverkehrszeichen, dynamische Wegweiser, Kameras (SYS-0008, SYS-0009, SYS-0010) | SYS.4.3 | IT-Systeme | Für Kameras den Personenbezug klären: Das Profil nennt als Zweck auch die automatische Erkennung von Nummernschildern (Tab. 3, SYS-0010), geht beim Schutzbedarf aber davon aus, dass Kennzeichen und Gesichter in der Regel nur intern in der Kamera verarbeitet werden (Kap. 1.4, Tab. 12). Davon hängt die Vertraulichkeit des Prozesses ab; für die Kamera selbst bleibt sie laut Profil hoch. |
| BOS-Notfallbedienkonsole, Brandmeldeanlagen (SYS-0017, SYS-0016, SYS-0018) | SYS.4.3 | IT-Systeme; Aufschaltung zu Feuerwehr und Polizei als externer Netzanschluss | Die Gegenstellen liegen außerhalb des Verbunds (Tab. 3); die Schnittstelle dokumentieren. Die unberechtigte Nutzung der Notfallbedienkonsole nennt das Profil als Grund für hohe Vertraulichkeit (Tab. 14). |
| Tunnelnotruf, BOS-Funk und Betriebsfunk im Tunnel (NET-0006, NET-0007) | NET.4.1 (Kreuz bei „Nein“), NET.4.2 für den Funk | TK-Anwendungen; die Anlagen als IT-Systeme | Die widersprüchliche Markierung bei NET.4.1 auflösen. Der Tunnelnotruf ist laut Profil direkt auf die ständig besetzte Stelle aufgeschaltet (Tab. 5). |
Für jede Zeile gilt: Was Sie als nicht hinreichend abgedeckt einstufen, führen Sie in die Risikobetrachtung. Wie Sie Assets den Kategorien zuordnen, beschreibt die Seite Modellierung mit Zielobjektkategorien; das Verfahren der Risikobetrachtung die Seite Risikoanalyse durchführen.
Weg nach Grundschutz++: was vom Profil übrig bleibt
Für die Verkehrssteuerung ändern sich beim Wechsel nach Grundschutz++ vier Dinge: der Schutzbedarf der drei Prozesse, die Authentizität als viertes Schutzziel, die Einordnung der Steuerungstechnik ohne IND-Bausteine und die Bausteinbasis, die das Profil noch aus dem Kompendium 2021 nimmt. Eine Fassung des Profils für das Kompendium 2023 oder für Grundschutz++ haben wir am 02.11.2026 nicht gefunden.
Erstens der Schutzbedarf. Grundschutz++ stellt ihn für Geschäftsprozesse fest, für Vertraulichkeit, Integrität und Verfügbarkeit, in zwei Kategorien normal und hoch (300-1 Kap. 2.6). Alle drei Prozesse des Profils haben bei mindestens einem Grundwert hohen Schutzbedarf; damit ist für sie eine explizite Risikobetrachtung erforderlich (Kap. 2.6, 2.11). Eine Ausnahme kann der Straßenbetriebsdienst sein: Das Profil erlaubt, seine Vertraulichkeit auf normal zu setzen, wenn personenbezogene Daten immer nur in den Kameras verarbeitet werden (Tab. 12). Die Begründungen des Profils, etwa die Personenschäden durch manipulierte Tunnelsteuerung, können Sie für Ihre eigene Einstufung verwenden.
Zweitens die Authentizität. 300-1 stellt den Schutzbedarf nur für die drei klassischen Grundwerte fest. Im Risikoregister verlangt es dagegen „mindestens“ Vertraulichkeit, Integrität und Verfügbarkeit als betroffene Schutzziele (Anhang 3 Nr. 14); dort können Sie die Authentizität weiterführen. Im Anwenderkatalog Build 2026-10-29 enthalten 900 der 1.000 Anforderungen in ihren Metadaten auch einen Wert für Authentizität.
Drittens die Steuerungstechnik. Unterzentrale, Inselbus, Streckenstation und Tunnel-SPS verlieren ihre Bausteine SYS.4.3 und IND; Sie ordnen sie allgemeinen Zielobjektkategorien zu (Tabelle oben). An der Strecke greift der Katalog an zwei Stellen: Die Verbindungen zwischen Betriebsnetz und Steuerungstechnik schränken Sie nach ARCH.2.2.5 „OT-Systeme“ ein (normal-SdT, SOLLTE), und die Kommunikationsmatrix, die Tabelle 6 des Profils leer lässt, gehört in das Inventar der Netze nach ARCH.2.4 (normal-SdT, SOLLTE). Für den autarken Modus der Streckenstation, für Zonen, die beim Ausfall anderer Zonen weiterarbeiten, und für die Kalibrierung der Detektoren gibt es keine Anforderung; das entsteht in Ihrer Risikobetrachtung (Beispiele 2 und 3 unten).
Viertens die Bausteine. Für 47 Bausteine des Profils haben wir den Mapping-Entwurf IT-Grundschutz 2023 → Grundschutz++ ausgezählt: die 47 mit „Ja“ markierten ohne den entfallenen SYS.2.2.2, dazu NET.4.1. Vorher haben wir die Kennungen auf das Kompendium 2023 gebracht: SYS.2.2.2 Clients unter Windows 8.1 ist entfallen und nicht mitgezählt, OPS.2.1 Outsourcing für Kunden ist durch OPS.2.3 Nutzung von Outsourcing ersetzt, SYS.2.2.3 heißt jetzt „Clients unter Windows“, APP.2.2 „Active Directory Domain Services“. NET.4.1 haben wir trotz der Markierung „Nein“ mitgezählt, weil das Profil den Baustein Zielobjekten zuordnet. Die Mapping-Datei steht auf Status „draft“ (Stand 21.07.2026), die Ziele haben wir im Anwenderkatalog Build 2026-10-29 aufgelöst. Das Ergebnis ist ein Entwurf und keine amtliche Zuordnung.
| Messgröße | 47 Bausteine des Profils | davon Steuerungstechnik (IND.1, IND.2.1 bis IND.2.4) |
|---|---|---|
| Anforderungskennungen im Kompendium 2023 | 976, davon 155 als entfallen gekennzeichnet, also 821 gültige | 52, davon 9 entfallen, also 43 gültige |
| Anforderungen mit mindestens einem Eintrag im Mapping-Entwurf | 255 (rund 31 % der gültigen) | 18 (rund 42 % der gültigen) |
| verschiedene Grundschutz++-Anforderungen als Ziel | 231 aus 15 Praktiken; die meisten in DET (64), ARCH (57), KONF (33) und TEST (27) | 43, vor allem in DET (17) |
| Bausteine ohne einen einzigen Eintrag | 9: ORP.4 Identitäts- und Berechtigungsmanagement, CON.3 Datensicherungskonzept, APP.2.3 OpenLDAP, SYS.1.2.2 Windows Server 2012, SYS.1.3 Server unter Linux und Unix, IND.2.2 Speicherprogrammierbare Steuerung, IND.2.3 Sensoren und Aktoren, INF.5 Raum sowie Schrank für technische Infrastruktur, INF.7 Büroarbeitsplatz | IND.2.2 und IND.2.3 |
| Zielverweise, die sich im Katalog nicht auflösen lassen | 7, alle auf die Kennung VRB.1.2 | 1, ebenfalls VRB.1.2 |
SYS.4.3 Eingebettete Systeme, mit dem das Profil den größten Teil der Streckentechnik modelliert, hat 18 Anforderungskennungen, davon 4 mit Eintrag. Zwei Bausteine des Kompendiums 2023, die das Profil nicht nennt, lohnen beim Übertrag einen Blick: IND.3.2 Fernwartung im industriellen Umfeld und OPS.1.2.6 NTP-Zeitsynchronisation, denn den Zeitdienst führt das Profil als eigene Anwendung mit dem Zusatz „KRITIS“ (Tab. 2, APP-0003).
Auch für die Steuerungstechnik gilt: Ein Eintrag im Entwurf belegt keine vollständige Abdeckung, die Beziehungen reichen von gleichwertig (equivalent-to) bis zu teilweiser Überschneidung (intersects-with). Drei Anforderungen der Steuerungstechnik haben wir einzeln nachvollzogen:
| Profilstelle | Anforderung Kompendium 2023 | Ziel in Grundschutz++ (Katalog Build 2026-10-29) | Lücke |
|---|---|---|---|
| 1. Tab. 28: IND.1 auf SPS der Automatisierungsebene, Pumpensteuerung und Verkehrsbeeinflussung; Tab. 24: Fernwartung im Verbund | IND.1.A8 „Sichere Administration“ (Standard, SOLLTE): sichere Protokolle oder abgetrennte Administrationsnetze, Zugang auf Berechtigte beschränkt, Administrations- und Fernwartungssysteme mit gleichem Schutzniveau wie die verwaltete OT-Komponente | Mapping: Teilanforderung 1 als Teilmenge (subset-of) von ARCH.2.2.5 „OT-Systeme“; Teilanforderung 2 als Teilmenge von ARCH.5.1 „Einschränkung und Inspektion von Verbindungen“ und TEST.1.3 „Einschränkung von Änderungen“; alle normal-SdT, SOLLTE | ARCH.2.2.5 regelt nur die Verbindungen zwischen OT und übriger IT. Für das gleiche Schutzniveau der Administrations- und Fernwartungssysteme haben wir keinen eigenen Eintrag gefunden; als ergänzende Anforderung festhalten |
| 2. Tab. 3, SYS-0002: Stellt die Unterzentrale das Polling ein, wechselt die Streckenstation in den autarken Modus | IND.1.A5 „Entwicklung eines geeigneten Zonenkonzepts“ (Standard, SOLLTE): Zonen, in denen der technische Prozess gesteuert wird, sollen beim Ausfall anderer Zonen für einen definierten Zeitraum weiterarbeiten | Mapping: kein Eintrag. Eigene Suche im Katalog: ARCH.2.1 „Netzsegmente“ (normal-SdT, SOLLTE, Erläuterung nennt industrielle Steuerungssysteme) und ARCH.2.2.5 | Die Zuordnung ist unsere, nicht die des Entwurfs. Beide Ziele verlangen Trennung, keine Weiterarbeit beim Ausfall. Den autarken Modus und seine Dauer als ergänzende Anforderung formulieren |
| 3. Tab. 4, IND-0005: Berechnungsparameter je Fahrstreifen eingeben und ändern; Tab. 28: IND.2.3 auf Lüftung, Detektoren, Wettersensoren | IND.2.3.A2 „Kalibrierung von Sensoren“ (Standard): Sensoren wenn notwendig regelmäßig kalibrieren und die Kalibrierung dokumentieren (SOLLTE), Zugang zur Kalibrierung schützen (MUSS) | Mapping: kein Eintrag, der ganze Baustein IND.2.3 fehlt im Entwurf. Eigene Suche im Katalog nach Kalibrierung: kein Treffer | Ohne Gegenstück in Grundschutz++. Die Integrität der Messwerte steuert die Wechselverkehrszeichen; Kalibrierung und geschützten Zugang zu den Parametern als ergänzende Anforderung führen |
Profileigene Vorgaben im engeren Sinn, also eigene Anforderungen neben dem Kompendium, enthält das Profil nicht. Was es an Fachvorgaben mitbringt, stammt aus EABT, RABT, TLS und MARZ und steht ebenfalls in keinem Mapping. Wenn Sie diese Vorgaben im Sicherheitskonzept führen wollen, gehören sie als ergänzende Anforderungen in Ihr Anforderungspaket. Wie Sie Zuordnungen aus dem Entwurf einzeln prüfen, beschreibt die Seite Mapping IT-Grundschutz 2023 prüfen; wie Sie eine Einstufung belegen, die Seite Schutzbedarf begründet bewerten.
Rechtehinweis: Zitate und Angaben aus dem IT-Grundschutz-Profil für die Verkehrssteuerungs- und Leitsysteme der Bundesautobahn, Version 1.0 vom 22.06.2022, herausgegeben von Die Autobahn GmbH des Bundes; das Dokument enthält weder einen Urheberrechtsvermerk noch eine offene Lizenz. Quelle: BSI-Seite zum Profil, abgerufen am 02.11.2026. Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Seite zu Grundschutz++. Die Zitate sind wortgetreu, Halbgeviertstriche geben wir als Bindestrich wieder; Zusammenfassungen und Auszählungen sind unsere eigenen. Baustein- und Anforderungstitel aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Diese Titel stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten.
Was diese Seite nicht entscheidet
Das Profil verweist auf das BSI-Gesetz und die BSI-Kritisverordnung „jeweils in der zum Zeitpunkt der Erstellung des IT-Grundschutz-Profils geltenden Fassung“, also mit Änderungsständen von Juni und September 2021 (Kap. 8.4), und richtet die Risikoanalyse zusätzlich an der Kritisverordnung aus (Kap. 6). Diese Verweise beziehen sich auf das BSI-Gesetz und die BSI-Kritisverordnung in den Fassungen von 2021, also vor dem 06.12.2025; das BSI-Gesetz ist seitdem neu gefasst worden, die BSI-Kritisverordnung gilt in geänderter Fassung fort. Ob und mit welchen Pflichten das heutige Recht für einen Betreiber von Verkehrssteuerungs- oder Tunnelanlagen gilt, entscheidet diese Seite nicht.
Die Angaben des Profils zu EABT, RABT, TLS und MARZ, etwa dass die RABT durch Rundschreiben eingeführt und „rechtlich bindend“ seien (Kap. 8.1), geben wir mit dem Stand von 2022 wieder. Ob diese Regelwerke heute in derselben Fassung gelten, haben wir nicht geprüft. Dasselbe gilt für die datenschutzrechtliche Bewertung der Videobeobachtung, die das Profil in Kapitel 1.4 nur anreißt.
Das Profil ist laut Kapitel 7 eine Empfehlung des BSI und des Autors: „Jedem Betreiber einer Bundesautobahn ist es freigestellt, ob er das Profil anwendet.“ Eine Aussage, dass seine Umsetzung als Nachweis gegenüber einer Aufsicht gilt, enthält das Profil nicht; eine Zertifizierung ist mit ihm nicht verbunden. Welche Bedeutung das Profil für die Pflichten Ihres Betriebs hat, legt diese Seite nicht aus.
Wie Grundschutz und die Pflichten nach NIS2 allgemein zusammenhängen, beschreibt die Seite NIS2 und Grundschutz.
Unterstützung beim Übertrag
Wenn Sie ein Sicherheitskonzept nach dem Autobahnprofil auf Grundschutz++ umstellen oder die Steuerungstechnik Ihrer Anlagen in ein Anforderungspaket überführen wollen, unterstützt das Team von Blackfort Technology bei Strukturanalyse, Schutzbedarf, Risikobetrachtung und ergänzenden Anforderungen. Ablauf und Leistungsumfang stehen auf der Seite Beratung zu IT-Grundschutz und Grundschutz++. Für die Absicherung der Steuerungstechnik außerhalb der Grundschutz-Methodik verweisen wir auf die Firmenseite OT-Security, weil sie Zonenkonzept und Segmentierung nach IEC 62443 und Fernwartungszugänge behandelt und Verkehrsinfrastruktur ausdrücklich nennt. Weitere Profile anderer Branchen finden Sie in der Übersicht der IT-Grundschutz-Profile.