
Was BSI-Standard 200-1 regelt
200-1 ist der Managementstandard der 200er-Reihe. Er löst BSI-Standard 100-1 ab (Kap. 1.1) und beantwortet Fragen auf der Ebene der Leitung: Was sind Erfolgsfaktoren, wie wird der Sicherheitsprozess gesteuert und überwacht, wie entstehen Sicherheitsziele und Strategie, wie wird ein erreichtes Niveau gehalten (Kap. 1.4). Wie die einzelnen Schritte im IT-Grundschutz ablaufen, verweist 200-1 an 200-2; die Anforderungen für die Umsetzung stehen im IT-Grundschutz-Kompendium.
Als Bestandteile eines ISMS nennt 200-1 Managementprinzipien, Ressourcen, Mitarbeiter und den Sicherheitsprozess mit Leitlinie, Sicherheitskonzept und Sicherheitsorganisation (Kap. 3.1). Die Leitlinie dokumentiert die Strategie der Leitung; Sicherheitsorganisation und Sicherheitskonzept sind die Werkzeuge, mit denen sie umgesetzt wird.
Für bestehende ISMS ist ein Detail hilfreich: 200-1 kennzeichnet „jede Aktion, die angemessen dokumentiert bzw. aufgezeichnet werden muss“, mit „[DOK]“ (Kap. 4.2). Diese Kennzeichnung ist ein guter Ausgangspunkt für eine Inventur der Unterlagen. Wer nach 200-1 gearbeitet hat, sollte zu jedem [DOK]-Punkt eine Unterlage haben oder wissen, dass sie fehlt. Die Übernahmeprüfung unten setzt genau dort an.
Kommentierter Lesepfad durch 200-1
Die Tabelle führt durch die Kapitel und sagt, wofür sich das Lesen heute noch lohnt und wo Sie in 300-1 weiterlesen. Die Kommentare sind unsere Einordnung; die Kapitelangaben verweisen auf die Originale.
| Kapitel 200-1 | Inhalt in Kürze | Wofür Sie es heute lesen | Weiterlesen in 300-1 |
|---|---|---|---|
| 1-2 Einleitung, Normen und Standards | Zielsetzung, Adressaten, Überblick über ISO-Normen, BSI-Publikationen und weitere Standards. | Für die Einordnung. Der Normenüberblick hat den Stand von 2017; das Literaturverzeichnis nennt ISO/IEC 27001:2013. | Kap. 2 und 3 ordnen die Prozessschritte den Kapiteln der DIN EN ISO/IEC 27001 zu. |
| 3 ISMS-Definition, Lebenszyklus | Komponenten eines ISMS, PDCA-Lebenszyklus. | Als Begriffsrahmen für die eigene ISMS-Beschreibung. | Einleitung: fünf Prozessschritte im PDCA-Zyklus. |
| 4 Management-Prinzipien | Aufgaben der Leitung, Kommunikation und Dokumentation, Erfolgskontrolle, Verbesserung. | Für die Leitungsverantwortung und die formalen Anforderungen an Dokumentationen (Kap. 4.2). | Kap. 2.9 Dokumentation und Kommunikation, Kap. 2.10 Festlegung und Freigabe, Kap. 5.3 Managementbewertungen. |
| 5-6 Ressourcen, Mitarbeiter | Ressourcenplanung und Einbindung der Beschäftigten. | Als Argumentationshilfe gegenüber der Leitung. | Kap. 2.10 (Freigabe der Ressourcen), Kap. 4.4 (Zuständigkeiten, Kompetenzen); Sensibilisierung im Anwenderkatalog als Praktik SENS. |
| 7 Der Sicherheitsprozess | Rahmenbedingungen, Sicherheitsziele und Leitlinie, Geltungsbereich, Sicherheitsorganisation, Aufrechterhaltung, Verbesserung. | Für Leitlinie, Geltungsbereich und Organisation, die Sie in ein Grundschutz++-ISMS mitnehmen wollen. | Kap. 2.1-2.8, Kap. 3.1. |
| 8 Sicherheitskonzept | Risikomethode, Risikoklassifikation, Behandlungsstrategie, Maßnahmenauswahl, Realisierungsplan, Erfolgskontrolle, Managementbewertung. | Für Ihre bestehende Risikorichtlinie und Ihren Realisierungsplan. | Kap. 2.11 und Anhang 3 (Risiko), Kap. 4.3-4.5 (Umsetzungsplanung), Kap. 5 (Überwachung). |
| 9 Zertifizierung des ISMS | Zertifizierung nach ISO/IEC 27001, ISO-27001-Zertifizierung auf Basis von IT-Grundschutz. | Als Hintergrund. Das Verfahren selbst behandelt die Seite Zertifizierung. | Meilensteinplan: Anträge auf Basis von Grundschutz++ ab 01.01.2027. |
| 10 ISMS auf Basis von IT-Grundschutz | Kurzdarstellung der IT-Grundschutz-Methodik und der integrierten Risikobewertung. | Als Brücke zu 200-2; für die Arbeit selbst lesen Sie BSI-Standard 200-2. | Kap. 2.11 (implizite und explizite Risikobetrachtung), Anhang 4. |
Wie 200-1, 200-2, ISO 27001 und 300-1 zusammenhängen
In der klassischen Welt baut 200-2 auf 200-1 und damit auf ISO 27001 auf (200-2, Kap. 1.2). 200-1 hält selbst fest, dass ein Vorgehen nach IT-Grundschutz vollständig kompatibel zu ISO/IEC 27001 ist, gemeint ist die 2017 zitierte Fassung ISO/IEC 27001:2013, und verweist für die ausführliche Darstellung auf 200-2 (200-1, Kap. 10.1 und 11.1). Für die Zertifizierung nach ISO 27001 auf Basis von IT-Grundschutz legt das BSI-Schema laut 200-2 Kap. 11 das Kompendium und die BSI-Standards 200-x als Prüfkataloge zugrunde.
300-1 geht einen anderen Weg. Statt auf einen eigenen Managementstandard verweist 300-1 direkt auf die Norm: In Prozessschritt 1 werden die Aktivitäten aus den Kapiteln 4 und 5 der DIN EN ISO/IEC 27001 durchgeführt, in Prozessschritt 2 die aus den Kapiteln 6 und 10 (300-1, Kap. 2 und 3). Die Anforderungen der Methodik-Praktiken im Anwenderkatalog bilden nach Kap. 3.4 die Kapitel 4 bis 10 der Norm ab. Nach unserer Lesart übernehmen damit 300-1 selbst und die Methodik-Anforderungen des Katalogs die Rolle, die 200-1 im klassischen IT-Grundschutz hatte.
Zum Status von 200-1 gibt es keine Aussage: 300-1 nennt weder 200-1 noch 200-2 oder 200-3, und der Meilensteinplan des BSI regelt nur das Ende der Zertifizierbarkeit des klassischen IT-Grundschutz am 30.11.2031. Wer heute ein ISMS nach 200-1 betreibt, muss es deshalb nicht verwerfen. Er sollte aber prüfen, welche Unterlagen die Anforderungen von 300-1 schon abdecken.
Wo 300-1 über 200-1 hinausgeht
Die Gegenüberstellung zeigt nur Punkte, die beim Übertrag von Unterlagen auffallen. Die vollständige Änderungsübersicht zwischen klassischem IT-Grundschutz und Grundschutz++ steht im Vergleich IT-Grundschutz 2023 und Grundschutz++.
| Thema | BSI-Standard 200-1 | BSI-Standard 300-1 |
|---|---|---|
| Leitungsverantwortung | Die Gesamtverantwortung verbleibt bei der Leitungsebene; die operative Aufgabe wird typischerweise an einen ISB delegiert (Kap. 4.1, 7.2). | Wie in 200-1 bleibt die Verantwortung bei der Leitung; 300-1 sagt ausdrücklich, dass sie nicht delegiert werden kann. Entscheidungsvorlagen kennt schon 200-1 (Kap. 3.2.2). Neu ist eine Liste von Themen, zu denen der Leitung „insbesondere“ Entscheidungsvorlagen vorgelegt werden: Anwendungsbereich, Schutzbedarf, Reihenfolge der Geschäftsprozesse, Ressourcen und Leitlinie (Kap. 2.10). |
| Leitlinie | Mindestinhalte wie Stellenwert, Bezug zu Geschäftszielen, Sicherheitsziele, Zusicherung der Durchsetzung, Organisationsstruktur (Kap. 7.1). | Verpflichtung der Leitung, konkrete und messbare Ziele (z. B. SMART), Strategie, Organisation; Freigabe durch die Leitung, Kommunikation an alle Mitarbeitenden (Kap. 2.7). |
| Kontext und Beteiligte | Umfeldanalyse mit internen und externen Parteien als Teil der Rahmenbedingungen (Kap. 7.1). | Eigene Schritte für Kontext (Kap. 2.1), Compliance-Management (Kap. 2.2) und Analyse der interessierten Parteien (Kap. 2.4). |
| Dokumentation | [DOK]-Kennzeichnung und formale Anforderungen: aktuell, nutzbar abgelegt, Ersteller und Zeitpunkt erkennbar (Kap. 4.2). | „Ein Verfahren zur Lenkung mindestens aller für das ISMS relevanten Dokumente muss eingerichtet und verankert werden.“ (Kap. 2.9) |
| Sicherheitsorganisation | Mindestens eine Person koordiniert, typischerweise als ISB; die Rolle sollte als Stabsstelle organisiert sein (Kap. 7.2). | Rollen mit Qualifikationen und Kompetenzen, Vermeidung von Interessenkonflikten (IT-Leitung und ISB, DSB und ISB), festgelegte Beteiligung des ISB an sicherheitsrelevanten Projekten (Kap. 2.8). |
| Risikomethode | Eine Methode ist zu wählen und zu dokumentieren; Klassifikation, Strategie zur Risikobehandlung, Risikoappetit (Kap. 8.1). | Verfahren frei wählbar, sofern 35 verbindliche Mindestkriterien erfüllt sind; Risikoappetit und Akzeptanzkriterien autorisiert die Leitung (Kap. 2.11, Anhang 3). |
| Realisierungsplan | Prioritäten, Verantwortlichkeiten, Ressourcen, Termine und Kosten (Kap. 8.2). | Maßnahme je Anforderung verknüpft, Datum und dokumentierende oder prüfende Person, Nachweise zugeordnet, Fortschrittsverfolgung ohne Interessenkonflikt (Kap. 4.3-4.5). |
| Überprüfung | Interne Audits sollten regelmäßig stattfinden und nicht von den Planenden durchgeführt werden (Kap. 7.4); Einhaltung sowie Eignung und Wirksamkeit prüfen (Kap. 8.3). | Internes Auditprogramm mit Zielen, Risiken des Programms und Auswahl des Auditteams (Kap. 5.2); Validierung der Anforderungen (Kap. 5.5). |
| Kennzahlen | Zielerreichung kann z. B. mit Kennzahlen überwacht werden (Kap. 4.1). | Leistungsbewertung erforderlich; einheitliche Vorgaben stehen noch aus, Institutionen sind frei in der Ausgestaltung (Kap. 5.1). Laut Meilensteinplan folgen Konzept und Kennzahlen im Februar und März 2027. |
Übernahmeprüfung vorhandener Managementunterlagen
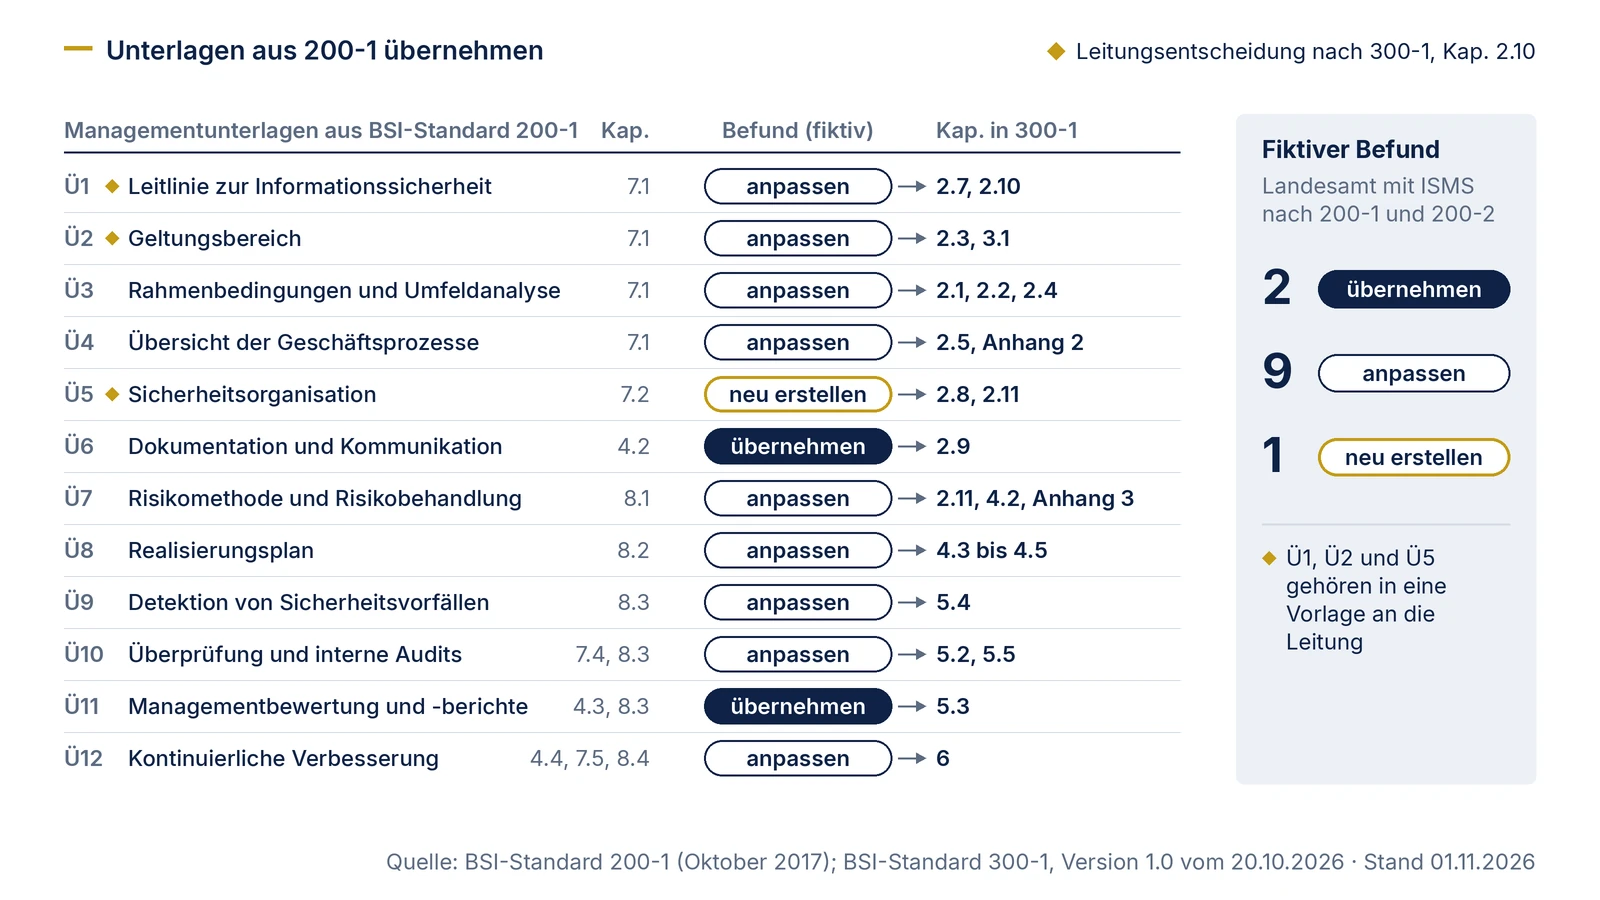
Die Prüfung geht die wesentlichen Unterlagen durch, die 200-1 mit [DOK] kennzeichnet; Risikoanalyse und Auswahl von Sicherheitsmaßnahmen (Kap. 8.1) prüfen Sie zusammen mit Ü7, die Steuerung und Kontrolle der Umsetzung (Kap. 8.2) zusammen mit Ü8. Ergänzt sind vier Unterlagen, die 200-1 ohne diese Kennzeichnung behandelt (Ü3, Ü4, Ü6, Ü12). Zu jeder Zeile stellt die Prüfung die Frage, ob sie die zugehörige Stelle in 300-1 schon abdeckt. Das Ergebnis je Zeile ist eine von drei Entscheidungen: übernehmen, anpassen oder neu erstellen. Die Prüffragen sind unsere Arbeitshilfe; verbindlich ist der Text von 300-1 an der genannten Stelle.
Die letzte Spalte zeigt einen fiktiven Befund für ein Landesamt mit einem ISMS nach 200-1 und 200-2. Er soll die Anwendung zeigen und ersetzt keine Prüfung Ihrer Unterlagen.
| Nr. | Unterlage (200-1) | Gegenstück in 300-1 | Prüffrage für die Übernahme | Fiktiver Befund und Entscheidung |
|---|---|---|---|---|
| Ü1 | Leitlinie zur Informationssicherheit (Kap. 7.1) | Kap. 2.7, 2.10 | Enthält sie messbare Ziele und eine Strategie dazu? Ist die Verpflichtung der Leitung ausdrücklich? Ist die Freigabe durch die Leitung dokumentiert und die Bekanntgabe an alle Mitarbeitenden belegt? | Ziele nur qualitativ formuliert, Freigabe 2021 dokumentiert: anpassen (Ziele messbar machen, erneut freigeben). |
| Ü2 | Geltungsbereich (Kap. 7.1) | Kap. 2.3, 3.1 | Sind die betrachteten Geschäftsprozesse vollständig enthalten? Sind Institutionseinheiten, Standorte, Anwendungen, IT-Systeme, Dienstleister und Ausschlüsse benannt? | Geltungsbereich nach Organisationseinheiten geschnitten, Dienstleister fehlen: anpassen, siehe Informationsverbund. |
| Ü3 | Rahmenbedingungen und Umfeldanalyse (Kap. 7.1) | Kap. 2.1, 2.2, 2.4 | Sind äußere und innere Faktoren dokumentiert? Gibt es ein Rechtskataster und eine Liste vertraglicher Verpflichtungen? Sind interessierte Parteien mit Anforderung und Priorität erfasst und die verbindlichen Verpflichtungen mit der Leitung abgestimmt? | Umfeldanalyse vorhanden, keine Stakeholder-Liste: anpassen. |
| Ü4 | Übersicht der Geschäftsprozesse (Kap. 7.1 als Thema der Strategie) | Kap. 2.5, Anhang 2 | Sind die Geschäftsprozesse im Anwendungsbereich dokumentiert und ist ihr Zweck für die Institutionsziele erkennbar (Kap. 2.5)? Fehlt eine Prozesslandkarte: Hat jeder Prozess die Mindestangaben der vereinfachten Analyse nach Anhang 2 (Kennung, Name, fachlich verantwortliche Person, Rolle oder Organisationseinheit, Kurzbeschreibung, wesentliche Anwendungen)? | Prozessliste ohne Verantwortliche: anpassen, siehe Strukturanalyse und Schutzbedarfsfeststellung. |
| Ü5 | Sicherheitsorganisation (Kap. 7.2) | Kap. 2.8, 2.11 | Sind Rollen mit Qualifikationen und Kompetenzen beschrieben? Sind die Interessenkonflikte IT-Leitung und ISB sowie DSB und ISB geprüft? Ist festgelegt, wann der ISB an Projekten beteiligt wird? Gibt es die Rolle des Risikoeigentümers? | ISB zugleich stellvertretende IT-Leitung, kein Risikoeigentümer: neu erstellen (Organisationsentscheidung der Leitung). |
| Ü6 | Regeln zu Dokumentation und Kommunikation (Kap. 4.2) | Kap. 2.9 | Gibt es ein Verfahren zur Dokumentenlenkung, das Nachvollziehbarkeit, Aktualität und Vollständigkeit über den Lebenszyklus sichert? Ist die interne und externe Kommunikation, auch bei sicherheitsrelevanten Projekten, geregelt? | Dokumentenlenkung über das Qualitätsmanagement vorhanden: übernehmen, ISMS-Dokumente einbeziehen. |
| Ü7 | Risikomethode, Risikoklassifikation, Strategie zur Risikobehandlung (Kap. 8.1) | Kap. 2.11, 4.2, Anhang 3 | Sind Risikoappetit und Akzeptanzkriterien getrennt festgelegt und von der Leitung autorisiert? Erfüllt das Verfahren alle 35 Mindestkriterien? | Risikorichtlinie nach 200-3, Risikoappetit nicht festgelegt: anpassen, siehe Risikomethode prüfen. |
| Ü8 | Realisierungsplan (Kap. 8.2) | Kap. 4.3-4.5 | Ist jede Maßnahme mit den Anforderungen verknüpft, die sie adressiert? Sind Datum und dokumentierende oder prüfende Person festgehalten, Nachweise zugeordnet, Zuständigkeiten und Fristen benannt? | Maßnahmenliste ohne Anforderungsbezug: anpassen, siehe Nachweisplan. |
| Ü9 | Detektion von Sicherheitsvorfällen (Kap. 8.3) | Kap. 5.4 | Sind die drei Verfahren verankert: Erkennung von Sicherheitsvorfällen, Umgang mit Schwachstellen und Reaktion auf neu auftretende Bedrohungen, die beiden letzten mit Rückkopplung in die Risikobetrachtung? | Vorfallsverfahren vorhanden, Schwachstellenverfahren ohne Rückkopplung ins Risiko: anpassen. |
| Ü10 | Überprüfung der Einhaltung, Eignung und Wirksamkeit; interne Audits (Kap. 7.4, 8.3) | Kap. 5.2, 5.5 | Gibt es ein internes Auditprogramm mit Zielen, bewerteten Programmrisiken und begründeter Auswahl des Auditteams? Werden die Anforderungen regelmäßig validiert? | Jährliche Einzelaudits ohne Programm: anpassen. |
| Ü11 | Managementbewertung und Managementberichte (Kap. 4.3, 8.3) | Kap. 5.3 | Berücksichtigt der Bericht Auditergebnisse, Leistungsbewertung, Sicherheitsvorfälle, Status der Risikobehandlung, Änderungen in Institution und Bedrohungslage sowie den Status früherer Entscheidungen? | Bericht deckt alles außer Leistungsbewertung ab: übernehmen, Gliederung ergänzen. |
| Ü12 | Unterlagen zur kontinuierlichen Verbesserung (Kap. 4.4, 7.5, 8.4) | Kap. 6 | Werden Nicht-Konformitäten mit Ursachenanalyse erfasst? Gibt es einen Korrektur- und Verbesserungsplan mit Zuständigkeiten und Wirksamkeitsprüfung? | Maßnahmen aus Audits ohne Ursachenanalyse: anpassen. |
Auswertung des fiktiven Beispiels: zwei Unterlagen lassen sich übernehmen, neun sind anzupassen, eine ist neu zu erstellen. Die Entscheidungen zu Ü1, Ü2 und Ü5 sind Leitungsentscheidungen nach 300-1 Kap. 2.10 und gehören in eine Entscheidungsvorlage. Wo eine Prüffrage gesetzliche oder vertragliche Vorgaben berührt (Ü3), ordnen wir die Vorgaben ein, die Sie nennen oder die in Ihren Unterlagen stehen; ob sie rechtlich gelten, prüft Ihre Rechtsabteilung.
200-1 und ein ISMS nach ISO 27001
Wer sein ISMS nach ISO 27001 aufgebaut hat und 200-1 nur als Orientierung nutzte, kann die Übernahmeprüfung genauso anwenden. 300-1 bezieht sich in Prozessschritt 1 und 2 ausdrücklich auf die Kapitel 4, 5, 6 und 10 der DIN EN ISO/IEC 27001. Ob ein Zertifikat nach ISO 27001 oder nach ISO 27001 auf Basis von IT-Grundschutz der passende Nachweis ist, behandelt die Seite Zertifizierung.
Beratung zu einem ISMS nach ISO 27001 ohne Grundschutz-Bezug bietet Blackfort Technology auf der Firmenseite an. Für bestehende Grundschutz-ISMS unterstützt Blackfort Technology bei der Bestandsbewertung der Unterlagen und plant mit Ihnen, in welcher Reihenfolge sie angepasst werden.
- Nachweis und Verfahren: Zertifizierung
- Alle Änderungen im Überblick: Vergleich IT-Grundschutz 2023 und Grundschutz++
- Was 300-1 im Ganzen verlangt: BSI-Standard 300-1
- Überführung eines bestehenden ISMS: Migration nach Grundschutz++
- Bestandsbewertung beauftragen: Readiness und Migrationskonzept
- ISO-27001-Beratung: https://www.blackfort-tec.de/consulting-pages/iso-27001-beratung
Rechtehinweis: Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI, Grundschutz++. Zitate und Angaben aus BSI-Standard 200-1 sowie Angaben aus BSI-Standard 200-2 © Bundesamt für Sicherheit in der Informationstechnik, Quellen: BSI-Standard 200-1, BSI-Standard 200-2. Sie stehen nicht unter CC BY-SA 4.0.