
Was BSI-Standard 300-1 und der Anwenderkatalog verlangen
BSI-Standard 300-1 behandelt die Leitlinie in Kapitel 2.7, also im ersten Prozessschritt „Erhebung und Planung“. Der Standard nennt dort vier Aspekte, die „z. B.“ zu berücksichtigen sind: die Verpflichtung der Institutionsleitung, konkrete und messbare Ziele (als Beispiel nennt er SMART), eine Strategie, mit der diese Ziele erreicht werden sollen, und die Informationssicherheitsorganisation in ihrer strategischen Ausrichtung. Die Einzelheiten der Organisation regelt Kapitel 2.8. Freigeben muss die Institutionsleitung, und allen Mitarbeitenden ist die Leitlinie zu kommunizieren, „da diese das ISMS in der Institution fest verankert und normiert“ (Kap. 2.7).
Kapitel 2.10 nennt die Freigabe der Leitlinie unter den Entscheidungsvorlagen, die der Institutionsleitung „insbesondere“ vorgelegt werden; die Liste ist nicht abschließend. Die Verantwortung der Leitung für die Informationssicherheit bestand schon im klassischen IT-Grundschutz (200-2, Kap. 2.3). Neu in 300-1 ist die gebündelte Aufzählung der Entscheidungsvorlagen. Die förmliche Zustimmung der Leitung zur schriftlich fixierten Leitlinie sah schon 200-2 vor (Kap. 3.4.4), und grundlegende Managemententscheidungen waren aufzuzeichnen (Kap. 5.2.2). Im Anwenderkatalog verlangt die Erläuterung zu GC.5.1.4 ausdrücklich, die Autorisierung zu dokumentieren.
Im Anwenderkatalog steckt die Leitlinie in der Praktik Governance und Compliance (GC). Die fünf Anforderungen der Gruppe GC.5 sind alle MUSS-Anforderungen mit dem Sicherheitsniveau „normal-SdT“. Die Tabelle zeigt den Wortlaut im Build vom 29.10.2026 und was daraus für das Dokument folgt.
| Anforderung (Build 2026-10-29) | Anforderungstext im Katalog | Folge für die Leitlinie |
|---|---|---|
| GC.5.1 Festlegung von Zielen für die Informationssicherheit | „Governance und Compliance MUSS konkrete und messbare Ziele für die Informationssicherheit auf Basis der identifizierten Rahmenbedingungen festlegen.“ | Ziele mit Messgröße und Zielwert; nach der Erläuterung müssen die Ziele messbar und konkret sein und sollten Bezug zu den Geschäftszielen haben, als Beispiel nennt sie eine Quote aktueller Virenschutz-Signaturen |
| GC.5.1.1 Festlegung einer Sicherheitsstrategie | „Governance und Compliance MUSS eine grundlegende Strategie zur Erreichung der Ziele für die Informationssicherheit gemeinsam mit der Institutionsleitung festlegen.“ | Abschnitt Strategie: Vorgehensweise, Prinzipien, Reihenfolge |
| GC.5.1.2 Verpflichtung der Institutionsleitung | „Governance und Compliance MUSS die Verpflichtung der Institutionsleitung zuweisen.“ | Abschnitt Verpflichtung; die Erläuterung zählt dazu Gesamtverantwortung, Überwachung der Ziele, Bestätigung der Sicherheitsorganisation, Bereitstellung von Ressourcen und Unterstützung der Verbesserung |
| GC.5.1.3 Erstellung einer Sicherheitsleitlinie | „Governance und Compliance MUSS eine für die Institution passende Sicherheitsleitlinie festlegen.“ | Die Erläuterung nennt als Mindestinhalt „insbesondere“ Gesamtverantwortung und Verpflichtung der Leitung, Ziele, Strategie, Rollen und Zuständigkeiten sowie die Verpflichtung zur kontinuierlichen Verbesserung |
| GC.5.1.4 Freigabe der Sicherheitsleitlinie | „Governance und Compliance MUSS die festgelegte Sicherheitsleitlinie durch die Institutionsleitung autorisieren.“ | Die Erläuterung lautet: „Diese Autorisierung muss dokumentiert werden.“ Nachweis ist der Beschluss mit Datum und Fassung |
Der Katalog spricht von „Sicherheitsleitlinie“, der Standard von „Informationssicherheitsleitlinie“, BSI-Standard 200-2 von der „Leitlinie zur Informationssicherheit“. Gemeint ist dasselbe Dokument. BSI-Standard 200-1 nennt als englische Bezeichnung „Information Security Policy“ (Kap. 7.1). Ein fester Überprüfungsturnus steht weder in 300-1 noch in den GC.5-Anforderungen; 200-2 empfahl, die Leitlinie „spätestens alle zwei Jahre erneut zu überdenken“ (Kap. 3.4.5). Für Grundschutz++ legen Sie den Turnus im Verfahren zur Dokumentenlenkung fest (300-1, Kap. 2.9; GC.11.1).
Leitlinie, Richtlinie, Konzept: was wohin gehört
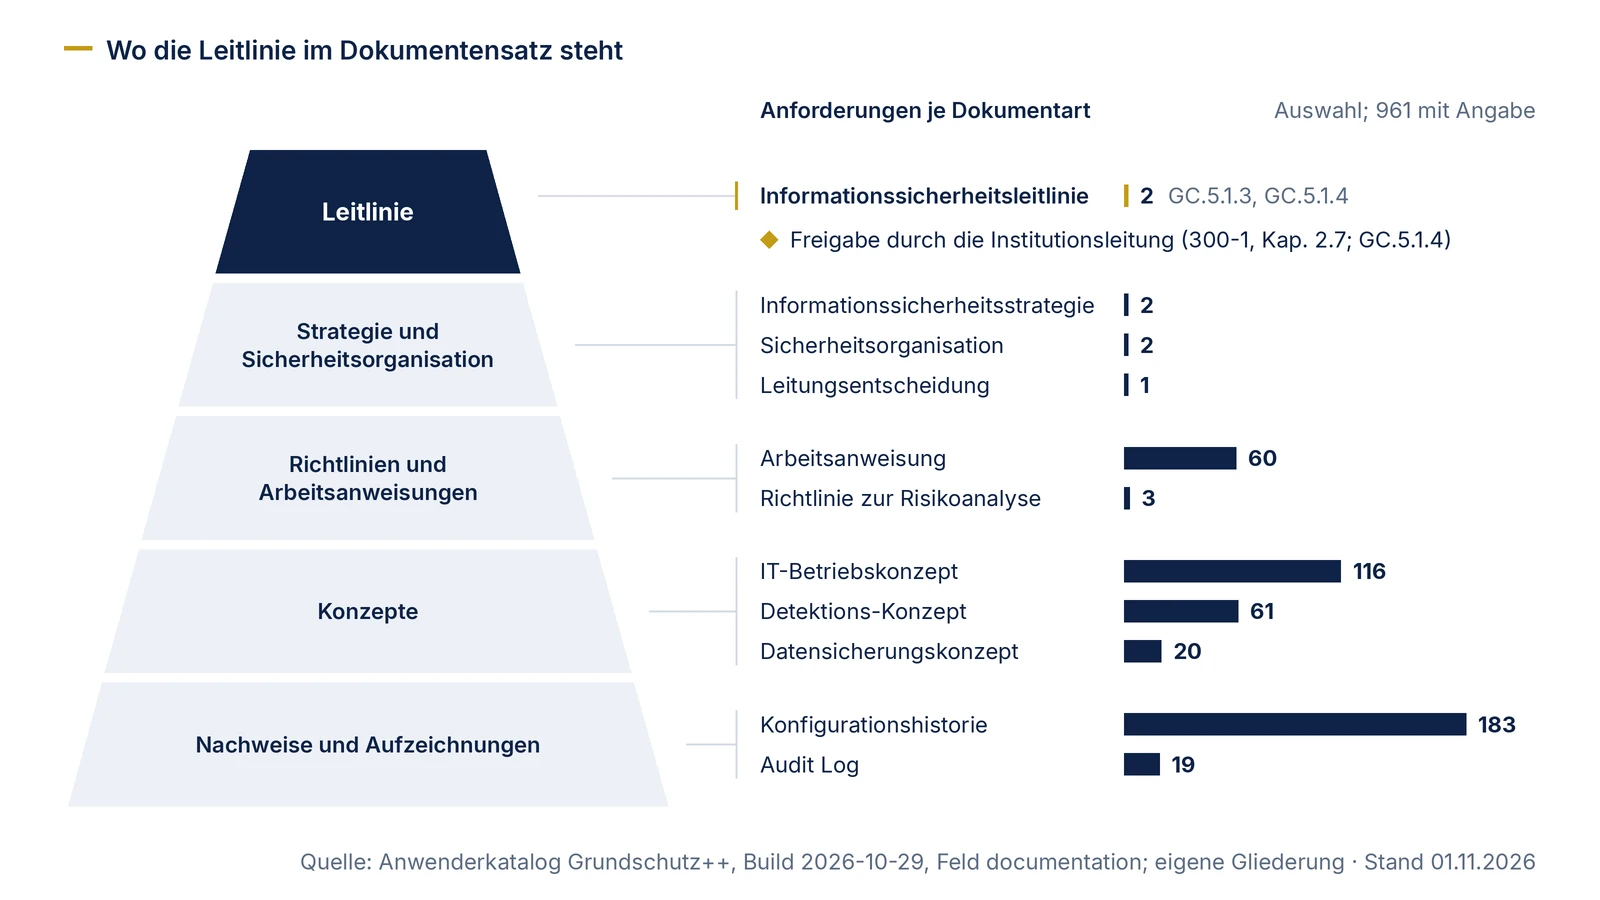
Die Leitlinie bleibt kurz, wenn sie nur das enthält, was die Leitung entscheidet und was alle Beschäftigten wissen müssen. Regeln für einzelne Tätigkeiten und die technische Gestaltung gehören in nachgeordnete Dokumente. BSI-Standard 200-2 unterscheidet bereits die Leitlinie mit den grundlegenden Aussagen von den Richtlinien, in denen die umzusetzenden Sicherheitsmaßnahmen für die Mitarbeitenden verständlich festgehalten werden (Kap. 5.2.2). 300-1 gibt keine Dokumenthierarchie vor. Die folgende Gliederung ist unsere eigene Einteilung.
Einen Anhaltspunkt liefert der Katalog selbst: Fast jede Anforderung hat im Feld documentation eine empfohlene Dokumentart. Im Build vom 29.10.2026 haben wir 961 Anforderungen mit diesem Feld gezählt. Auf die Dokumentart „Informationssicherheitsleitlinie“ entfallen davon nur zwei, nämlich GC.5.1.3 und GC.5.1.4. Auf „IT-Betriebskonzept“ entfallen 116, auf „Arbeitsanweisung“ 60, auf „Detektions-Konzept“ 61 und auf „Datensicherungskonzept“ 20. Die Leitlinie ist also ein schmales Dokument, auf das sich viele andere beziehen.
| Dokumentart | Zweck | Adressaten | Freigabe (eigene Festlegung, soweit nicht anders belegt) | Änderungsanlass (Beispiele) | Beispiele für Werte im Feld documentation |
|---|---|---|---|---|---|
| Informationssicherheitsleitlinie | Ziele, Strategie, Verpflichtung der Leitung, Organisation in Grundzügen | alle Beschäftigten | Institutionsleitung (300-1, Kap. 2.7 und 2.10; GC.5.1.4) | neue Institutionsziele, geänderter Anwendungsbereich, neue Organisation | Informationssicherheitsleitlinie (2) |
| Strategie und Sicherheitsorganisation | Ziele mit Messverfahren, Rollen mit Befugnissen, Gremien, Stellvertretungen | Leitung, ISB, Rolleninhaber | Institutionsleitung | Rollenwechsel, neue Ziele | Informationssicherheitsstrategie (2), Sicherheitsorganisation (2), Leitungsentscheidung (1) |
| Richtlinien und Arbeitsanweisungen | verbindliche Regeln für Tätigkeiten, z. B. Umgang mit Passwörtern, Melden von Ereignissen | betroffene Beschäftigte, Dienstleister | zuständige Führungskraft nach Abstimmung mit dem ISB | neue Bedrohung, Prüfergebnis, Vorfall | Arbeitsanweisung (60), Richtlinie zur Risikoanalyse (3) |
| Konzepte | fachliche und technische Gestaltung eines Bereichs | Fachverantwortliche, IT-Betrieb | Fachverantwortliche | neue Systeme, Änderungen im Informationsverbund | IT-Betriebskonzept (116), Detektions-Konzept (61), Datensicherungskonzept (20) |
| Nachweise und Aufzeichnungen | belegen, dass eine Regel umgesetzt ist | ISB, Auditteam | keine Freigabe, aber Lenkung | laufend | Konfigurationshistorie (183), Audit Log (19) |
Eine Faustregel für den Entwurf: Wenn sich ein Satz ändern müsste, sobald Sie ein Produkt, einen Dienstleister oder eine Frist für Updates wechseln, gehört er in eine Richtlinie oder ein Konzept. Die Leitlinie verweist auf diese Dokumente, ohne sie zu wiederholen. Für das Notfall- und Kontinuitätsmanagement führt der Katalog eine eigene Dokumentart „BC-Leitlinie“ (NOT.1.1 und NOT.1.1.4). Sie ergänzt die Informationssicherheitsleitlinie. BSI-Standard 200-4 zum Business Continuity Management ist durch 300-1 nicht abgelöst; der Katalog setzt bei NOT.1.1.4 den Parameter „BSI-Standard 200-4“. Wie die Unterlagen insgesamt zu einem Dossier zusammenkommen, zeigt die Seite Sicherheitskonzept.
Kommentierte Vorlage: zehn Abschnitte
Die Vorlage ordnet die Vorgaben aus Kapitel 2.7 und aus GC.5.1 bis GC.5.1.4 zehn Abschnitten zu. Die Reihenfolge ist unser Vorschlag. Die Spalte „Beleg“ zeigt, woher die Pflicht kommt; wo „eigene Empfehlung“ steht, verlangt weder der Standard noch der Katalog den Abschnitt ausdrücklich.
| Nr. | Abschnitt | Inhalt | Kommentar | Beleg |
|---|---|---|---|---|
| 1 | Geltung | Für welchen Anwendungsbereich die Leitlinie gilt, mit Verweis auf das Dokument, das ihn abgrenzt | Den Anwendungsbereich nicht neu beschreiben; die Leitung legt ihn eigens fest. Ausgeschlossene Bereiche nennen, wenn es welche gibt | 300-1, Kap. 2.3 und 2.10; GC.6.1 |
| 2 | Stellenwert | Warum Informationssicherheit für die Aufgaben der Institution zählt; welche Geschäftsprozesse und Informationen im Mittelpunkt stehen | Zwei bis drei Sätze mit Bezug zu den Institutionszielen; keine Bedrohungsprosa | GC.5.1 (Erläuterung: Ziele sollten Bezug zu den Geschäftszielen haben) |
| 3 | Verpflichtung der Leitung | Gesamtverantwortung, Bereitstellung von Ressourcen, Überwachung der Ziele, Förderung des ISMS | Die Verantwortung für das ISMS kann nach 300-1 nicht delegiert werden; das sollte die Leitlinie so sagen | 300-1, Kap. 2.7 und 2.10; GC.5.1.2 |
| 4 | Ziele | Drei bis fünf konkrete, messbare Ziele mit Messgröße, Zielwert und Zuständigkeit für die Messung | Ziele so wählen, dass die Leistungsbewertung sie später messen kann; Leistungskennzahlen des BSI für die Methodik-Anforderungen sind laut Meilensteinplan zum 31.03.2027 angekündigt | 300-1, Kap. 2.7 und 5.1; GC.5.1 |
| 5 | Strategie | Vorgehensweise (Grundschutz++ nach 300-1), Schutzbedarf je Geschäftsprozess, Reihenfolge der Geschäftsprozesse, Grundsätze der Risikobetrachtung | Die Strategie sagt, wie die Ziele erreicht werden sollen. Der Katalog setzt bei GC.1.1 den Parameter „BSI Grundschutz++“ | 300-1, Kap. 2.6, 2.7 und 2.11; GC.1.1, GC.5.1.1 |
| 6 | Organisation | Rollen in Grundzügen: Institutionsleitung, ISB mit Vorspracherecht, Geschäftsprozesseigentümer, Gremium; Verweis auf das Organisationsdokument | Nur die strategische Ausrichtung; Befugnisse, Stellvertretungen und Qualifikation gehören in das Dokument zur Sicherheitsorganisation | 300-1, Kap. 2.7 und 2.8; GC.9.1, GC.9.1.1.1, GC.9.1.1.1.2 |
| 7 | Pflichten aller Beschäftigten | Bindung an Richtlinien, Meldepflicht für Ereignisse, Einbindung von Dienstleistern | Kurz halten; die Einzelregeln stehen in den Richtlinien | eigene Empfehlung; Kommunikation an alle nach 300-1, Kap. 2.7 |
| 8 | Rahmenbedingungen | Verweis auf das Verzeichnis der gesetzlichen und vertraglichen Verpflichtungen | Gesetze nicht einzeln aufzählen, sonst veraltet die Leitlinie mit jeder Änderung | 300-1, Kap. 2.2; GC.3.1 |
| 9 | Verbesserung | Verpflichtung zur kontinuierlichen Verbesserung, Managementbewertung, Umgang mit Abweichungen | Den Zusammenhang zur Managementbewertung herstellen, damit die Ziele dort wieder auftauchen | GC.5.1.3 (Erläuterung); 300-1, Kap. 5.3 und 6 |
| 10 | Inkraftsetzung | Freigabevermerk mit Datum, Fassung, Gültigkeitsbeginn, nächstem Prüftermin, Ort der Veröffentlichung | Ohne dokumentierte Autorisierung bleibt GC.5.1.4 nicht erfüllt | 300-1, Kap. 2.7 und 2.9; GC.5.1.4, GC.11.1 |
Was nicht hineingehört: Passwortlängen, Produktnamen, Netzpläne, Fristen für das Einspielen von Updates, Namen einzelner Beschäftigter (Rollen genügen) und vertrauliche Einzelheiten. 200-2 riet, vertrauliche Aussagen in eine gekennzeichnete Anlage auszulagern (Kap. 3.4.4). Zum Umfang macht 300-1 keine Vorgabe. 200-2 hielt fest, dass sich „mehr als 20 Seiten in der Praxis nicht bewährt haben“ (Kap. 3.4.3).
Ausgefülltes Muster für eine fiktive Institution
Das folgende Muster ist frei erfunden. Die Muster Software GmbH steht für ein Softwarehaus mit rund 120 Beschäftigten, das eine Fachanwendung für öffentliche Auftraggeber entwickelt und im eigenen Rechenzentrum betreibt. Übernehmen Sie den Text nicht ungeprüft: Ziele, Rollen und Strategie müssen aus Ihrer eigenen Erhebung nach Kapitel 2.1 bis 2.6 stammen.
Muster Software GmbH (fiktiv): Leitlinie zur Informationssicherheit, Fassung 1.0
1 Geltung
Diese Leitlinie gilt für den Anwendungsbereich des ISMS, wie ihn die Geschäftsführung im Beschluss GF-03 festgelegt hat: Entwicklung und Betrieb der Fachanwendung „Musterakte“ einschließlich der Standorte Hauptsitz und Rechenzentrum. Die interne Kantinenverwaltung ist ausgenommen.
2 Stellenwert
Unsere Auftraggeber vertrauen uns Verwaltungsdaten von Bürgerinnen und Bürgern an. Ein Ausfall oder eine Verletzung der Vertraulichkeit trifft unmittelbar deren Verwaltungsverfahren und unseren Fortbestand als Anbieter. Informationssicherheit gehört deshalb zu unseren Unternehmenszielen.
3 Verpflichtung der Geschäftsführung
Die Geschäftsführung trägt die Gesamtverantwortung für die Informationssicherheit und delegiert sie nicht. Sie stellt Personal, Budget und Technik für das ISMS bereit, lässt sich mindestens einmal jährlich in der Managementbewertung über die Ziele berichten und entscheidet über Ressourcen, Schutzbedarf, Reihenfolge der Geschäftsprozesse und Restrisiken.
4 Ziele
| Ziel | Messgröße und Zielwert | Messung durch |
|---|---|---|
| Z-1 Status bekannt | Für 100 % der Anforderungen im Anforderungspaket liegt ein Umsetzungsstatus vor, der höchstens drei Monate alt ist | ISB, quartalsweise |
| Z-2 Schwachstellen schnell schließen | Mindestens 95 % der als kritisch bewerteten Schwachstellen an Systemen der Fachanwendung sind binnen sieben Tagen behoben | IT-Betrieb, monatlich |
| Z-3 Betrieb wieder aufnehmen | Die Fachanwendung steht nach einer Störung innerhalb von acht Stunden wieder zur Verfügung | Leitung Betrieb, je Störung und jährliche Übung |
| Z-4 Beschäftigte unterwiesen | Alle Beschäftigten haben im Kalenderjahr die Unterweisung zur Informationssicherheit abgeschlossen | Personalabteilung, halbjährlich |
5 Strategie
Wir führen das ISMS nach BSI-Standard 300-1 „Methodik Grundschutz++“ und bilden unser Anforderungspaket aus dem Anwenderkatalog Grundschutz++ mit dokumentiertem Katalogstand. Den Schutzbedarf stellen wir je Geschäftsprozess in den Kategorien „normal“ und „hoch“ fest. Wir beginnen mit dem Geschäftsprozess „Betrieb der Musterakte“ und nehmen die übrigen Geschäftsprozesse in der von der Geschäftsführung festgelegten Reihenfolge auf. Wo der Schutzbedarf hoch ist, ein Asset nicht hinreichend abgedeckt ist oder eine SOLLTE-Anforderung dauerhaft nicht erfüllt wird, führen wir eine Risikobetrachtung nach unserer Richtlinie zur Risikoanalyse durch. Für SOLLTE-Anforderungen, die eingeplant, aber noch nicht erfüllt sind, betrachten wir das Restrisiko und legen es der Geschäftsführung zur Freigabe vor.
6 Organisation
Die Geschäftsführung hat eine Informationssicherheitsbeauftragte bestellt, die ihr unmittelbar unterstellt ist, jederzeit direkt vortragen kann und keine Leitungsaufgabe im IT-Betrieb hat. Das Sicherheitsteam aus ISB, Leitung Betrieb, Leitung Entwicklung und Datenschutzbeauftragtem tagt monatlich. Die Eigentümer der Geschäftsprozesse sind zugleich Risikoeigentümer. Einzelheiten regelt das Dokument „Sicherheitsorganisation“.
7 Pflichten aller Beschäftigten
Alle Beschäftigten halten die Richtlinien zur Informationssicherheit ein und melden Ereignisse, die die Sicherheit beeinträchtigen könnten, unverzüglich über die bekannten Meldewege. Dienstleister verpflichten wir vertraglich auf die für sie geltenden Regeln.
8 Rahmenbedingungen
Die gesetzlichen und vertraglichen Verpflichtungen führen wir im Verzeichnis der Compliance-Verpflichtungen. Die Compliance-Stelle und die ISB halten es gemeinsam aktuell.
9 Verbesserung
Wir verbessern das ISMS fortlaufend. Abweichungen, Prüfergebnisse und Vorfälle werten wir aus und übernehmen Korrekturen in den Umsetzungsplan. Die Managementbewertung prüft jährlich, ob die Ziele erreicht sind und ob diese Leitlinie noch passt.
10 Inkraftsetzung
| Fassung | 1.0 |
| Freigabe | Beschluss der Geschäftsführung GF-07 mit Datum und Unterschrift |
| Gültig ab | Tag nach der Veröffentlichung im Intranet |
| Nächste Prüfung | zur nächsten Managementbewertung, spätestens nach zwölf Monaten |
| Bekanntgabe | Intranet, Rundmail mit Kenntnisnahme, Teil der Einarbeitung neuer Beschäftigter |
Die Zielwerte im Muster sind Beispiele ohne Vorgabe des BSI. Wie Sie Ziele später in Kennzahlen für die Leitung übersetzen, zeigt die Seite Managementbewertung und Kennzahlen. Wie dieselben Abschnitte in einem durchgehenden Fall aussehen, zeigt die Fallakte, Teil 1: Erhebung und Planung.
Abstimmen, freigeben, bekannt machen
Wer an der Leitlinie mitwirkt, legt 300-1 nicht fest. 200-2 empfahl, möglichst viele Bereiche zu beteiligen, darunter IT-Betrieb, Datenschutzbeauftragten, Personalabteilung und Personalvertretung, Revision und Rechtsabteilung (Kap. 3.4.1). Für Grundschutz++ ist die Analyse der interessierten Parteien nach Kapitel 2.4 ein guter Ausgangspunkt; sie erfasst intern ausdrücklich Institutionsleitung, Mitarbeitende, Führungskräfte und Personalvertretungen, die übrigen Bereiche ergänzen Sie. Die Checkliste zeigt den Ablauf mit Nachweisen.
| Schritt | Wer | Ergebnis und Nachweis | Beleg |
|---|---|---|---|
| 1. Auftrag einholen | ISB bei der Institutionsleitung | Auftrag zur Erarbeitung, Termin für die Entscheidungsvorlage | eigene Empfehlung; 200-2, Kap. 3.4 |
| 2. Entwurf aus der Erhebung ableiten | ISB | Entwurf, der auf Kontext, Compliance-Verpflichtungen, Anwendungsbereich und Schutzbedarf verweist | 300-1, Kap. 2.1 bis 2.6 |
| 3. Abstimmen | Sicherheitsgremium, Datenschutz, Personalvertretung, Fachbereiche, IT-Betrieb | Stellungnahmen und Änderungsliste | 300-1, Kap. 2.4; 200-2, Kap. 3.4.1 |
| 4. Entscheidungsvorlage | ISB an die Institutionsleitung | Vorlage mit Beschlussvorschlag, Zielen und offenen Punkten | 300-1, Kap. 2.10 |
| 5. Freigabe | Institutionsleitung | Dokumentierter Beschluss mit Fassung und Datum | 300-1, Kap. 2.7; GC.5.1.4 |
| 6. Bekanntgabe | ISB mit Kommunikation und Personalabteilung | Veröffentlichung, Nachweis der Kenntnisnahme, Aufnahme in die Einarbeitung | 300-1, Kap. 2.7; PERS.3.7 (Einarbeitung bei Neuzugang, SOLLTE) |
| 7. Lenken und prüfen | ISB | Eintrag im Dokumentenverzeichnis mit Prüftermin; Prüfung bei Änderungen von Zielen, Anwendungsbereich oder Organisation | 300-1, Kap. 2.9; GC.11.1 |
Weil die Leitlinie allen Mitarbeitenden zu kommunizieren ist, gehören später Eingestellte dazu. Halten Sie für Schritt 6 deshalb fest, an welcher Stelle der Einarbeitung neue Beschäftigte die Leitlinie erhalten.
Eine bestehende Leitlinie nach 200-2 weiterverwenden
Wer bereits nach klassischem IT-Grundschutz arbeitet, hat eine Leitlinie. Sie muss beim Umstieg auf Grundschutz++ nicht neu entstehen, aber an einigen Stellen nachgeschärft werden. Die Prüffragen ergeben sich aus dem Vergleich von 200-2 mit 300-1 und dem Katalog:
| Prüffrage | Hintergrund | Typische Änderung |
|---|---|---|
| Nennt die Leitlinie als Vorgehensweise noch 200-2 und das IT-Grundschutz-Kompendium? | GC.1.1 setzt den Parameter „BSI Grundschutz++“ | Strategie auf 300-1 und den Anwenderkatalog mit Katalogstand umstellen, Übergangszeit benennen |
| Sind die Ziele messbar? | 300-1 verlangt konkrete und messbare Ziele (Kap. 2.7), GC.5.1 ebenso | Allgemeine Ziele wie „hohes Sicherheitsniveau“ durch Messgröße und Zielwert ersetzen |
| Spricht sie von drei Schutzbedarfskategorien? | 300-1 gibt zwei Kategorien je Geschäftsprozess vor (Kap. 2.6) | Strategie auf „normal“ und „hoch“ je Geschäftsprozess umstellen; eigene zusätzliche Kategorien sind erlaubt, müssen aber auf die zwei abgebildet werden |
| Ist der ISB der Leitung unmittelbar unterstellt? | GC.9.1.1.1 (MUSS) und GC.9.1.1.1.2 (Vorspracherecht, MUSS) | Unterstellung und Vortragsrecht in Abschnitt 6 aufnehmen |
| Steht die Verpflichtung zur kontinuierlichen Verbesserung darin? | Erläuterung zu GC.5.1.3 | Abschnitt 9 ergänzen |
| Verweist die Leitlinie auf eine Risikoanalyse nach 200-3? | Grundschutz++ lässt das Verfahren frei, solange es die Mindestkriterien aus Anhang 3 erfüllt (Kap. 2.11) | Verweis auf die eigene Richtlinie zur Risikoanalyse; Prüfung auf der Seite Risiko-Mindestkriterien |
Welche weiteren Unterlagen sich beim Umstieg ändern, steht im Vergleich IT-Grundschutz 2023 und Grundschutz++, den Ablauf der Überführung beschreibt die Seite Migration.
Unterstützung
Blackfort Technology unterstützt beim Aufbau und bei der Migration nach Grundschutz++ auch die Entscheidungsvorlagen nach Kapitel 2.10, darunter die Vorlage zur Freigabe der Leitlinie. Den Leistungsumfang beschreibt die Seite Beratung. Allgemeine ISMS-Beratung ohne Grundschutz-Bezug finden Sie auf der Firmenseite unter https://www.blackfort-tec.de/consulting-pages/isms-beratung.
Rechtehinweis: Zitate aus BSI-Standard 300-1 (Quelle: BSI-Seite zu Grundschutz++) sowie aus den BSI-Standards 200-1 und 200-2 (Quelle: BSI-Seite zu den BSI-Standards) sind © Bundesamt für Sicherheit in der Informationstechnik und stehen nicht unter CC BY-SA 4.0. Der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.