
Warum dieser Plan ohne Personentage auskommt
Weder BSI-Standard 300-1 noch der Anwenderkatalog nennen einen Aufwand für ein Grundschutz-Vorhaben. Der Katalog ordnet zwar jeder Anforderung eine Aufwandsstufe zu, und der Namespace beschreibt die Stufen mit groben Zeiträumen je Anforderung, etwa „innerhalb einer Woche“ für Stufe 2; eine Zahl für das ganze Vorhaben folgt daraus nicht, weil Mengen, Parallelität und vorhandene Maßnahmen fehlen. Wie viel Arbeit entsteht, hängt an Mengen, die erst die Erhebung liefert: Geschäftsprozesse, Schutzbedarf, Assets, Standorte, Dienstleister, Qualität der vorhandenen Unterlagen. Eine Zahl vor dieser Erhebung wäre eine Schätzung ohne Grundlage.
Planbar ist trotzdem viel. Sie können festlegen, welche Rollen das Vorhaben braucht, in welchem Arbeitspaket welche Rolle führt, mitwirkt oder entscheidet, und welche Mengen Sie zuerst erheben müssen, um die Belastung je Rolle einzuschätzen. Das ist der Inhalt des Kapazitätsplans unten. Er dient als Grundlage für die Entscheidungsvorlage zur Ressourcenfreigabe und lässt sich fortschreiben, sobald die Mengen bekannt sind.
Was 300-1 und der Katalog zu Ressourcen vorgeben
Die Vorgaben zu Ressourcen sind über den Standard und die Praktiken GC und UMS verteilt. Die Tabelle fasst sie zusammen und zeigt, was daraus für die Planung folgt.
| Fundstelle | Vorgabe (Kurzfassung oder Wortlaut) | Folge für den Kapazitätsplan |
|---|---|---|
| 300-1, Kap. 2.10 | Die Verantwortung für das ISMS liegt bei der Institutionsleitung und kann nicht delegiert werden; zu den Entscheidungsvorlagen, die ihr „insbesondere“ vorgelegt werden, gehört die Freigabe der Ressourcen | Der Plan endet in einer Entscheidungsvorlage an die Leitung |
| 300-1, Kap. 4.4 | Zu beachten sind unter anderem die Bereitstellung erforderlicher Ressourcen, die Kompetenzen der Zuständigen und realistische Fristen; das Vorgehen gibt die Institutionsleitung frei, „da diese die erforderlichen Ressourcen bereitstellen muss“ | Für die Umsetzungsphase eine zweite Freigabe einplanen |
| 300-1, Kap. 2.1.2 | Ressourcenmangel ist einer der inneren Faktoren des Kontexts | Bekannte Engpässe schon in der Kontextanalyse festhalten |
| 300-1, Kap. 2.6 | Empfehlung, bei erstmaliger Implementierung mit dem wichtigsten Geschäftsprozess der höchsten Schutzbedarfskategorie zu beginnen; sukzessive sind alle Geschäftsprozesse zu untersuchen | Kapazität je Durchlauf planen, nicht für alle Geschäftsprozesse auf einmal |
| 300-1, Kap. 5.2.1 | Für das interne Auditprogramm sind finanzielle und zeitliche Ressourcen zu ermitteln, unter anderem für Audittätigkeiten, Auditmethoden und die Verfügbarkeit des Audit-Personals | Auditteam als eigene Rolle mit eigener Kapazität |
| GC.8.1 (MUSS) | „Governance und Compliance MUSS ein Verfahren zur kontinuierlichen, wirtschaftlichen Planung von Ressourcen für das ISMS verankern.“ Laut Erläuterung personelle, finanzielle und materielle bzw. technische Ressourcen | Der Plan wird fortgeschrieben, nicht einmal erstellt |
| GC.9.1.1.1.1 (MUSS) | „Governance und Compliance MUSS dem Informationssicherheitsbeauftragten hinreichende Ressourcen zuweisen.“ Laut Erläuterung kann der ISB in kleinen Institutionen die Aufgabe neben anderen wahrnehmen, wenn er ausreichend Zeit hat und kein Interessenkonflikt besteht | Zeitanteil des ISB ausdrücklich festlegen |
| GC.9.1.1.2, GC.9.1.1.4 (MUSS) | Stellvertreterregelungen für alle relevanten Rollen; Anforderungen und Fähigkeiten je Rollen- und Verantwortungsträger | Vertretung und Qualifikation je Rolle im Plan |
| UMS.2.2, UMS.3.1, UMS.4.1 (MUSS) | Priorisierung auf Basis von Risikobewertung, Abhängigkeiten und Ressourcenverfügbarkeit; eindeutig zugewiesene Zuständige; realistisches Zieldatum | Kapazität ist ein Kriterium der Priorisierung, Termine folgen aus ihr |
Die Rollen eines Grundschutz-Vorhabens
Geplant wird nach Rollen, nicht nach Personen. Eine Person kann mehrere Rollen haben, außer dort, wo 300-1 Interessenkonflikte ausschließt: zwischen IT-Leitung und ISB sowie zwischen Datenschutzbeauftragtem und ISB (Kap. 2.8), zwischen Umsetzung und Fortschrittsverfolgung (Kap. 4.5) und beim internen Auditteam, dessen Auswahl Objektivität und Unparteilichkeit sichern soll (Kap. 5.2.2). Welche Rolle für welche Entscheidung und welchen Nachweis verantwortlich ist und wie Sie Konflikte auflösen, steht auf der Seite Rollen und Verantwortlichkeiten; hier geht es nur darum, wie stark jede Rolle im Vorhaben gebunden ist.
Zuständigkeiten je Entscheidung und Nachweis: Rollen und Verantwortlichkeiten.
| Rolle | Aufgaben im Vorhaben | Beleg | Hinweis zur Besetzung |
|---|---|---|---|
| R1 Institutionsleitung | Entscheidungen und Freigaben: Anwendungsbereich, Schutzbedarf, Reihenfolge, Ressourcen, Leitlinie, Rahmen der Risikobetrachtung, Restrisiken | Kap. 2.10, 2.11, 4.2.3 | Termine für Entscheidungen früh im Kalender reservieren |
| R2 Informationssicherheitsbeauftragte oder -beauftragter | Steuerung des Vorhabens, Entwürfe, Moderation der Risikobetrachtung, Berichte an die Leitung | GC.9.1.1.1; Erläuterung zu GC.9.1.1.1 | der Leitung unmittelbar unterstellt; nicht zugleich IT-Leitung |
| R3 Interne Koordination | Termine, Unterlagen, Ablage, Nachhalten offener Punkte | eigene Empfehlung | kann bei kleinen Vorhaben beim ISB liegen |
| R4 Eigentümer der Geschäftsprozesse | Prozessbeschreibung, Schutzbedarf, Risikoeigentümerschaft, Freigabe der Umsetzungsplanung für ihre Risiken | Kap. 2.5, 2.6, 4.2.1; Anhang 3, Kriterien 16 und 31 | je Geschäftsprozess eine Person |
| R5 IT-Betrieb und Administrierende | Asset-Daten, Umsetzungsstatus technischer Anforderungen, operative Umsetzung, technische Nachweise | Kap. 3.2, 4.1, 4.4 | in AP-05, AP-07 und AP-09 stark gebunden |
| R6 Fachbereiche und weitere Stellen | Gebäude, Personal, Beschaffung, Entwicklung: Status ihrer Anforderungen und Umsetzung | Kap. 4.4 (Abstimmung mit betroffenen Bereichen) | je Praktik eine zuständige Stelle benennen |
| R7 Datenschutz und Compliance | Compliance-Verpflichtungen, Abstimmung der Leitlinie, Schnittstellen | Kap. 2.2, 2.8 | Rolle des Datenschutzbeauftragten getrennt vom ISB |
| R8 Fortschrittsverfolgung | Stand des Umsetzungsplans, Abweichungen, Statusberichte | Kap. 4.5 | nicht dieselbe Person, die die Maßnahmen umsetzt |
| R9 Internes Auditteam | Auditprogramm, interne Audits, Bericht an die Leitung | Kap. 5.2; PERF.3.1 | unabhängig von denen, die das ISMS aufgebaut haben |
| R10 Dienstleister | Auskünfte und Nachweise zu ausgelagerten Teilen | Kap. 3.1 (Outsourcing-Abgrenzung) | Mitwirkung vertraglich klären, bevor AP-05 beginnt |
Zehn Arbeitspakete entlang der fünf Prozessschritte
Die Arbeitspakete folgen den Kapiteln von 300-1 und gelten für einen Neuaufbau. Für die Überführung eines bestehenden ISMS hat die Seite Migration einen eigenen Zuschnitt mit zehn Paketen, etwa mit der Übertragung eines IT-Grundschutz-Checks; die Nummern dort entsprechen nicht denen auf dieser Seite. Die Spalte „Mengentreiber“ nennt, was den Umfang des Pakets bestimmt.
| AP | Inhalt | Ergebnis | Mengentreiber | Kapitel |
|---|---|---|---|---|
| AP-01 | Kontext, Compliance-Verpflichtungen, Anwendungsbereich, interessierte Parteien | Kontextvermerk, Verzeichnis der Verpflichtungen, Entscheidungsvorlage Anwendungsbereich | Zahl der Institutionseinheiten und Standorte, Zahl der Verpflichtungen | 2.1 bis 2.4, 2.10 |
| AP-02 | Geschäftsprozesse identifizieren, Schutzbedarf feststellen, Reihenfolge festlegen | Prozessliste mit Schutzbedarf, Entscheidungsvorlage | Zahl der Geschäftsprozesse; Prozesslandkarte vorhanden oder nicht | 2.5, 2.6, Anhang 2 |
| AP-03 | Leitlinie, Rollen, Kommunikation, Dokumentenlenkung | freigegebene Leitlinie, Organisationsdokument, Lenkungsverfahren | vorhandene Dokumente, Zahl der Rollen | 2.7 bis 2.9 |
| AP-04 | Rahmen der Risikobetrachtung: Verfahren, Kriterien, Risikoappetit, Rollen | Richtlinie zur Risikoanalyse, Autorisierung durch die Leitung | vorhandene Methode, z. B. nach 200-3 oder ISO/IEC 27005 | 2.11, Anhang 3 |
| AP-05 | Informationsverbund abgrenzen, Assets und Abhängigkeiten erfassen | Asset-Verzeichnis mit Abhängigkeiten und Schnittstellen | Zahl der Assets, Qualität von CMDB und Netzplan, Zahl der Prozesse mit hohem Schutzbedarf, Auslagerungen | 3.1, 3.2 |
| AP-06 | Blaupausen wählen, Zielobjektkategorien zuordnen, Parameter konkretisieren | Anforderungspaket mit Katalogstand | Zahl der Zielobjektkategorien, Zahl der Parameter | 3.3 bis 3.5 |
| AP-07 | Umsetzungsstatus je Anforderung erheben und bewerten | Status mit Begründung, Einordnung nicht erfüllter SOLLTE-Anforderungen | Zahl der Anforderungen im Paket, Zahl der zuständigen Stellen | 4.1 |
| AP-08 | Risikobetrachtung durchführen | Risikoregister, Behandlungsentscheidungen, Freigaben | Prozesse mit hohem Schutzbedarf, nicht abgedeckte Assets, dauerhaft nicht erfüllte SOLLTE-Anforderungen | 4.2 |
| AP-09 | Umsetzungsplan, Zuständigkeiten, Fristen, Fortschrittsverfolgung | priorisierter Umsetzungsplan mit Nachweisen | Zahl der offenen Anforderungen und ihre Aufwandsstufen | 4.3 bis 4.5 |
| AP-10 | Leistungsbewertung, internes Audit, Managementbewertung, Verbesserung | Auditbericht, Managementbericht, Korrektur- und Verbesserungsplan | Ausmaß des Auditprogramms nach Kap. 5.2.1, z. B. Informationssysteme, Standorte, betroffene Personen | 5, 6 |
Den Übergang vom Bestand beschreiben die Arbeitspakete auf der Seite Migration; wie AP-01 bis AP-04 an einem durchgehenden Fall aussehen, zeigt die Fallakte, Teil 1.
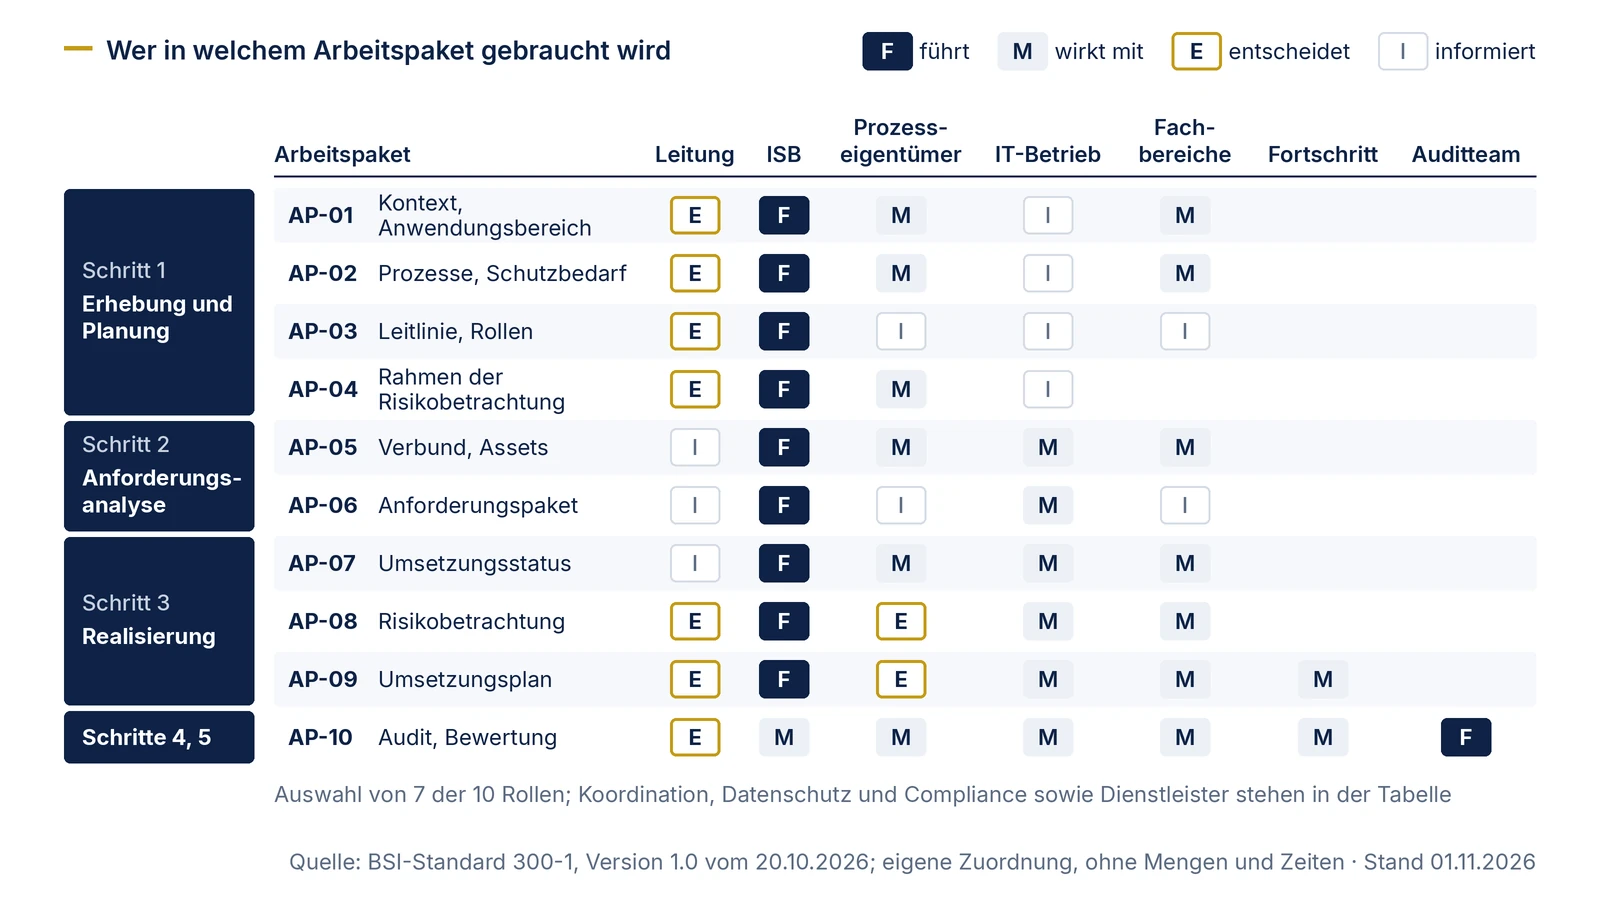
Kapazitätsplan: wer in welchem Arbeitspaket gebraucht wird
Die Matrix ist das eigentliche Arbeitsergebnis. F heißt führt, M wirkt mit, E entscheidet oder gibt frei, I wird informiert; ein leeres Feld heißt, dass die Rolle nicht gebraucht wird. Die Zuordnung ist unser Vorschlag und an die Belege aus 300-1 gebunden, wo der Standard eine Rolle nennt.
| AP | R1 Leitung | R2 ISB | R3 Koordination | R4 Prozesseigentümer | R5 IT-Betrieb | R6 Fachbereiche | R7 Datenschutz, Compliance | R8 Fortschritt | R9 Auditteam | R10 Dienstleister |
|---|---|---|---|---|---|---|---|---|---|---|
| AP-01 | E | F | M | M | I | M | M | |||
| AP-02 | E | F | M | M | I | M | I | |||
| AP-03 | E | F | M | I | I | I | M | |||
| AP-04 | E | F | M | M | I | M | ||||
| AP-05 | I | F | M | M | M | M | M | |||
| AP-06 | I | F | M | I | M | I | ||||
| AP-07 | I | F | M | M | M | M | M | M | ||
| AP-08 | E | F | M | E | M | M | M | |||
| AP-09 | E | F | M | E | M | M | M | M | ||
| AP-10 | E | M | M | M | M | M | M | M | F |
Zwei Lesarten helfen beim Planen. Die Spalten zeigen, welche Rolle über das ganze Vorhaben gebunden ist: ISB und Koordination durchgehend, der IT-Betrieb vor allem in AP-05 bis AP-09. Die Zeilen mit einem E bei R1 zeigen, wo das Vorhaben auf einen Leitungstermin wartet. Das E bei R4 in AP-08 und AP-09 steht für die Autorisierung der Umsetzungsplanung durch die Risikoeigentümer (Anhang 3, Kriterium 31), die Freigabe der Restrisiken bleibt bei der Leitung (Kriterium 30).
Was den Umfang bestimmt: Mengentreiber erheben
Bevor Sie die Belastung je Rolle einschätzen, erheben Sie die Mengen. Die meisten liegen nach AP-01 und AP-02 vor, die Zahl der Anforderungen nach AP-06. Die Tabelle nennt, wo jeder Treiber wirkt und woher Sie ihn bekommen.
| Mengentreiber | wirkt auf | Woher | Warum er zählt |
|---|---|---|---|
| Geschäftsprozesse im Anwendungsbereich | AP-02, AP-05, AP-07 | Prozesslandkarte oder vereinfachte Analyse nach Anhang 2 | Schutzbedarf je Geschäftsprozess (Kap. 2.6); jeder Durchlauf beginnt mit einem Prozess |
| davon mit hohem Schutzbedarf | AP-05, AP-08 | Ergebnis AP-02 | Abhängigkeiten zum Geschäftsprozess dokumentieren (Kap. 3.2) und explizite Risikobetrachtung (Kap. 2.11) |
| Assets und ihre Datenquellen | AP-05, AP-06 | CMDB, Asset-Register, Netzplan, Betriebshandbücher | 300-1 erlaubt, vorhandene Quellen zu nutzen (Kap. 3.1); ihre Qualität entscheidet, wie viel nachzuerheben ist |
| Zielobjektkategorien und Anforderungen im Paket | AP-06, AP-07, AP-09 | Ergebnis AP-06 | Jede Anforderung braucht einen Status (Kap. 4.1.1) |
| Verteilung der Aufwandsstufen im Paket | AP-09 | Feld effort_level im Katalog | zeigt, wie viele Anforderungen Quick Wins (Stufe 1) und wie viele aufwändige, komplexe Maßnahmen (Stufe 5) sind |
| Standorte | AP-01, AP-05, AP-10 | Anwendungsbereich | Begehungen, Gebäudeanforderungen, Ausmaß des Auditprogramms (Kap. 5.2.1) |
| wesentliche Dienstleister und Auslagerungen | AP-05, AP-07 | Verträge, Auslagerungsregister | Outsourcing-Abgrenzung (Kap. 3.1); Status hängt an Auskünften Dritter |
| Altbestand | alle | vorhandenes ISMS nach Kompendium 2023 oder ISO/IEC 27001 | verkürzt manche Pakete, verlangt dafür einen Abgleich; siehe Migration |
Zur Verteilung der Aufwandsstufen gibt der Katalog selbst einen Anhaltspunkt. Im Build vom 29.10.2026 haben von den 99 Anforderungen der Methodik und des Risikomanagements 79 die Stufe 0, die laut Namespace nicht bewertet wird, weil die Umsetzung in jedem Fall zwingend erforderlich ist. Bei den 901 Anforderungen aus dem Kernel verteilen sich die Stufen so: 0: 69, 1: 44, 2: 166, 3: 275, 4: 158, 5: 189 (eigene Zählung). Ihr eigenes Paket wird eine andere Verteilung haben; zählen Sie nach AP-06 nach.
Durchgerechnetes Beispiel (fiktiv)
Die Muster Software GmbH (frei erfunden) entwickelt eine Fachanwendung für öffentliche Auftraggeber und betreibt sie im eigenen Rechenzentrum. Erhoben nach AP-01 und AP-02: sechs Geschäftsprozesse im Anwendungsbereich, davon zwei mit hohem Schutzbedarf; zwei Standorte; drei wesentliche Dienstleister; eine CMDB, in der die Zuordnung von Anwendungen zu Systemen für etwa die Hälfte der Systeme fehlt; kein ISMS nach Kompendium 2023. Die Leitung hat entschieden, mit dem Geschäftsprozess „Betrieb der Musterakte“ zu beginnen, dem Betrieb der Fachanwendung.
Die Tabelle zeigt die geschätzte Belastung je Rolle im ersten Durchlauf in drei Stufen: hoch, mittel, gering. Die Stufen sind relativ zueinander gemeint und ersetzen keine Stundenplanung; sie zeigen, wo Engpässe zu erwarten sind und wofür die Leitung Kapazität freigeben muss.
| AP | Mengen im Beispiel | ISB | Prozesseigentümer | IT-Betrieb | Leitung | Engpass und Gegenmaßnahme |
|---|---|---|---|---|---|---|
| AP-01 | 1 Institution, 2 Standorte, Verpflichtungen aus Verträgen mit Auftraggebern | hoch | gering | gering | mittel | Vertragsunterlagen liegen beim Vertrieb; Ansprechperson benennen |
| AP-02 | 6 Prozesse, keine Prozesslandkarte | hoch | mittel | gering | mittel | vereinfachte Analyse nach Anhang 2 in einem Workshop je Bereich |
| AP-03 | keine Leitlinie vorhanden | hoch | gering | gering | mittel | Abstimmung mit Datenschutz und Personalvertretung früh terminieren |
| AP-04 | keine Risikomethode vorhanden | hoch | mittel | gering | mittel | Methode an den 35 Mindestkriterien ausrichten |
| AP-05 | erster Prozess mit hohem Schutzbedarf, CMDB lückenhaft | mittel | mittel | hoch | gering | IT-Betrieb ist zugleich mit dem Tagesbetrieb ausgelastet; feste Zeitfenster vereinbaren |
| AP-06 | Paket für den ersten Prozess | hoch | gering | mittel | gering | - |
| AP-07 | Status je Anforderung, drei Dienstleister auskunftspflichtig | hoch | mittel | hoch | gering | Auskünfte der Dienstleister vorab anfordern |
| AP-08 | Risikobetrachtung für den ersten Prozess | hoch | hoch | mittel | mittel | Prozesseigentümer ist Risikoeigentümer und muss selbst bewerten |
| AP-09 | Umsetzungsplan für die offenen Anforderungen | mittel | mittel | hoch | mittel | Fortschrittsverfolgung beim ISB, die Umsetzung beim IT-Betrieb (Kap. 4.5); weil der ISB insgesamt hoch belastet ist, übernimmt das Controlling die monatliche Statuszusammenstellung |
| AP-10 | internes Audit über den ersten Durchlauf | mittel | gering | mittel | mittel | Auditteam unabhängig besetzen, intern oder extern |
Ergebnis für die Entscheidungsvorlage: Der ISB ist in sieben von zehn Paketen hoch belastet. Die Erläuterung zu GC.9.1.1.1.1 lässt eine nebenamtliche Wahrnehmung nur zu, wenn ausreichend Zeit für die Aufgaben bleibt; die Vorlage schlägt deshalb einen festen Zeitanteil des ISB für das Vorhaben vor und benennt eine Vertretung (GC.9.1.1.2). Der IT-Betrieb ist in AP-05, AP-07 und AP-09 der Engpass; die Vorlage schlägt feste Zeitfenster vor und weist darauf hin, dass die Priorisierung nach UMS.2.2 die Ressourcenverfügbarkeit berücksichtigen muss. Die übrigen fünf Geschäftsprozesse folgen in späteren Durchläufen mit eigener Kapazitätsplanung.
Checkliste: die Ressourcenfreigabe als Entscheidungsvorlage
Die Vorlage an die Institutionsleitung sollte so aufgebaut sein, dass die Leitung über Kapazität entscheiden kann, ohne die Methodik im Einzelnen zu kennen. Diese Punkte gehören hinein:
- Umfang des Durchlaufs: Geschäftsprozess, Anwendungsbereich, Standorte (Kap. 2.3, 2.6)
- Rollen mit Besetzung, Vertretung und erforderlicher Qualifikation (GC.9.1.1.2, GC.9.1.1.4)
- Kapazitätsplan: Rollen-Matrix und Belastungsstufen je Arbeitspaket
- erhobene Mengentreiber und die Annahmen, die noch offen sind
- Engpässe mit Gegenmaßnahme, ausdrücklich der Zeitanteil des ISB (GC.9.1.1.1.1)
- Interessenkonflikte und wie sie vermieden werden (Kap. 2.8, 4.5; GC.9.1.1.3)
- wo externe Unterstützung eingeplant ist und wofür
- materielle und technische Ressourcen, etwa Werkzeuge für Asset-Erfassung oder ISMS-Dokumentation (Erläuterung zu GC.8.1)
- Zeitpunkt der Fortschreibung des Plans, etwa mit jedem Statusbericht nach Kap. 4.5 und in der Managementbewertung nach Kap. 5.3
- Beschlussvorschlag
Halten Sie den Beschluss wie die übrigen Leitungsentscheidungen nach Kapitel 2.10 dokumentiert fest. Für die Umsetzungsphase folgt eine eigene Vorlage, weil die Leitung das Vorgehen nach Kapitel 4.4 gesondert freigibt.
Externe Unterstützung einplanen
Externe Unterstützung entlastet einzelne Rollen; die Verantwortung bleibt, wo sie ist. Für das ISMS liegt sie bei der Institutionsleitung (Kap. 2.10), und Prozesseigentümer bleiben Risikoeigentümer ihrer Risiken. Extern vergeben lassen sich etwa die Vorbereitung von Entscheidungsvorlagen, Moderation und Methodik, die Prüfung einer bestehenden Risikomethode gegen Anhang 3 oder ein internes Audit, wenn das Auditteam unabhängig vom Aufbau ist.
Blackfort Technology unterstützt bei der Entscheidung und Übergangsplanung mit einer Entscheidungsvorlage, die den Ressourcenbedarf enthält, bei Readiness-Analyse und Migrationskonzept sowie bei der Umsetzung. Umfang und Preis legen wir nach einem Erstgespräch in einem Angebot fest; auf dieser Website nennen wir keine Preise. Die Rolle des externen Informationssicherheitsbeauftragten beschreibt Blackfort Technology auf der Firmenseite.
Leistungen: Beratung zu IT-Grundschutz und Grundschutz++, Readiness und Migrationskonzept. Externer ISB: https://www.blackfort-tec.de/consulting-pages/externer-informationssicherheitsbeauftragter.
Rechtehinweis: Zitate aus BSI-Standard 300-1 (Quelle: BSI-Seite zu Grundschutz++) sind © Bundesamt für Sicherheit in der Informationstechnik und stehen nicht unter CC BY-SA 4.0. Der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.